
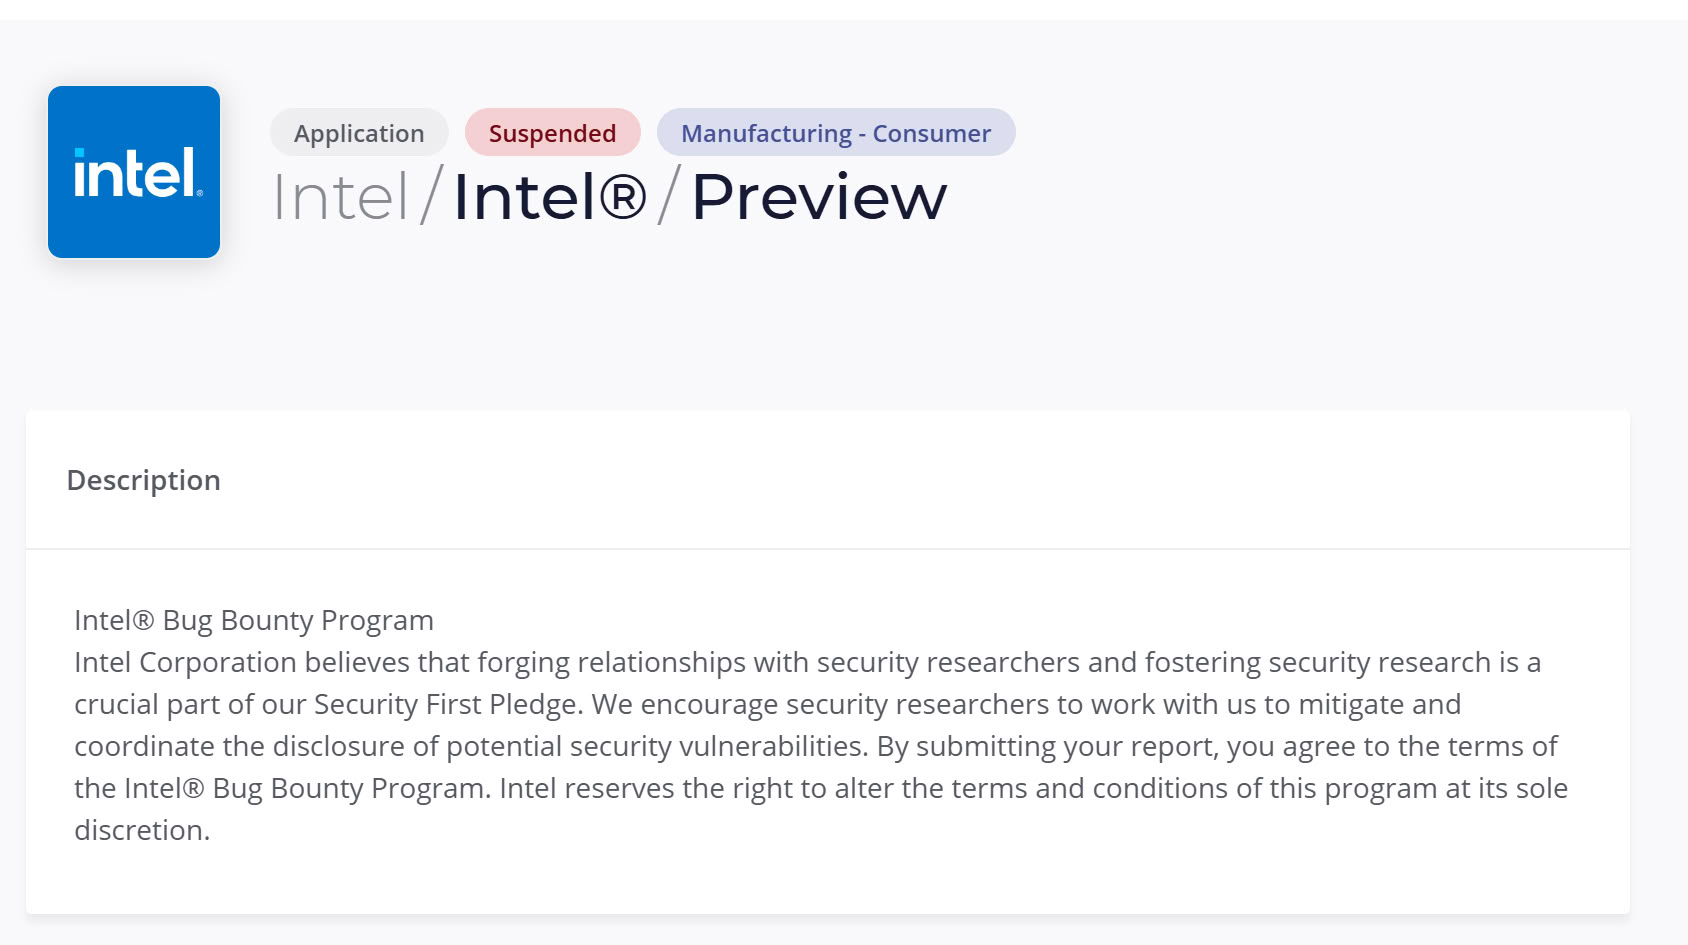
Intel secara resmi menangguhkan program Bug Bounty yang selama ini memberikan imbalan kepada peneliti keamanan yang berhasil menemukan dan melaporkan kerentanan pada produk maupun teknologi perusahaan. Program tersebut kini berstatus suspended di platform Intigriti.
Hingga saat ini, Intel belum memberikan penjelasan rinci mengenai alasan di balik penghentian sementara program tersebut. Padahal, program bug bounty Intel sebelumnya menawarkan hadiah hingga US$100.000 untuk temuan keamanan dengan tingkat keparahan tertinggi.
Empat Tingkatan Hadiah untuk Peneliti Keamanan
Program bug bounty Intel sebelumnya membagi temuan kerentanan ke dalam empat tingkatan berdasarkan tingkat keparahannya.
Pada Tier 1, peneliti dapat memperoleh hadiah hingga US$5.000. Nilai tersebut meningkat menjadi US$10.000 untuk temuan yang masuk Tier 2, sementara Tier 3 menawarkan hadiah hingga US$30.000.
Hadiah terbesar diberikan untuk Tier 4, dengan nilai maksimum mencapai US$100.000. Tingkatan ini ditujukan untuk kerentanan yang dianggap sangat serius dan berpotensi memberikan dampak besar terhadap keamanan produk Intel.
Kerentanan seperti Spectre dan Meltdown, yang sebelumnya menjadi salah satu isu keamanan prosesor paling signifikan, dapat menjadi gambaran mengenai jenis temuan yang masuk kategori kritis tersebut.
Intel Belum Menjelaskan Alasan Penangguhan
Meskipun status program di Intigriti telah berubah menjadi suspended, Intel belum mengungkapkan alasan resmi mengapa program bug bounty tersebut dihentikan sementara.
Salah satu kemungkinan yang muncul adalah perubahan pendekatan perusahaan terhadap proses pencarian kerentanan. Perkembangan teknologi, khususnya Artificial Intelligence (AI), memungkinkan analisis perangkat lunak dan sistem dengan skala yang jauh lebih besar.
AI dapat digunakan untuk membantu menganalisis kode, mengidentifikasi pola yang berpotensi menimbulkan celah keamanan, serta membantu peneliti menemukan kemungkinan jalur eksploitasi. Namun, penggunaan AI sebagai alasan penghentian program bug bounty Intel masih merupakan spekulasi, karena perusahaan belum mengonfirmasi hal tersebut.
Intel sendiri memiliki sistem keamanan internal yang dapat digunakan untuk melakukan pengujian terhadap produk dan perangkat kerasnya. Dengan semakin berkembangnya teknologi automated security testing, perusahaan dapat melakukan pencarian kerentanan secara lebih luas tanpa sepenuhnya bergantung pada laporan eksternal.
AI Membuat Pencarian Kerentanan Semakin Otomatis
Kemampuan AI dalam menganalisis sistem keamanan memang menjadi salah satu perkembangan penting dalam keamanan siber modern. Model AI dapat membantu menelusuri kode dalam jumlah besar, mengidentifikasi pola yang mencurigakan, serta membantu menghasilkan skenario pengujian.
Namun, hal tersebut tidak otomatis berarti program bug bounty menjadi tidak diperlukan.
Peneliti keamanan eksternal tetap dapat membawa perspektif yang berbeda dari tim internal perusahaan. Mereka dapat menemukan kombinasi kelemahan atau metode eksploitasi yang mungkin tidak muncul dalam pengujian rutin.
Karena itu, tanpa pernyataan resmi dari Intel, belum dapat dipastikan apakah perkembangan AI benar-benar menjadi alasan utama di balik penangguhan program tersebut.
Kompleksitas Keamanan Hardware Terus Meningkat
Keamanan perangkat keras modern juga semakin kompleks. Prosesor dan sistem operasi saat ini menggunakan berbagai lapisan perlindungan untuk mengurangi dampak apabila sebuah komponen berhasil dieksploitasi.
Pada Windows 11, misalnya, Microsoft menggunakan teknologi seperti Virtualization-based Security (VBS) yang memanfaatkan virtualisasi perangkat keras untuk membantu mengisolasi komponen tertentu dari sistem operasi.
Pendekatan keamanan berlapis seperti ini menunjukkan bahwa sistem modern tidak hanya mengandalkan satu mekanisme perlindungan. Ketika satu lapisan berhasil ditembus, lapisan lainnya diharapkan dapat membatasi dampak eksploitasi.
Di sisi lain, semakin banyaknya lapisan keamanan juga membuat proses pengujian menjadi semakin kompleks. Peneliti harus mempertimbangkan interaksi antara hardware, firmware, hypervisor, kernel, driver, dan aplikasi ketika mencari potensi celah.
Penangguhan Bukan Berarti Intel Berhenti Mencari Kerentanan
Status suspended pada program bug bounty tidak berarti Intel menghentikan aktivitas keamanan secara keseluruhan. Program internal untuk menemukan dan memperbaiki kerentanan tetap dapat berjalan, sementara Intel juga dapat melakukan evaluasi terhadap bagaimana laporan keamanan dari pihak eksternal diproses.
Program bug bounty sendiri merupakan salah satu cara bagi perusahaan teknologi untuk memanfaatkan keahlian komunitas peneliti keamanan. Dengan menawarkan hadiah finansial, perusahaan dapat mendorong peneliti untuk melaporkan kerentanan secara bertanggung jawab sebelum celah tersebut dimanfaatkan oleh pihak yang tidak bertanggung jawab.
Belum diketahui apakah Intel akan mengaktifkan kembali program tersebut, mengubah mekanisme hadiahnya, atau menggantinya dengan pendekatan lain.
Untuk saat ini, informasi yang tersedia hanya menunjukkan bahwa program Intel Bug Bounty berstatus ditangguhkan di Intigriti, sementara alasan resminya belum diumumkan.
Sumber: Intel