Trezor mengonfirmasi temuan implan perangkat keras berbahaya pada tiga dompet kripto Safe 5 yang dibeli dari CryptoBilis. Komponen tambahan itu dirancang untuk merekam frasa pemulihan atau seed phrase dan mengirimkannya kepada penyerang melalui jaringan seluler.
Ketiga perangkat dibeli antara 20 Agustus dan 23 September 2026. Temuan ini melanjutkan laporan Oktober ketika seorang pelanggan menemukan papan sirkuit tidak sah di dalam Safe 5. Saat laporan awal muncul, Trezor belum menerima perangkat untuk pemeriksaan langsung.
Implan Trezor Safe 5 Menyadap Aktivitas Layar
Implan dipasang di antara papan utama dan layar. Komponen tersebut memantau informasi yang ditampilkan atau dimasukkan melalui perangkat tanpa mengubah firmware resmi maupun Secure Element.
Ketika kata-kata pemulihan muncul saat membuat cadangan dompet baru atau memulihkan dompet lama, implan dapat merekamnya. Passphrase yang ditampilkan di layar juga dapat ditangkap. Informasi kemudian dienkripsi dan dikirim ke server yang dikendalikan penyerang.
Jika jaringan seluler belum tersedia, implan menyimpan data dan mencoba mengirimkannya kembali sampai berhasil. Mekanisme ini memungkinkan penyadapan berlangsung melalui komponen fisik tambahan, meskipun perangkat tetap menggunakan perangkat lunak resminya.
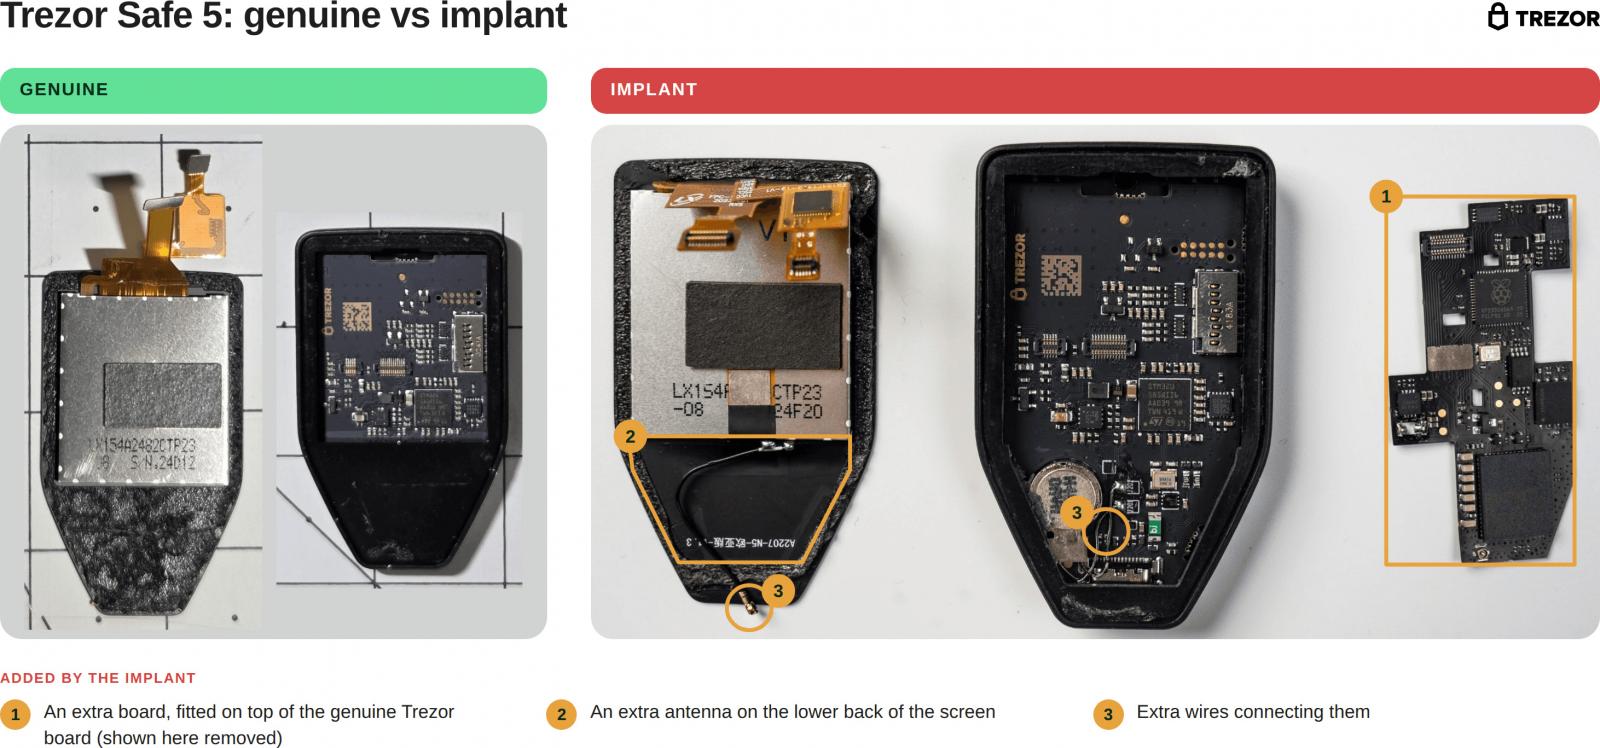
Firmware 2.13.1 Memblokir Implan yang Ditemukan
Trezor merilis firmware 2.13.1 pada 11 November dengan perlindungan untuk menghentikan implan yang ditemukan agar tidak menangkap informasi. Namun, pembaruan tidak dapat melindungi cadangan dompet yang sudah direkam sebelumnya.
Karena itu, pembeli perangkat dari CryptoBilis tetap diminta memindahkan aset ke dompet baru dengan frasa pemulihan baru. Memperbarui firmware dan mengganti dompet yang berpotensi terekspos menangani dua bagian risiko yang berbeda.
Sejauh pengumuman investigasi, belum ada pelanggan Trezor yang melaporkan kehilangan dana terkait implan tersebut. Pemeriksaan juga belum menemukan kasus pada model Trezor lain atau perangkat dari reseller lain.
Penggantian Perangkat dan Pengetatan Reseller
Sebanyak 48 pelanggan CryptoBilis telah menghubungi Trezor. Pemeriksaan dilakukan di laboratorium atau melalui foto komponen internal. Satu perangkat awal diperiksa langsung, sementara dua kasus tambahan diidentifikasi dari foto pemilik.
Trezor menawarkan penggantian bagi pembeli perangkat dari CryptoBilis sejak Maret 2026. Pelanggan diminta menyimpan perangkat dan menghubungi dukungan resmi. Untuk perangkat mencurigakan, perusahaan meminta agar pengguna tidak menyiapkan atau menggunakannya sebelum memperoleh arahan.
Jaringan reseller global juga dipangkas sekitar 80%. Trezor menyatakan mitra yang dikeluarkan bukan ancaman langsung, tetapi tidak memenuhi proses rantai pasok yang lebih ketat mengenai sumber perangkat, penyimpanan, dan akses fisik.
Menyusul Kasus Implan pada Ledger
Kasus ini mengikuti temuan modifikasi perangkat Ledger yang juga dijual melalui CryptoBilis. Dalam kasus Ledger, laporan kehilangan kripto mendorong investigasi sejak 9 Oktober dan konfirmasi adanya perangkat yang telah dimodifikasi.
Ledger kemudian meminta distributor serta reseller di Asia Tenggara dan Hong Kong menghentikan penjualan sementara selama pemeriksaan. Tim Donjon menjelaskan bahwa implan merekam frasa pemulihan dan mengirimkannya melalui LTE, tanpa mengubah Secure Element atau sistem operasi Ledger.
Untuk pelanggan Trezor, perusahaan mengingatkan agar tidak membagikan frasa pemulihan kepada siapa pun. Trezor tidak akan memintanya, termasuk dalam proses penggantian perangkat atau pengembalian dana. Penyelidikan masih berlanjut bersama pihak keamanan terkait.
Sumber: Trezor – Our CryptoBilis investigation: what we found and what we’ve changed