Toolkit malware SCKit ditemukan dalam serangan ScreenConnect terhadap penyedia layanan TI terkelola atau MSP. Selain menanam akses jarak jauh tambahan pada perangkat pelanggan, toolkit ini dirancang untuk menjebak komputer teknisi yang menghubungi perangkat terinfeksi dan mencoba menyebar ke lingkungan lain.
Namun, kemampuan penyebaran bergaya worm tersebut belum terbukti berhasil dalam kampanye yang dianalisis. Huntress dan Blackpoint Cyber membedakan infeksi endpoint yang sudah diamati dari kemampuan lanjutan yang baru ditemukan melalui pemeriksaan kode.
288 endpoint terdampak dalam 90 menit
Huntress mencatat sedikitnya 288 endpoint pada 48 organisasi terdampak aktivitas serangan 11 November 2026. Seluruh perangkat itu menjadi sasaran dalam rentang 90 menit, dengan sekitar sepertiganya terdampak pada 10 menit pertama.
Aktivitas yang terlihat menggunakan fitur Run Command pada panel ScreenConnect untuk memasang klien akses jarak jauh yang dikendalikan penyerang. Salinan tambahan tersebut memberi jalur akses terpisah dari sesi dukungan sah milik MSP.
Peneliti mengaitkan dugaan akses awal dengan ekstensi pihak ketiga RMM+. Versi 1.0.31 dan 1.0.32 dapat menerima access key kosong ketika administrator belum mengonfigurasinya. Huntress menemukan eksekusi perintah tanpa aktivitas login pengguna yang sesuai, dengan catatan yang terkait ekstensi tersebut.
RelayTrap mencoba membalik arah serangan
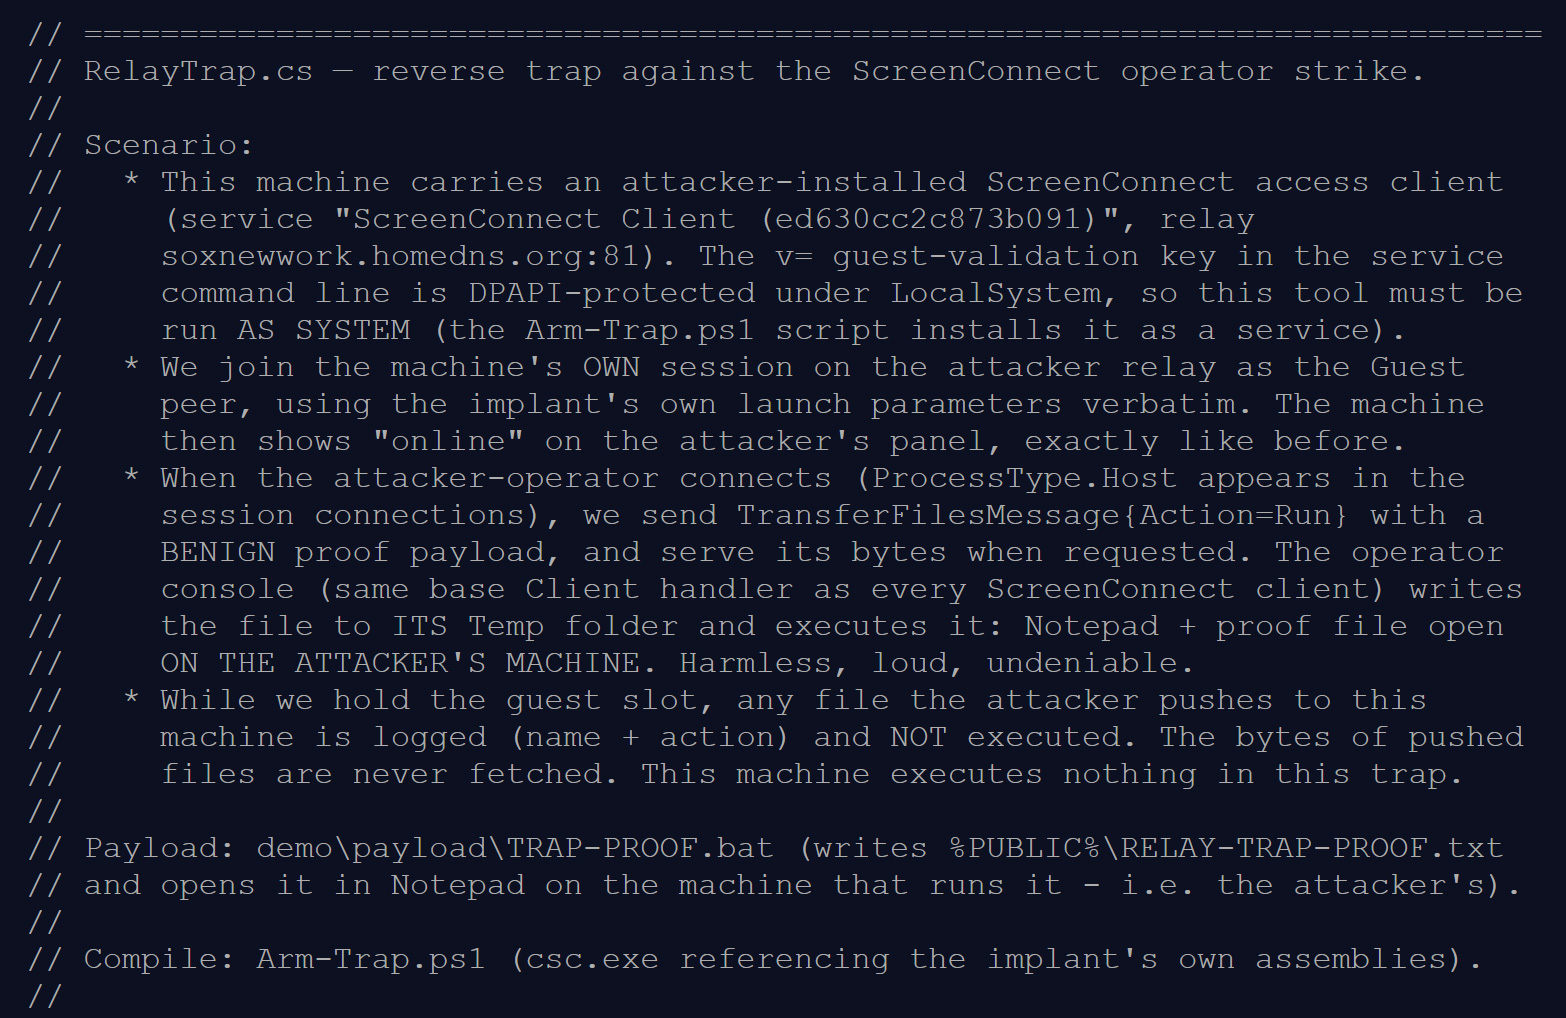
SCKit terdiri atas 16 skrip dan komponen. Salah satu bagian utamanya, RelayTrap, dirancang menggantikan proses Guest ScreenConnect pada endpoint terinfeksi dan menunggu koneksi interaktif teknisi.
Komponen TrapWatch memantau layanan dan menyiapkan proses pengganti itu. Ketika teknisi terhubung, toolkit mencoba mengirim berkas berbahaya dari perangkat pelanggan menuju komputer teknisi, membalik arah yang biasanya digunakan dalam pekerjaan dukungan jarak jauh.
Teknik tersebut mencoba memanfaatkan CVE-2026-84869, celah transfer berkas pada sisi klien yang sudah diperbaiki. Komponen lanjutan dirancang mencuri cookie autentikasi ScreenConnect dan menggunakan sesi teknisi untuk menjangkau endpoint lain melalui fitur pengelolaan sah, termasuk Shared Toolbox.
Komentar yang sangat rinci pada kode RelayTrap membuat peneliti menduga penggunaan model bahasa besar dalam pembuatannya. Penilaian ini merupakan indikasi dari gaya kode, bukan kepastian mengenai alat atau pihak yang menulisnya.
Klien terbaru memblokir teknik penyebaran
Blackpoint menguji eksploit pada klien yang sudah diperbarui dan mendapati transfer berbahaya tidak diminta maupun dijalankan. Huntress juga menyatakan percobaan pengambilalihan konsol gagal pada seluruh log host yang berhasil mereka periksa.
ConnectWise mengonfirmasi bahwa klien teknisi versi 26.6.5 atau lebih baru memblokir teknik perpindahan dari endpoint ke teknisi. Perbaikan CVE-2026-84869 tersedia sejak 8 September 2026. Pembaruan konsol cloud tidak otomatis memperbarui klien di workstation teknisi.
Perlindungan itu tidak menjelaskan akses awal penyerang dan tidak menghapus kompromi yang sudah terjadi. Dengan demikian, kondisi klien yang terlindungi dari RelayTrap tetap perlu dipisahkan dari keamanan ekstensi dan panel pengelolaan.
Periksa ekstensi, sesi, dan akses persisten
ConnectWise menonaktifkan lima ekstensi pihak ketiga terkait keluarga RMM+ pada sekitar 400 lingkungan mitra sebagai pencegahan. Keberadaan ekstensi tidak berarti seluruh lingkungan tersebut telah dibobol. Vendor juga menyatakan belum menemukan bukti pembobolan infrastrukturnya sendiri.
MSP diminta mempertahankan ekstensi terkait dalam keadaan nonaktif, memperbarui setiap klien teknisi, serta meninjau aktivitas Run Command dan Toolbox. Investigasi perangkat yang dicurigai sebaiknya memakai sarana keamanan terpisah, bukan koneksi interaktif ScreenConnect.
Huntress merekomendasikan isolasi perangkat dan pemeriksaan klien tidak sah, scheduled task TrapWatch, direktori RelayTrap, serta mekanisme persistensi lain. Isolasi saja tidak membersihkan infeksi; perangkat perlu divalidasi sebelum dihubungkan kembali.
Dari perangkat tepercaya, administrator juga perlu mencabut sesi ScreenConnect dan sesi penyedia identitas yang mungkin terekspos, lalu mereset kredensial terkait. Penggantian kata sandi saja tidak otomatis membatalkan seluruh sesi aktif yang dapat disalahgunakan.
Sumber: Huntress – SCKit Worm Installs Rogue ScreenConnect Clients and Session Cookie Relays Across Hundreds of Endpoints