
Check Point merilis hotfix darurat untuk menutup celah zero-day yang telah dieksploitasi penyerang guna memperoleh hak akses root pada perangkat rentan. Kerentanan beridentitas CVE-2026-123039 itu digunakan untuk meningkatkan hak akses dan mempertahankan keberadaan penyerang setelah kompromi awal.
Perusahaan mengungkapkan bahwa eksploitasi aktif teramati pada sekitar dua lusin pelanggan. Celah ini berhubungan dengan antarmuka komunikasi antarproses DynamicCLI pada Gaia OS, yang meneruskan permintaan perintah kepada daemon dengan hak akses tertinggi.
Zero-Day Check Point Memerlukan Akses Awal
Kerentanan ini termasuk local privilege escalation. Penyerang harus lebih dahulu memiliki kemampuan menjalankan kode secara lokal pada appliance sebelum dapat memanfaatkannya untuk meningkatkan hak akses.
Pada sistem rentan, proses dynamic_server berjalan sebagai root dan menerima koneksi melalui socket lokal /tmp/dynamic_socket. Socket tersebut dapat ditulis oleh semua pengguna tanpa autentikasi terhadap proses penghubung, sehingga perintah yang dikirim dapat dijalankan dengan hak root.
Produk yang masuk daftar terdampak mencakup Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway, dan Security Management Server. Kondisi ini memperluas perhatian dari perangkat gateway ke infrastruktur pengelolaan keamanan.
Serangan Berawal dari Portal Mobile Access
Dalam investigasi Check Point Research, aktivitas pemindaian dan eksploitasi mulai terlihat pada 30 Oktober 2026. Pelaku menggunakan PHP2Shell pada portal Mobile Access yang belum ditambal sebagai pintu masuk, kemudian memanfaatkan CVE-2026-123039 untuk meningkatkan akses menjadi root.
Gelombang pertama menyasar organisasi di Israel dan mencakup aktivitas destruktif pada sebagian korban. Gelombang kedua pada 2 November menjangkau berbagai negara dan sektor, tanpa bukti aktivitas destruktif dalam gelombang tersebut.
Setelah berhasil masuk, penyerang memasang webshell PHP serta backdoor TSGA dengan komponen jaringan TSProxy. Dalam intrusi yang diperiksa, pelaku bergerak ke host VMware ESXi melalui SSH dan menjalankan wiper destroy_v6 yang menghapus data.
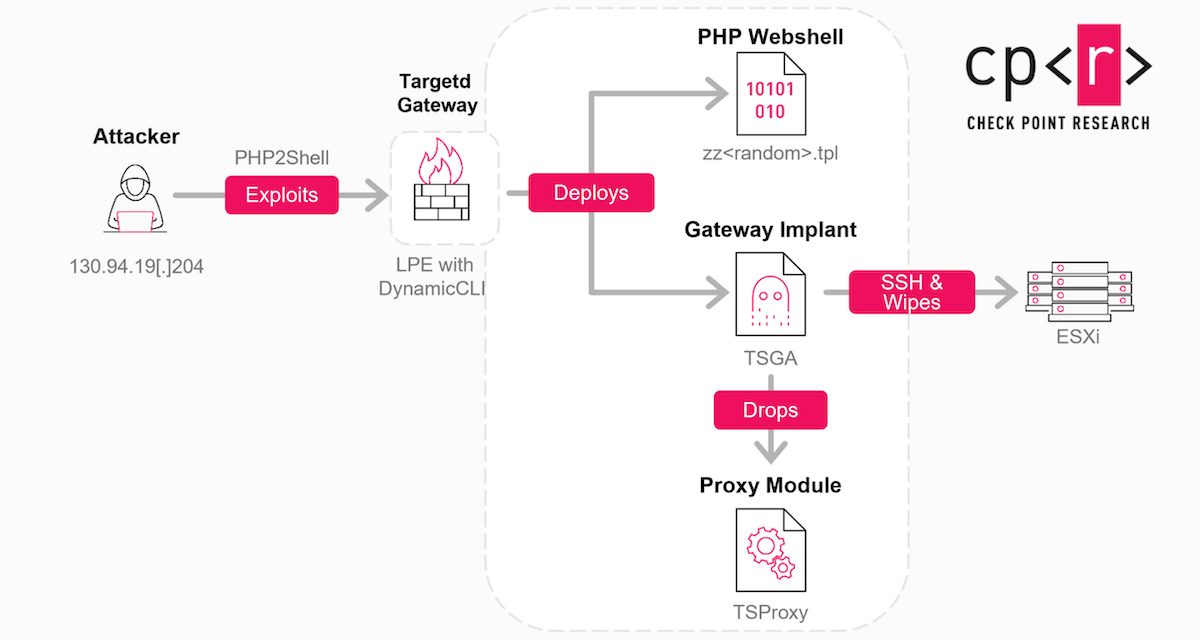
Peneliti menemukan hubungan perangkat malware tersebut dengan keluarga PhiliKit yang sebelumnya dikaitkan dengan serangan terhadap appliance Ivanti. Namun, Check Point menegaskan bahwa bukti yang tersedia belum cukup untuk menentukan sifat operasi dan atribusinya dengan keyakinan tinggi.
Hotfix Tersedia untuk Empat Cabang Versi
Advisori Check Point memberi nilai CVSS 7,8 atau tingkat keparahan tinggi. Versi terdampak meliputi R81, R81.10, R81.20, R82, R82.10, dan R82.20. R81 serta R81.10 ditandai telah berakhir masa dukungannya.
Perbaikan tersedia dalam Jumbo Hotfix Accumulator mulai R82.20 Take 14, R82.10 Take 52, R82 Take 132, dan R81.20 Take 174. Check Point Spark Firewalls serta Smart-1 Cloud disebut tidak terdampak.
Organisasi yang belum dapat memasang hotfix bisa menghentikan dynamic_server dan mencegah proses itu berjalan kembali sesuai panduan vendor. Langkah sementara tersebut menyebabkan perintah Dynamic CLI terkait gagal berfungsi, sehingga dampak operasional perlu diperhitungkan.
Periksa Jejak Eksploitasi pada Perangkat
Check Point menyarankan pemeriksaan /var/log/dynamicCli.log untuk mencari perintah yang menyimpang dari pembungkus Clish normal, penggunaan system(), serta pola perintah yang lazim dikaitkan dengan eksploitasi.
Hotfix memblokir dan mencatat koneksi tanpa otorisasi. Administrator dapat memeriksa pesan penolakan dan mencocokkannya dengan log portal serta autentikasi. Validasi perbaikan juga mencakup izin socket yang seharusnya menjadi 0660 dengan pemilik root dan grup config, menggantikan izin 0777 pada kondisi rentan.
Sumber: Check Point – CVE-2026-123039 – Local privilege escalation to root in the DynamicCLI process via local world-writable control socket