Amerika Serikat mengganggu infrastruktur berbasis cloud yang digunakan dalam kampanye FaceStealer, operasi rekayasa sosial Korea Utara yang dikaitkan dengan pencurian kripto lebih dari US$400 juta selama 18 bulan. Pelaku menyasar pekerja industri kripto, Web3, serta pengembang perangkat lunak sumber terbuka.
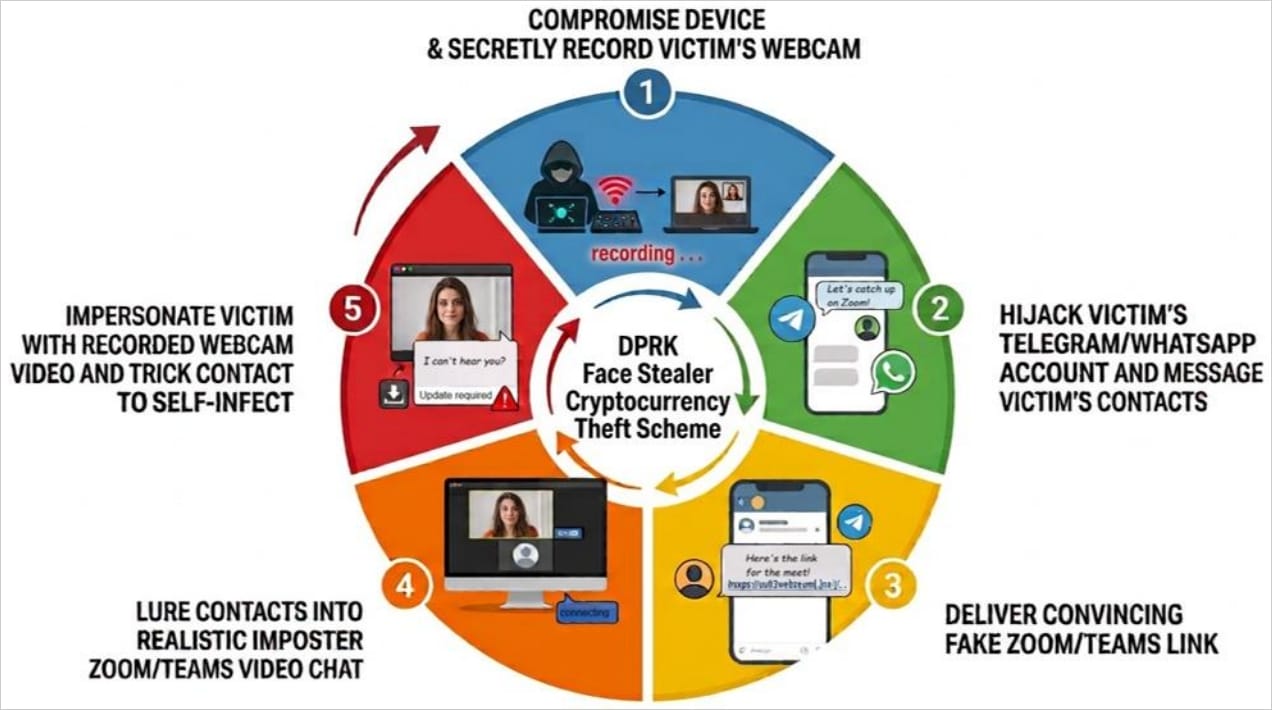
FBI mengidentifikasi dan menyita lebih dari 900 rekaman webcam korban dalam operasi tersebut. Rekaman ini menjadi bahan untuk menyamar sebagai orang yang dikenal sasaran berikutnya, memperluas serangan melalui jaringan hubungan profesional.
Kampanye FaceStealer Memakai Rapat Video Palsu
Penyerang membajak akun Telegram, LinkedIn, Slack, dan Discord untuk mengirim undangan rapat. Ketika sasaran bergabung, mereka dapat melihat rekaman orang yang dikenal, termasuk korban terdahulu, sehingga pertemuan terlihat meyakinkan.
Pelaku lalu mengklaim ada gangguan teknis dan menawarkan pembaruan atau pemasang aplikasi sebagai perbaikan. Berkas atau instruksi tersebut justru menginfeksi komputer dengan malware yang mencuri data kripto serta kredensial akun.
Akses yang diperoleh juga mencakup daftar kontak, aplikasi komunikasi, media sosial, dan rekaman webcam. FBI mencatat penyerang terkadang menunggu berbulan-bulan, bahkan lebih dari setahun, sebelum kembali menyasar individu yang telah dikompromikan.
Pengembang Sumber Terbuka Ikut Menjadi Sasaran
FBI mengaitkan FaceStealer dengan aktivitas peretas Korea Utara yang dikenal di industri antara lain sebagai BlueNoroff, Sapphire Sleet, UNC1069, Stardust Chollima, dan APT38. Selain mencuri aset, pelaku semakin menargetkan pengembang serta pengelola proyek sumber terbuka.
Tujuannya adalah memperoleh akses ke perangkat dan akun repositori tepercaya. Kompromi terhadap pengelola perangkat lunak dapat membuka jalur untuk menyebarkan kode berbahaya kepada pengguna di tahap berikutnya dalam rantai pasok.
Salah satu percobaan menyasar pengelola pustaka JavaScript populer melalui rapat Teams palsu dengan beberapa peserta. Serangan itu berhasil digagalkan setelah terdeteksi cepat. Percobaan lain juga terkonfirmasi pada ekosistem npm dan Rust crate.
Arctic Wolf Temukan 677 Sasaran di 58 Negara
Riset Arctic Wolf memperlihatkan perluasan umpan dari rapat palsu ke dokumen keuangan, pembaruan penampil PDF, verifikasi identitas, akses dompet perangkat keras, dan audit keamanan. Polanya tetap serupa: membangun kepercayaan, menciptakan masalah teknis, lalu membujuk sasaran menjalankan perbaikan.
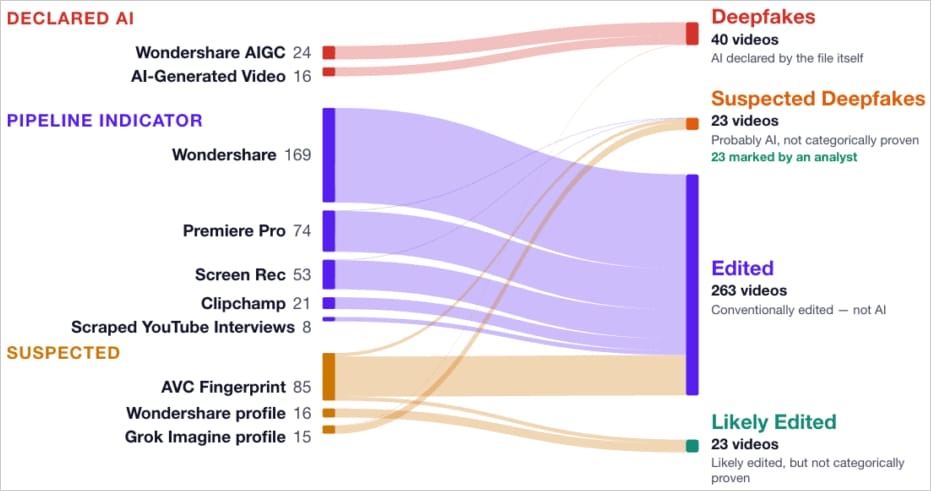
Peneliti mengidentifikasi 677 individu di 58 negara dalam pustaka media penyerang. Pendiri dan eksekutif tingkat atas mencakup 84% dari jumlah itu. Angka tersebut menunjukkan orang yang telah disiapkan materi penargetannya, bukan jumlah kompromi yang terkonfirmasi.
Arctic Wolf juga menemukan penggunaan layanan AI generatif untuk memperbanyak materi penyamaran. Peneliti menekankan bahwa penentuan deepfake didasarkan pada bukti asal-usul materi, karena pemeriksaan visual saja tidak lagi memadai.
Waspadai Permintaan Menjalankan Perbaikan
FBI menyarankan pengguna bergabung melalui aplikasi rapat resmi menggunakan kode undangan, memverifikasi undangan tidak terduga secara terpisah, serta menonaktifkan webcam ketika tidak diperlukan. Skrip yang ditawarkan sebagai solusi gangguan teknis perlu dihindari.
Arctic Wolf turut menyarankan verifikasi melalui kanal tepercaya yang berbeda dan penguatan autentikasi bagi pengguna berisiko tinggi, termasuk eksekutif serta staf yang memiliki akses ke keuangan atau aset digital. Tampilan rapat yang meyakinkan tidak cukup untuk membuktikan identitas peserta maupun keamanan instruksinya.
Sumber: FBI – FaceStealer Cryptocurrency Theft Scheme