CISA Peringatkan Celah RCE Kritis pada MikroTik RouterOS
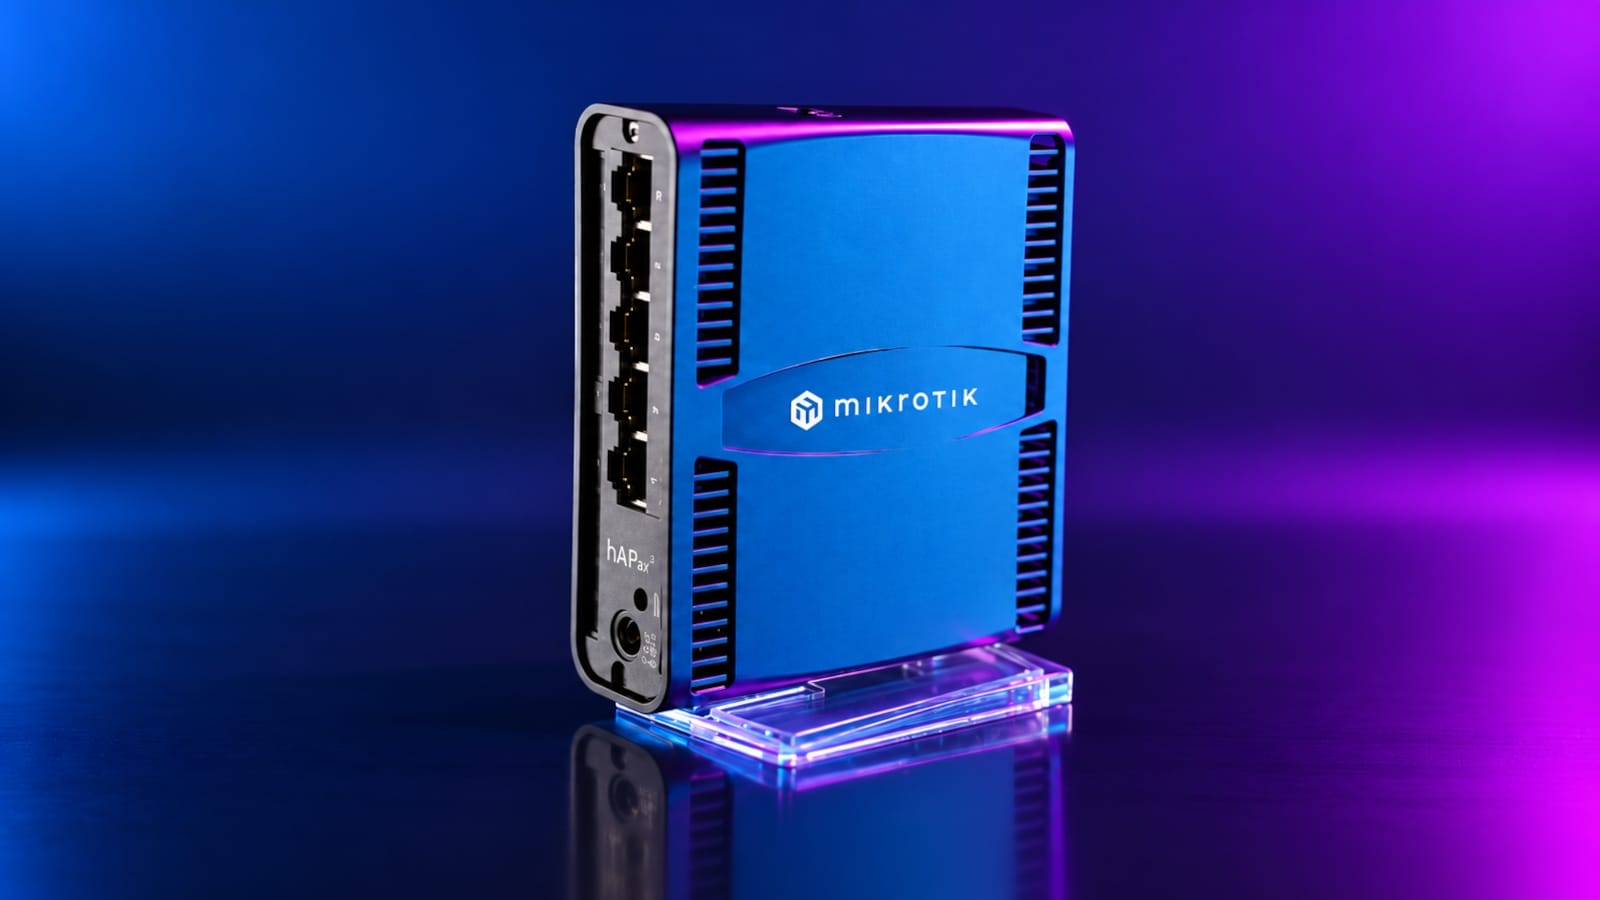
Cybersecurity and Infrastructure Security Agency (CISA) memperingatkan pengguna MikroTik RouterOS mengenai kerentanan kritis yang dapat memungkinkan penyerang menjalankan kode berbahaya dengan hak akses root tanpa perlu melakukan autentikasi terlebih dahulu.
Kerentanan tersebut tercatat sebagai CVE-2026-84411 dan berada pada mekanisme penanganan HTTP request di layanan web management RouterOS. CISA menyebut celah ini dapat dimanfaatkan oleh penyerang dari jaringan untuk menjalankan kode secara arbitrer atau menyebabkan perangkat mengalami denial-of-service.
Yang membuat kerentanan ini perlu diperhatikan adalah sifatnya yang pre-authentication. Artinya, serangan dapat dilakukan sebelum penyerang berhasil melakukan login ke perangkat.
CVE-2026-84411 Berada pada Web Management RouterOS
Menurut CISA, CVE-2026-84411 merupakan integer underflow pada proses pengelolaan HTTP request body di layanan web management RouterOS.
Kerentanan tersebut dapat dijangkau sebelum proses autentikasi dilakukan. Penyerang yang tidak memiliki akun pada perangkat dapat mengirimkan satu HTTP request yang telah dimanipulasi untuk memicu kondisi tersebut.
Jika berhasil dieksploitasi, dampaknya dapat berupa dua kemungkinan utama:
- Remote Code Execution (RCE) dengan hak akses root.
- Denial-of-Service (DoS) yang menyebabkan layanan atau perangkat terganggu.
Karena serangan dapat dilakukan tanpa kredensial, keberadaan layanan web management yang dapat dijangkau dari jaringan tidak tepercaya menjadi salah satu faktor yang perlu diperhatikan administrator.
Serangan Tidak Membutuhkan Autentikasi
Berbeda dengan kerentanan yang membutuhkan akun administrator atau kredensial tertentu, CVE-2026-84411 dapat dieksploitasi sebelum autentikasi.
CISA menjelaskan bahwa seorang penyerang dari jaringan yang tidak terautentikasi dapat mengirimkan crafted request untuk memanfaatkan integer underflow tersebut. Dalam kondisi tertentu, hasil eksploitasi dapat memberikan kemampuan menjalankan kode sebagai root.
Hak akses root pada RouterOS memiliki konsekuensi besar karena memberikan kendali tingkat tinggi terhadap sistem operasi router.
Penyerang yang berhasil mendapatkan kendali tersebut berpotensi mengubah konfigurasi jaringan, mengubah aturan firewall, memodifikasi layanan, atau menggunakan router sebagai titik awal untuk menyerang perangkat lain. Dampak sebenarnya tetap bergantung pada konfigurasi dan segmentasi jaringan masing-masing organisasi.
CISA Belum Menemukan Eksploitasi Aktif
Meskipun tingkat risikonya tinggi, CISA menyatakan bahwa mereka belum mengetahui adanya eksploitasi aktif terhadap CVE-2026-84411 pada saat advisory diterbitkan.
Hal ini berbeda dengan beberapa kerentanan MikroTik lain yang sebelumnya telah dikaitkan dengan aktivitas serangan.
Namun, ketiadaan bukti eksploitasi aktif bukan berarti administrator dapat menunda pembaruan. Perangkat jaringan yang memiliki layanan manajemen terekspos ke internet sering menjadi target menarik bagi botnet maupun kelompok penyerang.
Terlebih lagi, detail teknis kerentanan dapat mendorong pihak lain untuk mengembangkan exploit setelah informasi mengenai celah tersedia secara publik.
Versi RouterOS yang Perlu Diperhatikan
CISA menyebut versi RouterOS di bawah 7.24 sebagai versi yang terdampak. Namun, terdapat ketidaksesuaian informasi yang perlu diperhatikan karena MikroTik belum menerbitkan advisory publik khusus untuk CVE-2026-84411 pada saat laporan tersebut diterbitkan.
MikroTik sendiri menyediakan pembaruan RouterOS secara berkala melalui beberapa channel. Berdasarkan halaman unduhan resmi MikroTik, versi 7.24.4 merupakan rilis stable, sedangkan 7.23.7 merupakan rilis long-term yang tersedia sejak 16 September 2026.
Karena adanya perbedaan informasi mengenai versi yang terdampak, administrator sebaiknya tidak hanya mengandalkan nomor versi yang disebutkan dalam satu sumber. Pemeriksaan advisory resmi MikroTik dan pembaruan RouterOS melalui channel resmi tetap menjadi langkah yang disarankan.
MikroTik juga secara umum menyarankan pengguna untuk menjaga RouterOS tetap diperbarui dan membatasi akses terhadap layanan manajemen dari jaringan yang tidak tepercaya.
Jangan Membuka Layanan Manajemen RouterOS ke Internet
Salah satu langkah mitigasi terpenting adalah memastikan layanan administrasi RouterOS tidak dapat diakses secara langsung dari internet.
MikroTik sebelumnya juga mengingatkan pengguna agar SSH tidak dibuka untuk jaringan yang tidak tepercaya. Jika akses remote diperlukan, MikroTik menyarankan penggunaan VPN seperti WireGuard dan menghindari pembukaan port manajemen secara langsung ke internet.
Prinsip yang sama dapat diterapkan pada layanan web management.
Administrator sebaiknya memastikan akses WinBox, WebFig, SSH, API, maupun layanan administrasi lainnya hanya tersedia dari jaringan internal atau alamat IP yang telah dipercaya.
Untuk lingkungan perusahaan, akses administratif dapat ditempatkan di belakang firewall, VPN, atau management VLAN yang terisolasi dari jaringan publik.
Administrator MikroTik Perlu Memeriksa Konfigurasi
Selain melakukan upgrade RouterOS, administrator juga sebaiknya memeriksa konfigurasi perangkat setelah proses pembaruan.
MikroTik menyebut bahwa RouterOS memiliki mekanisme untuk memeriksa apakah perangkat menunjukkan indikasi kompromi dan dapat memberikan status “Flagged” pada perangkat tertentu. Status tersebut akan dicatat pada bagian log.
Pemeriksaan tambahan juga dapat dilakukan terhadap:
- Akun pengguna yang tidak dikenal.
- Script baru yang tidak dibuat administrator.
- Perubahan konfigurasi firewall.
- Perubahan konfigurasi NAT.
- Service yang tiba-tiba aktif.
- Perubahan aturan routing.
- Akses SSH atau WebFig yang berasal dari alamat IP tidak dikenal.
- Perubahan konfigurasi DNS.
- Aktivitas jaringan yang tidak biasa.
Jika router digunakan sebagai gateway utama, pemeriksaan semacam ini penting karena kompromi pada router dapat memberikan akses strategis terhadap jaringan internal.
Kerentanan MikroTik Semakin Menjadi Perhatian
CVE-2026-84411 muncul setelah beberapa kerentanan RouterOS lainnya juga menjadi perhatian komunitas keamanan.
MikroTik sendiri pada September 2026 mengumumkan pembaruan keamanan terkait kerentanan yang kemudian dikaitkan dengan CVE-2026-67276, CVE-2026-86060, dan CVE-2026-67277. Perusahaan menyarankan pengguna memastikan SSH tidak terbuka ke jaringan yang tidak tepercaya serta memeriksa keberadaan script, user, atau konfigurasi yang tidak dikenal setelah melakukan upgrade.
Hal tersebut menunjukkan pentingnya memperlakukan router sebagai bagian dari infrastruktur keamanan, bukan sekadar perangkat jaringan.
Router yang telah dikompromikan dapat digunakan untuk melakukan manipulasi trafik, mengubah DNS, mengakses jaringan internal, atau menjadi bagian dari infrastruktur serangan yang lebih besar.
Apa yang Harus Dilakukan Administrator MikroTik?
Bagi administrator yang menggunakan RouterOS, beberapa langkah berikut dapat dilakukan:
- Periksa versi RouterOS yang sedang digunakan.
- Upgrade ke versi yang telah diperbarui melalui channel resmi MikroTik.
- Pastikan layanan WebFig dan layanan administrasi lainnya tidak terbuka untuk internet.
- Batasi SSH hanya dari alamat IP yang dipercaya.
- Gunakan VPN seperti WireGuard untuk akses administrasi dari luar jaringan.
- Periksa daftar user dan script RouterOS untuk mencari konfigurasi yang tidak dikenal.
- Periksa log perangkat untuk aktivitas mencurigakan.
- Audit aturan firewall, NAT, DNS, dan routing setelah melakukan upgrade.
- Jika perangkat menunjukkan indikasi kompromi, lakukan investigasi lebih lanjut sebelum menganggap perangkat kembali aman.
MikroTik menyediakan mekanisme pembaruan langsung melalui WinBox atau WebFig, selain menyediakan paket RouterOS untuk berbagai arsitektur perangkat.
Kerentanan Pre-Auth RCE Tidak Boleh Diabaikan
CVE-2026-84411 menjadi perhatian karena menggabungkan beberapa karakteristik yang berisiko tinggi: dapat dijangkau sebelum autentikasi, dapat dieksploitasi melalui request HTTP yang dibuat khusus, dan berpotensi menghasilkan eksekusi kode dengan hak akses root.
Walaupun CISA belum mengetahui adanya eksploitasi aktif terhadap kerentanan ini, administrator MikroTik sebaiknya tetap melakukan pembaruan dan membatasi permukaan serangan perangkat.
Untuk router yang digunakan pada lingkungan bisnis atau data center, akses management sebaiknya selalu ditempatkan di jaringan yang terisolasi dan tidak dapat dijangkau secara langsung dari internet.
Dengan menjaga RouterOS tetap diperbarui, membatasi akses administrasi, serta melakukan pemeriksaan log dan konfigurasi secara berkala, risiko eksploitasi terhadap perangkat MikroTik dapat dikurangi secara signifikan.
Sumber: CISA, MikroTik