
FBI dan CISA Peringatkan Serangan Siber terhadap Sistem Pendingin Industri
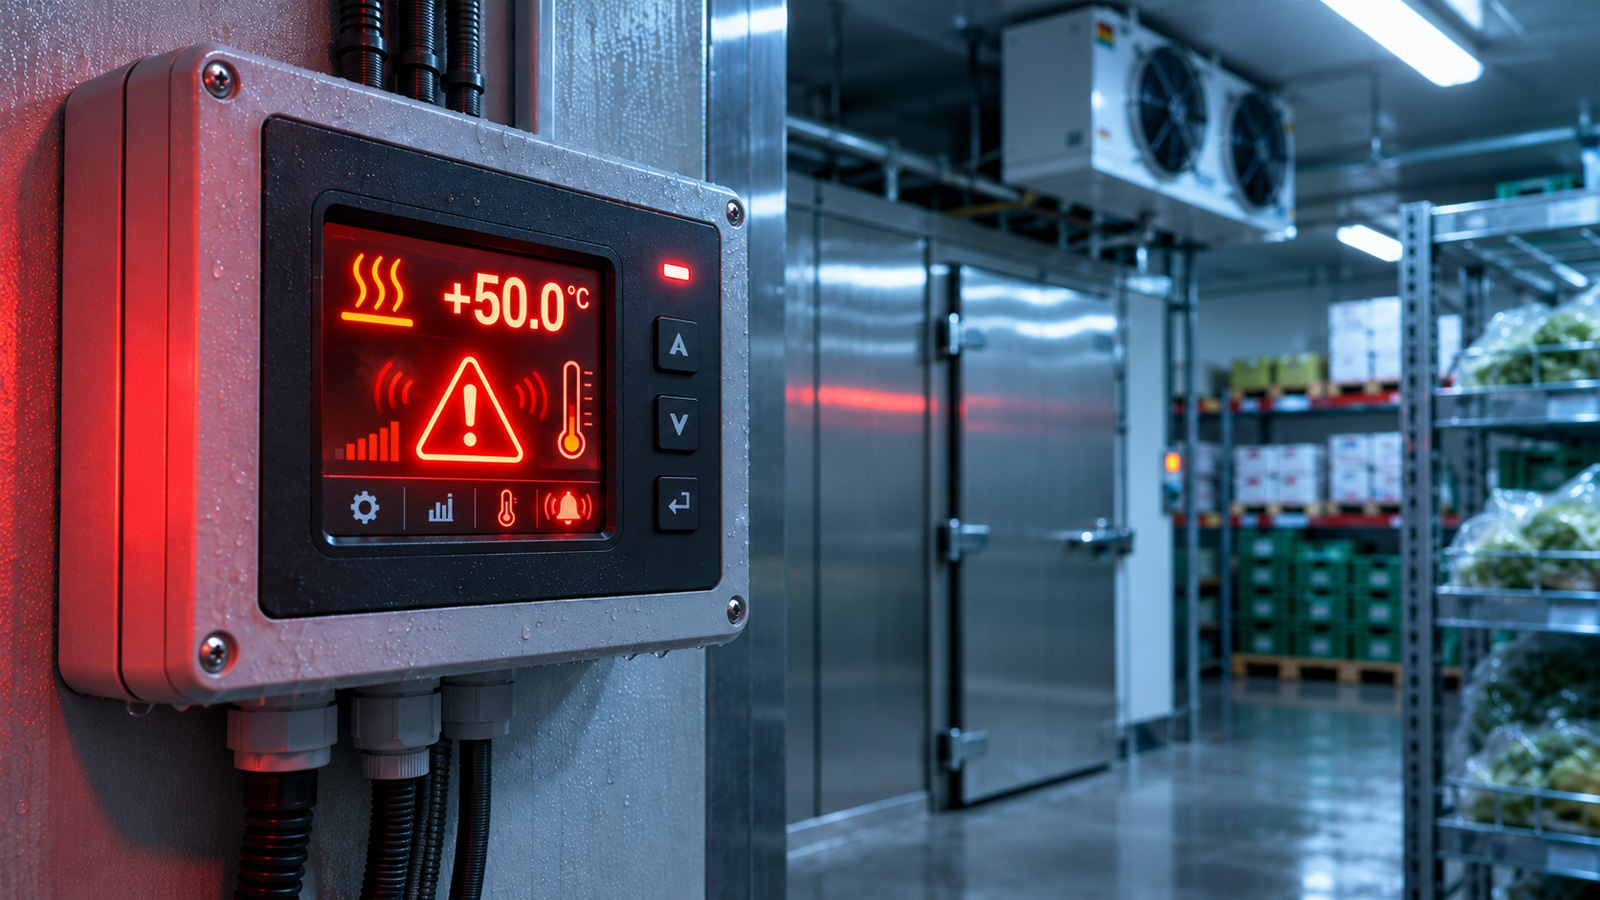
FBI dan Badan Keamanan Siber dan Infrastruktur Amerika Serikat (CISA) memperingatkan bahwa pelaku serangan siber aktif membidik sistem pendingin industri dan pemantauan rantai dingin. Peringatan bersama pada 5 November 2026 itu juga melibatkan departemen kesehatan, pertanian, dan transportasi AS. Perangkat yang menjadi perhatian mencakup pengendali suhu di supermarket, gudang dingin, fasilitas kesehatan, dan jaringan distribusi.
Pengendali suhu yang terbuka ke internet menjadi sasaran
Pengendali elektronik memungkinkan operator memantau suhu, menjadwalkan siklus defrost, dan mengelola peralatan dari jarak jauh. Menurut peringatan tersebut, pelaku membidik perangkat yang belum ditambal atau dapat dijangkau dari internet. Celah yang melewati autentikasi, kelemahan yang memungkinkan injeksi kode, dan konfigurasi akses yang lemah dapat membuka jalan untuk mengubah pengaturan pendingin.
Jika berhasil, pelaku dapat menaikkan suhu atau memaksa peralatan masuk ke siklus defrost berkepanjangan. Mereka juga dapat mengganggu pemantauan suhu sehingga operator terlambat melihat perubahan. Selain merusak persediaan, kondisi ini dapat memperpendek umur peralatan, membuat penyimpanan tidak aman, dan meningkatkan risiko kebakaran.
Gangguan di Eropa menjangkau supermarket dan penyimpanan darah
Pada Oktober, serangan dilaporkan mengganggu sistem pendingin di sekitar 250 hingga 350 supermarket Prancis. Gelombang berikutnya pada awal November dilaporkan berdampak pada lebih dari 115 toko di enam negara Eropa. Sejumlah sistem berhenti bekerja, sementara di salah satu toko pengaturan suhu dilaporkan naik hingga 50°C.
Layanan darah nasional Prancis, Établissement français du sang (EFS), juga melaporkan bahwa insiden pada pemasok peralatan pendingin mengubah pengaturan suhu dan defrost di tiga fasilitas penyimpanan darah. Alarm membantu petugas mengamankan persediaan. EFS menyatakan tidak menerima laporan kehilangan produk darah.
FBI dan CISA minta operator membatasi akses jarak jauh
Lembaga AS meminta operator menghapus akses langsung dari internet, mengamankan akses jarak jauh yang tetap diperlukan, mengganti kata sandi bawaan, dan memasang pembaruan yang tersedia. Mereka juga menyarankan pemisahan jaringan teknologi operasional (OT) dari jaringan bisnis serta penerapan batas suhu aman agar perubahan pengaturan tidak membuat perangkat bekerja di luar rentang yang dapat diterima.
Sumber: CISA – U.S. Government Partners Urge Hardening of Industrial Refrigeration and Cold Chain Monitoring Systems