Truffle Security Bidik 1,4 Juta Kredensial Aktif yang Terekspos
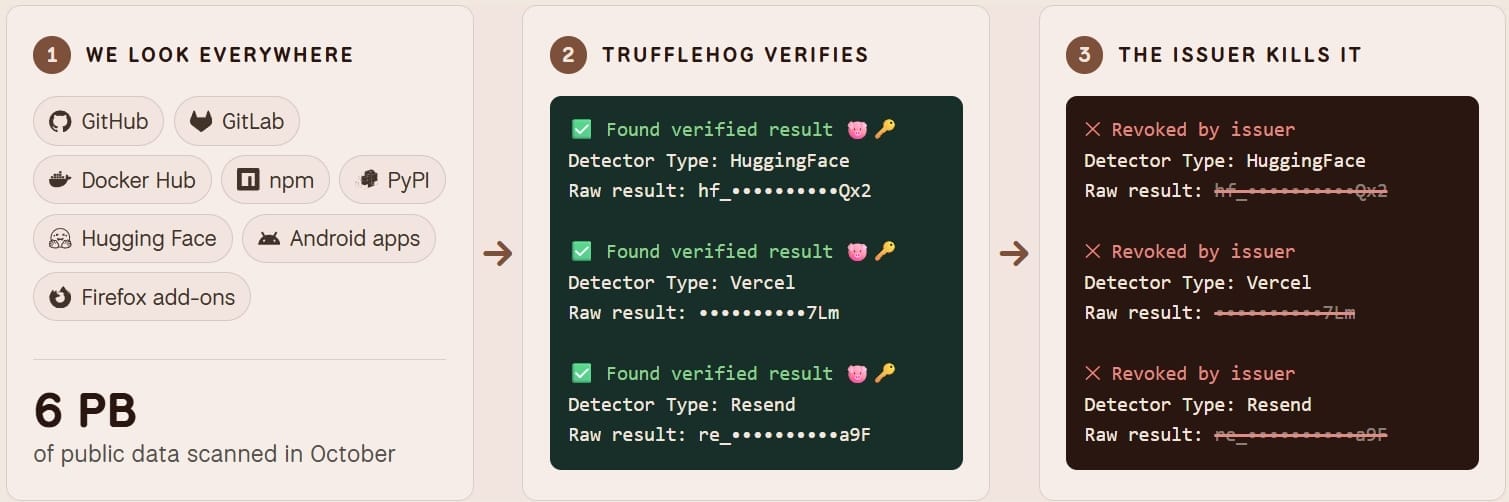
Truffle Security meluncurkan Secrets Revocation Program pada 4 November 2026 untuk membantu penerbit kunci API menonaktifkan 1,4 juta kredensial yang terekspos dan masih aktif. Program gratis ini menghubungkan temuan TruffleHog dengan perusahaan yang menerbitkan kunci, sehingga pencabutan bisa dilakukan meski pemilik kredensial belum menanggapi pemberitahuan.
Kredensial bocor masih aktif berbulan-bulan
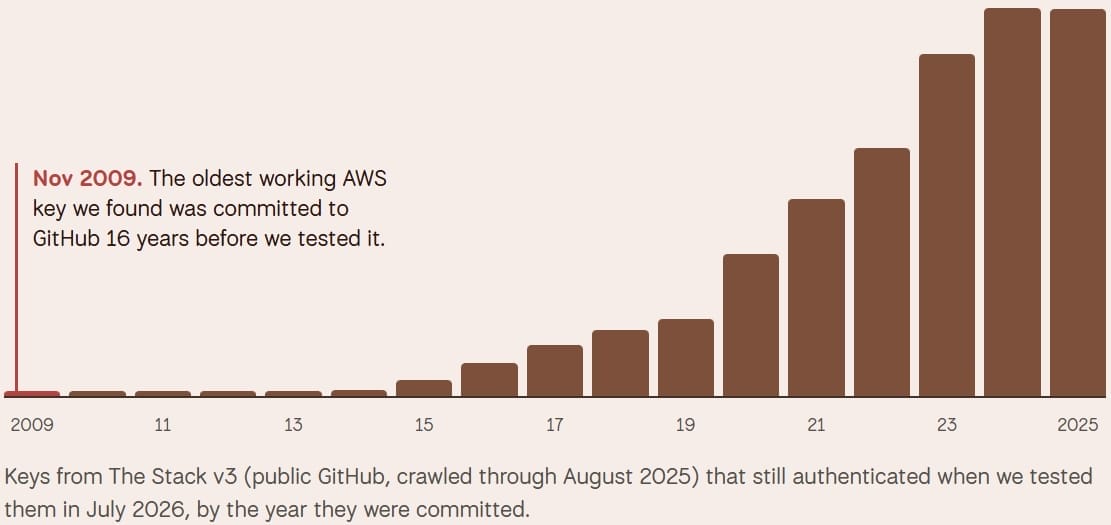
Kunci API dan token akses bisa ikut terunggah saat pengembang menerbitkan kode, paket, citra kontainer, atau dataset. Truffle Security menemukan kredensial aktif di berbagai layanan publik, termasuk GitHub, Docker Hub, npm, dan Hugging Face. Sepanjang Oktober saja, timnya memindai sekitar 6 petabita data publik.
Dalam pengamatan terpisah terhadap 21.981 kunci aktif di GitLab dan Bitbucket yang telah dilaporkan, Truffle Security mendapati 81 persen masih berfungsi enam bulan kemudian. Perusahaan juga menemukan 2.655 kunci aktif di file konfigurasi alat pemrograman berbasis AI sejak Januari 2025. Salah satu contohnya adalah token GitLab yang tertinggal dalam konfigurasi pada citra Docker publik.
TruffleHog memverifikasi kunci sebelum pencabutan
TruffleHog memeriksa apakah kredensial yang ditemukan masih berfungsi. Penerbit dapat menyediakan endpoint agar Truffle Security bisa langsung mencabut kunci yang lolos verifikasi. Pilihan lainnya adalah menerima temuan dan lokasi paparan melalui webhook, lalu mencabut kunci dalam 14 hari atau menjelaskan alasan jika pencabutan belum dapat dilakukan.
Saat peluncuran, 16 penerbit telah bergabung, termasuk Hugging Face, Notion, Vercel, Resend, RubyGems, dan Twilio. Penerbit tetap bertanggung jawab memberi tahu pelanggan bila kunci mereka dinonaktifkan melalui endpoint.
Google Cloud memberi contoh dampak pencabutan otomatis
Truffle Security membandingkan kunci akun layanan Google Cloud yang bocor di GitHub sebelum dan sesudah Google mulai menonaktifkan kunci terekspos secara otomatis pada Juni 2024. Dalam sampel yang diperiksa, 72 persen kunci dari periode ketika Google hanya mengirim pemberitahuan masih aktif. Angka itu turun menjadi 11 persen untuk kelompok kunci yang bocor setelah kebijakan berubah.
Sumber: Truffle Security – Introducing the Secrets Revocation Program: revoking 1.4 million live secrets