
Launcher NIKKE Versi PC Diretas, Malware Bisa Mencuri Data Pemain
Pengembang Goddess of Victory: NIKKE merilis pembaruan untuk launcher versi PC pada 4 November 2026 setelah menemukan indikasi bahwa pihak ketiga memodifikasi skripnya. Analisis peneliti independen mengaitkan perubahan tersebut dengan malware yang memberi pelaku akses jarak jauh dan berpotensi mencuri kredensial serta data dompet kripto.
Skrip launcher NIKKE disusupi lewat jalur distribusi resmi
Menurut peneliti keamanan MotherSphere, empat file JavaScript di jaringan distribusi konten (CDN) resmi Level Infinite dimodifikasi pada 27 September 2026. Kode yang disisipkan disamarkan di dalam skrip yang sah dan dirancang untuk mengunduh komponen tambahan dari server yang dikendalikan pelaku saat pemain membuka launcher.
Komponen lanjutan itu diduga memanfaatkan fungsi bawaan launcher untuk menjalankan payload LuaJIT bernama insight.bundle. Payload tersebut memasang agen akses jarak jauh K2F. Agen ini dapat menjalankan perintah, menjelajahi dan mengunduh file, mengambil tangkapan layar, serta mengumpulkan kredensial akun NIKKE dan data yang tersimpan di browser.
Komponen tambahan mengincar dompet kripto
Agen tersebut juga dapat memasang DLL Windows bernama platform_experience_helper.dll yang dapat tetap aktif setelah launcher ditutup. Analisis sampel DLL menunjukkan kemampuan mengambil data dari ekstensi dompet kripto, termasuk MetaMask, Phantom, dan Coinbase Wallet. Data yang diincar mencakup frasa pemulihan dan kunci privat, yang dapat digunakan untuk mengambil alih aset. Penggunaan DLL pada komputer pemain dan pencurian aset kripto belum terkonfirmasi.
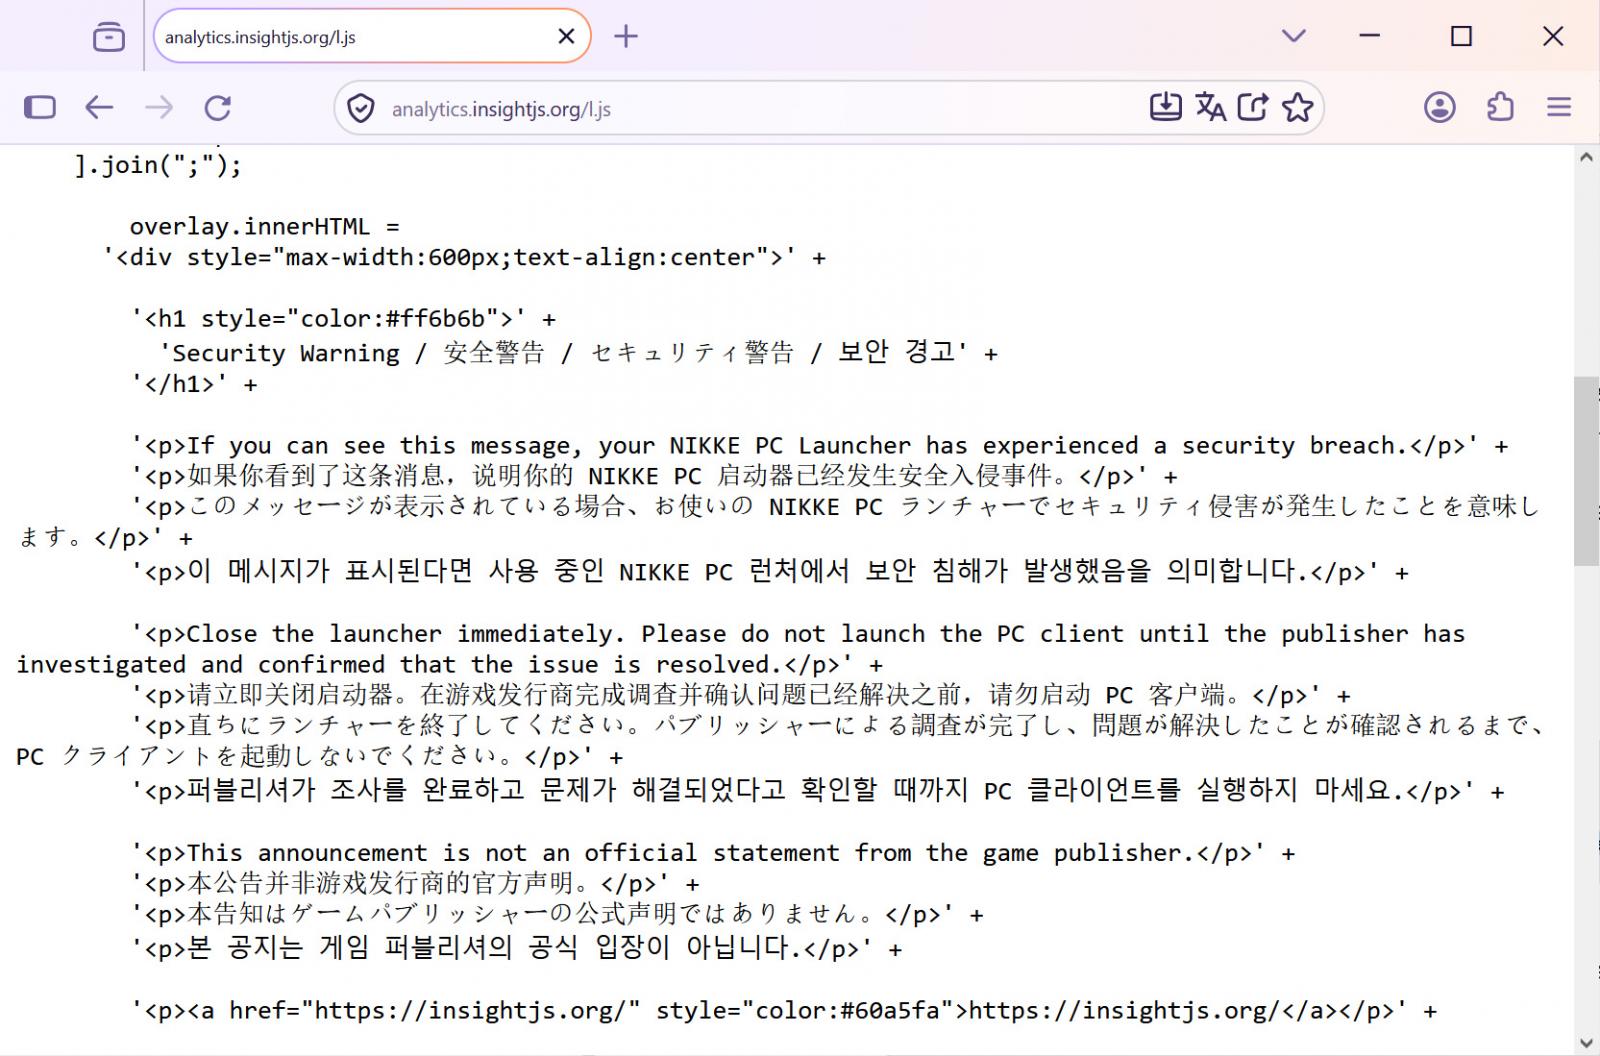
Sebuah peringatan sempat muncul di launcher melalui domain cadangan yang digunakan skrip berbahaya. Pesan itu berasal dari pihak yang belum diketahui. Informasi tentang pembaruan dan pemeriksaan perangkat tersedia melalui kanal resmi NIKKE.
Cara memeriksa indikasi infeksi
Tim NIKKE merilis panduan pemeriksaan pada 5 November. Salah satu indikator yang dilaporkan peneliti adalah entri k2f_chan registered di file Launcher/intl_service/debug.log dalam direktori instalasi NIKKE. Entri itu menunjukkan agen Lua telah berjalan, sementara status DLL perlu diperiksa secara terpisah.
Pemain yang menduga perangkatnya terpapar dapat menjalankan pemindaian menyeluruh dengan antivirus terkini. Jika infeksi terkonfirmasi, langkah pemulihan mencakup instalasi ulang Windows dan penggantian kredensial dari perangkat yang bersih.
Sumber: Goddess of Victory: NIKKE
Pemberitahuan NIKKE tentang pemeriksaan keamanan launcher PC