Undangan Palsu OpenAI dan SpaceX Incar Akun Microsoft dan Google
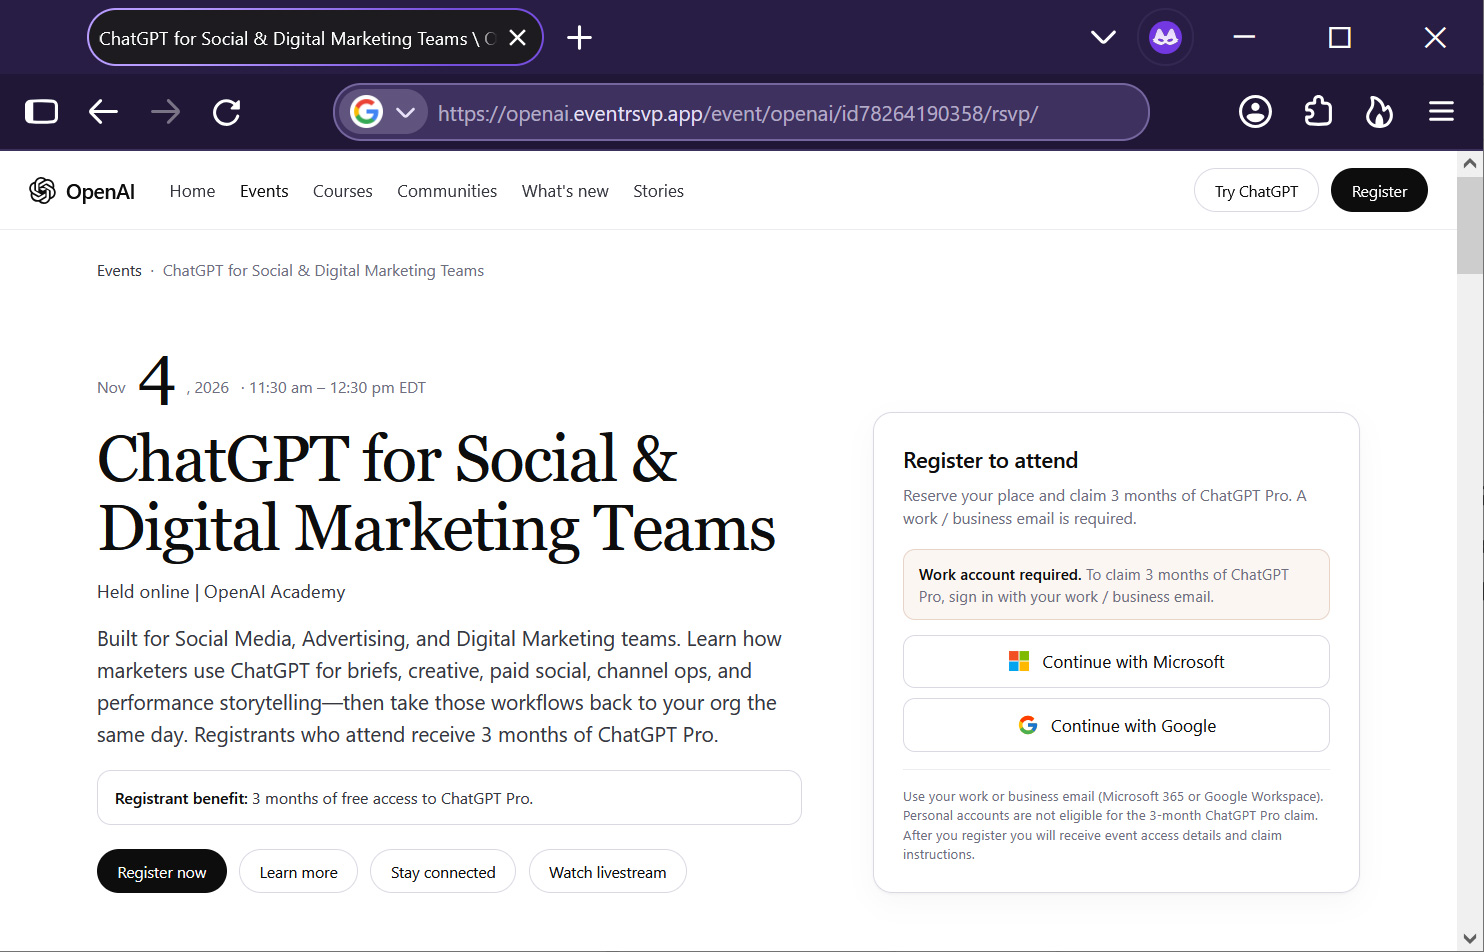
Pelaku phishing memakai undangan acara palsu yang mengatasnamakan OpenAI, SpaceX, dan Anthropic untuk membidik akun kerja Microsoft dan Google. Push Security mendeteksi dan memblokir kunjungan ke halaman pendaftaran berbahaya pada akhir Oktober 2026. Satu halaman menawarkan tiga bulan ChatGPT Pro, sementara halaman lain menjanjikan akses Grok Heavy atau saham SpaceX.
Hadiah premium jadi umpan untuk login akun kerja
Halaman pendaftaran meniru tampilan situs acara resmi dan meminta pengunjung masuk dengan akun perusahaan untuk mendaftar serta mengklaim hadiah. Peneliti menemukan pengalihan yang memakai layanan pemendek tautan Google dan Zapier. Cara awal pelaku menyebarkan tautan dalam kampanye ini belum diketahui.
Beberapa halaman menampilkan CAPTCHA Cloudflare sebelum membuka formulir. Tahap ini dapat menghambat pemindaian otomatis. Setelah lolos, pengunjung melihat dua pilihan masuk, Microsoft dan Google. Masing-masing mengarahkan korban ke alur phishing berbeda.
Kali365 membidik token Microsoft, VoidProxy mencuri sesi
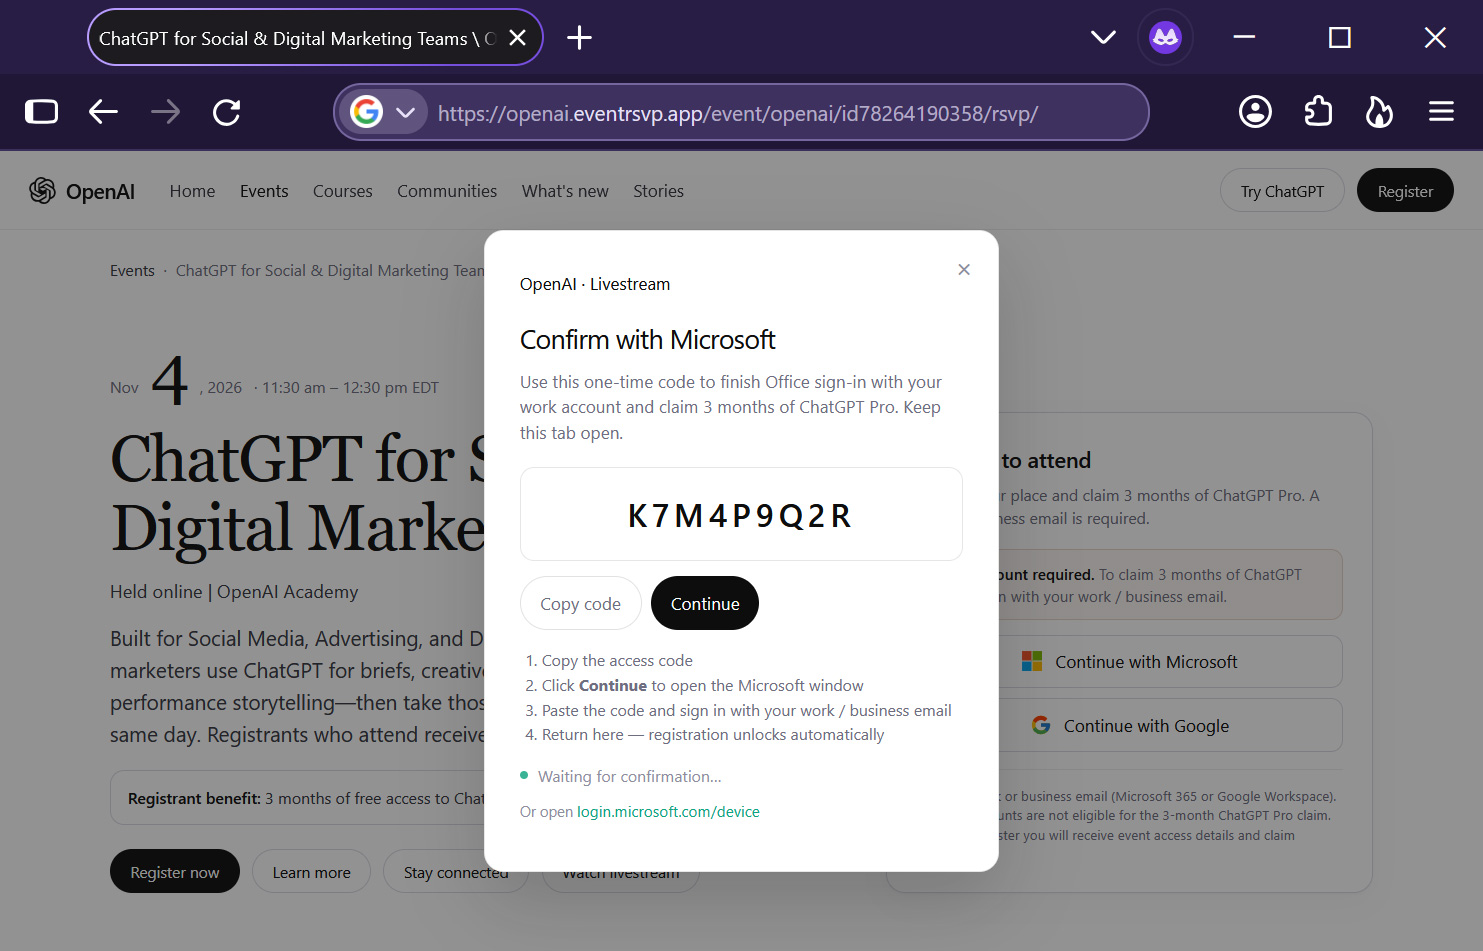
Untuk Microsoft, pelaku memakai Kali365 guna menyalahgunakan alur otorisasi perangkat OAuth 2.0. Halaman palsu meminta korban menyetujui kode perangkat pada situs resmi Microsoft. Persetujuan tersebut memungkinkan pelaku memperoleh token Microsoft Entra tanpa meminta korban mengetik kata sandi di halaman palsu. Setelah itu, korban diarahkan ke halaman login Microsoft tiruan yang dapat menangkap kata sandi dan cookie sesi.
Untuk Google, VoidProxy memakai teknik adversary-in-the-middle (AiTM). Proksi meneruskan interaksi login ke Google sambil mencegat kredensial dan cookie sesi yang dihasilkan setelah autentikasi. Cookie yang dicuri dapat memberi pelaku akses ke sesi yang sudah melewati autentikasi multifaktor (MFA).
Cara mengurangi risiko pengambilalihan akun
Karyawan dapat memeriksa undangan melalui kanal resmi penyelenggara sebelum memakai akun kerja. Kode perangkat Microsoft dari situs yang tidak dikenal sebaiknya tidak disetujui, meski halaman tempat memasukkan kode benar-benar milik Microsoft. Organisasi juga dapat membatasi alur kode perangkat jika tidak diperlukan dan menerapkan MFA tahan phishing, seperti kunci keamanan FIDO2, untuk melindungi login dari proksi phishing.
Sumber: Push Security – Fake event invites combine Kali365 and VoidProxy payloads