
Zyxel Tambal Celah Zero-Day Usai 996 Switch GS1900 Diretas
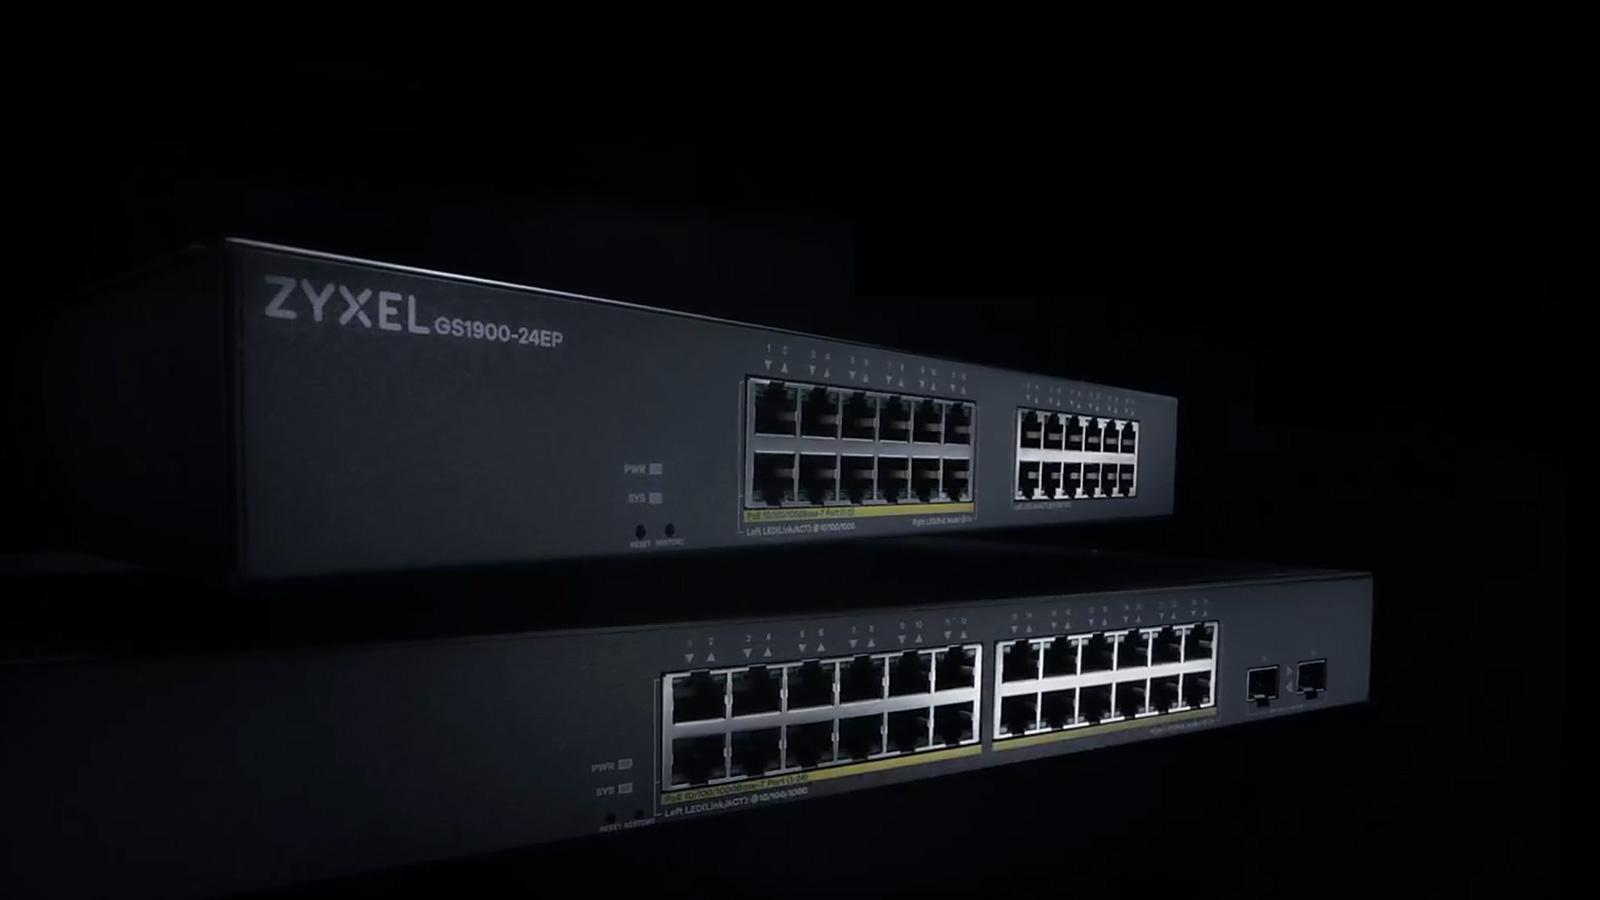
Zyxel merilis pembaruan firmware untuk menutup celah zero-day pada switch jaringan seri GS1900. Celah yang tercatat sebagai CVE-2026-107441 itu telah digunakan dalam serangan yang, menurut pemantauan GreyNoise, menyusupi 996 perangkat di 48 negara. Pelaku menggunakan akses tersebut untuk mengambil konfigurasi perangkat, hash kredensial root, dan informasi jaringan.
Zero-day Zyxel GS1900 memungkinkan eksekusi perintah tanpa login
Kerentanan ini berada di antarmuka manajemen web dan memengaruhi sepuluh model GS1900. Penyerang yang dapat menjangkau antarmuka tersebut melalui jaringan bisa mengirim permintaan HTTP yang dirancang khusus untuk memicu penulisan data di luar batas memori (out-of-bounds write). Dalam serangan yang diamati, celah itu memungkinkan pelaku menjalankan perintah sistem operasi tanpa autentikasi, lalu mengunduh skrip untuk mengumpulkan data perangkat.
Serangan sempat dikaitkan dengan celah yang sudah ditambal
GreyNoise mulai mengamati serangan sekitar 17 Agustus 2026 dan semula mengaitkannya dengan CVE-2026-7273. Zyxel sudah menambal celah tersebut pada Juni. Namun, peneliti Binarly kemudian menemukan eksploit Python yang secara khusus memeriksa versi firmware yang sudah menerima patch Juni.
Dalam pengujian pada 28 September, Binarly mendapati eksploit masih bekerja pada seluruh sepuluh rilis firmware yang telah ditambal untuk CVE-2026-7273. Eksploit memanipulasi penghitung parameter sebelum proses validasi, sehingga pemeriksaan yang ditambahkan dalam patch Juni dapat dilewati. Zyxel kemudian menetapkan CVE terpisah karena serangan juga memanfaatkan pemeriksaan panjang parameter HTTP yang tidak memadai.
Pembaruan firmware tersedia untuk sepuluh model
Zyxel merilis firmware perbaikan pada 22 Oktober dan menerbitkan advisory pada 3 November 2026. Pembaruan ini membatasi ukuran parameter dan memeriksa jumlahnya sebelum data disalin ke memori. Administrator perlu mencocokkan model serta versi firmware perangkat dengan daftar pada advisory Zyxel dan memasang pembaruan yang sesuai. Perangkat yang hanya menerima patch Juni masih memerlukan perbaikan untuk CVE-2026-107441.
Sumber: Zyxel Networks – Zyxel security advisory for out-of-bounds write vulnerability in GS1900 series switches