
Vercel Ikat Sesi Login ke Perangkat untuk Cegah Penyalahgunaan Cookie Curian
Vercel mulai menerapkan Device Bound Session Credentials (DBSC) pada layanan webnya. Fitur ini mengikat sesi login ke perangkat pengguna sehingga cookie sesi yang dicuri tidak bisa dipakai untuk mempertahankan sesi dari perangkat lain. Perlindungan tersebut berlaku pada sesi di vercel.com, tempat pengembang mengelola proyek dan deployment.
Cara DBSC membatasi penggunaan cookie sesi curian
Malware jenis infostealer dapat mengambil cookie dari browser. Jika cookie tersebut masih berlaku, pelaku bisa mencoba mengambil alih sesi yang sudah terautentikasi tanpa mengulang proses login. DBSC membatasi cara ini dengan meminta browser membuktikan bahwa perangkat masih memegang kunci privat yang terikat pada sesi.
Menurut CTO Vercel Malte Ubl, kunci privat disimpan melalui mekanisme keamanan perangkat dan dirancang agar tidak dapat diekspor. Browser menggunakan kunci itu untuk membuktikan kepemilikannya ketika memperbarui cookie sesi berumur pendek. Jika pelaku hanya memperoleh salinan cookie, ia tidak memiliki kunci yang dibutuhkan untuk memperpanjang sesi dari perangkat lain.
DBSC melengkapi App-Bound Encryption di Chrome. Enkripsi tersebut mempersulit malware mengambil cookie dari penyimpanan browser, sedangkan DBSC membatasi pemanfaatan cookie yang sudah terlanjur dicuri.
Peluncuran bertahap di Chrome pada Windows dan macOS
Vercel mulai menyediakan DBSC di Chrome pada Windows dan macOS. Perusahaan menerapkannya secara bertahap untuk menangani skenario yang melibatkan aplikasi OAuth. Secara terpisah, Vercel juga mulai menerapkan Demonstrating Proof of Possession (DPoP) pada Vercel CLI. Mekanisme itu mengikat penggunaan token ke bukti kepemilikan kunci pada klien.
Security Review memeriksa perubahan kode di GitHub
Vercel juga membuka beta publik Security Review bagi tim Pro dan Enterprise. Setelah diaktifkan, fitur di Vercel Agent ini memeriksa perubahan kode setiap kali ada push ke repositori GitHub yang terhubung. Pemeriksaan menggunakan konteks kode dan kebijakan tim untuk menandai masalah seperti pemeriksaan otorisasi yang terlewat atau rahasia yang terekspos.
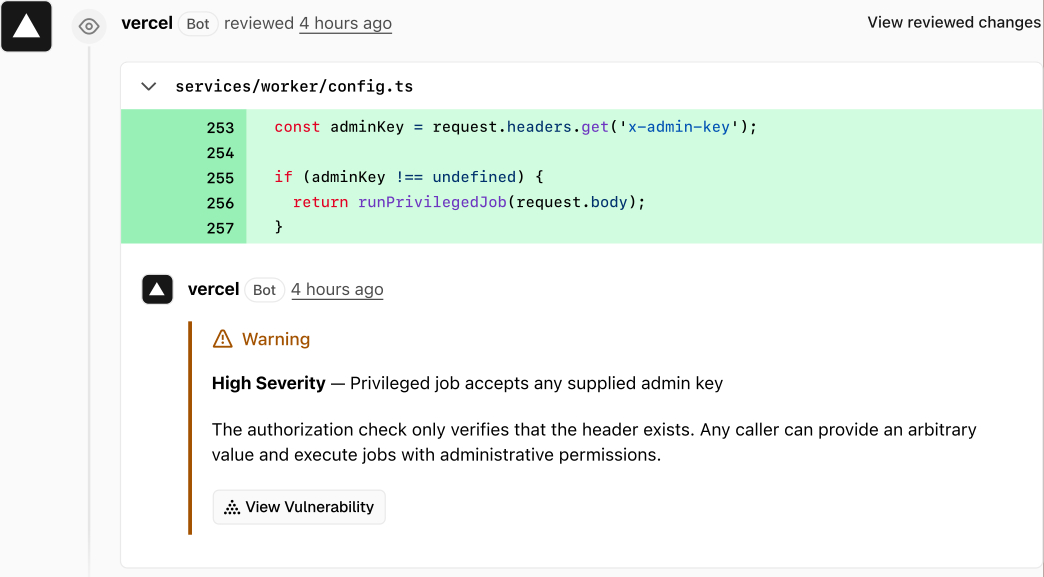
Jika izin repositori memungkinkan, agen dapat memvalidasi dan melakukan commit perbaikan. Vercel menyebut pemindaian tersedia gratis hingga 10 November 2026, sementara perbaikan yang dihasilkan agen ditagih terpisah.
Sumber: Malte Ubl, CTO Vercel – Pengumuman Device Bound Session Credentials di Vercel