
Serangan Siber Lumpuhkan Kulkas Ratusan Supermarket di Prancis, Suhu Pendingin Naik hingga 50 Derajat Celsius
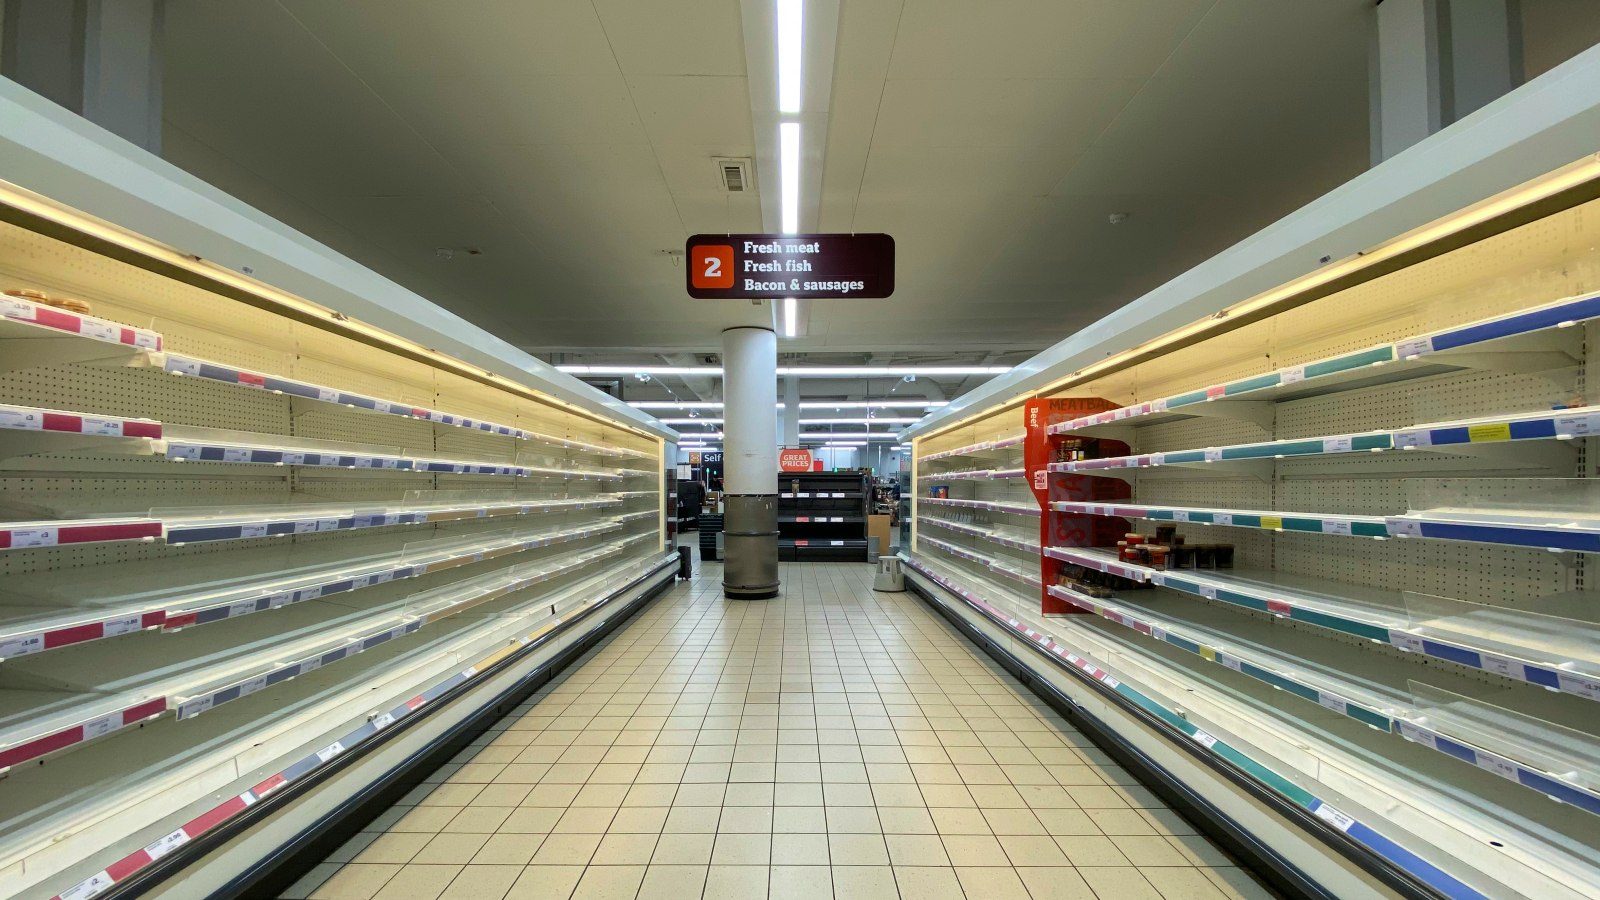
Serangan siber berskala besar melumpuhkan sistem pendingin di ratusan supermarket di Prancis setelah hacker diduga berhasil mengambil alih pengendali refrigerasi dari jarak jauh. Insiden tersebut menyebabkan suhu lemari pendingin meningkat drastis, sehingga sejumlah jaringan ritel terpaksa membuang produk makanan segar dan beku yang tidak lagi aman untuk dikonsumsi.
Serangan yang terjadi pada malam 11 Oktober hingga 12 Oktober 2026 tersebut memengaruhi beberapa jaringan supermarket besar, termasuk Intermarché, Coopérative U, E.Leclerc, dan Super U. Gangguan juga dilaporkan terjadi pada sejumlah gerai Carrefour Market dan Monoprix.
Berdasarkan laporan media Prancis, pelaku diduga mengeksploitasi sistem pengendali refrigerasi Danfoss yang masih menjalankan software atau firmware versi lama. Setelah memperoleh akses, penyerang mengaktifkan fungsi automatic defrost untuk menaikkan suhu lemari pendingin secara tidak sah.
Insiden ini menimbulkan kerugian finansial akibat rusaknya persediaan makanan sekaligus memperlihatkan ancaman serangan siber terhadap sistem operasional fisik atau operational technology (OT) yang digunakan dalam industri ritel.
Hacker Aktifkan Fungsi Defrost dari Jarak Jauh
Serangan terhadap sistem refrigerasi supermarket di Prancis dilakukan dengan memanipulasi pengendali suhu yang digunakan untuk menjaga kondisi penyimpanan makanan.
Menurut laporan media Prancis, pelaku berhasil mengakses sistem pengendali refrigerasi dari jarak jauh dan memicu mekanisme pencairan bunga es atau defrost pada sejumlah perangkat.
Pada sistem pendingin komersial, fungsi defrost merupakan bagian dari proses pemeliharaan otomatis untuk menghilangkan penumpukan es pada komponen pendinginan.
Fungsi tersebut normalnya dijalankan berdasarkan jadwal atau kondisi tertentu agar sistem tetap bekerja secara efisien.
Namun, apabila diaktifkan secara tidak sah atau dikendalikan di luar parameter operasional, proses defrost dapat menyebabkan kenaikan suhu yang mengganggu penyimpanan produk.
Dalam insiden ini, penyerang diduga menyalahgunakan kemampuan tersebut sehingga lemari pendingin tidak lagi mempertahankan suhu yang diperlukan untuk menyimpan makanan segar dan produk beku.
Sejumlah laporan menyebutkan bahwa suhu pada perangkat terdampak meningkat hingga 50 derajat Celsius.
Akibatnya, supermarket harus menghentikan penggunaan unit pendingin tertentu dan menarik produk makanan yang berpotensi mengalami kerusakan.
Gangguan tersebut juga menyebabkan terputusnya cold chain, yaitu sistem pengendalian suhu yang digunakan untuk menjaga kualitas dan keamanan produk selama penyimpanan serta distribusi.
Ratusan Gerai Intermarché dan Super U Terdampak
Serangan ini berdampak pada berbagai jaringan supermarket besar di Prancis.
Laporan awal memperkirakan gangguan terjadi pada sekitar 250 hingga 350 gerai, meskipun jumlah tersebut belum mencerminkan keseluruhan dampak yang dilaporkan oleh masing-masing perusahaan.
Informasi lanjutan menyebutkan sedikitnya 300 gerai Intermarché dan Netto, lebih dari 100 gerai Coopérative U, serta sejumlah toko E.Leclerc terdampak serangan tersebut.
Intermarché mengonfirmasi bahwa gangguan terjadi setelah adanya serangan siber yang diduga menargetkan penyedia layanan pengelolaan sistem refrigerasi di toko-tokonya.
Perusahaan menjelaskan bahwa sebagian unit pendingin untuk produk segar dan beku tidak dapat digunakan sebagaimana mestinya.
Sebagai langkah pencegahan, Intermarché dan Netto segera menarik produk dari unit yang terdampak.
Keputusan tersebut dilakukan untuk menghindari risiko penjualan makanan yang telah mengalami perubahan suhu penyimpanan di luar batas keamanan.
Sementara itu, Coopérative U juga mengonfirmasi adanya gangguan terhadap sistem pendingin di beberapa tokonya.
Presiden Coopérative U, Dominique Schelcher, menyatakan bahwa perusahaan telah mengerahkan tim internal dan teknisi refrigerasi untuk menangani insiden serta memulihkan operasional perangkat.
Schelcher menilai serangan terhadap infrastruktur yang digunakan untuk menjaga kesegaran makanan merupakan tindakan serius karena berdampak langsung terhadap pasokan pangan masyarakat.
Selain jaringan tersebut, E.Leclerc juga mengonfirmasi bahwa salah satu pemasok peralatan refrigerasinya mengalami serangan siber yang berdampak terhadap operasional pendingin di sejumlah gerai.
Adapun keterlibatan Carrefour Market dan Monoprix masih berdasarkan laporan media dan belum seluruhnya dikonfirmasi secara resmi oleh masing-masing perusahaan.
Produk Makanan Segar dan Beku Terpaksa Dibuang
Salah satu dampak terbesar dari serangan ini adalah rusaknya produk makanan akibat suhu penyimpanan yang tidak lagi memenuhi persyaratan keamanan.
Supermarket bergantung pada sistem refrigerasi untuk menjaga kualitas berbagai produk, termasuk daging, ikan, susu, makanan siap saji, dan produk beku.
Ketika suhu meningkat secara signifikan, produk-produk tersebut berisiko mengalami penurunan kualitas atau menjadi tidak aman untuk dikonsumsi.
Dalam kondisi tertentu, makanan yang telah mengalami gangguan cold chain tidak dapat kembali dianggap aman hanya dengan menurunkan suhu penyimpanannya.
Karena itu, sejumlah supermarket memilih membuang produk dari unit pendingin yang terdampak.
Intermarché menyampaikan bahwa produk segar dan beku dari perangkat yang mengalami gangguan harus ditarik sebagai langkah perlindungan terhadap konsumen.
Selain menyebabkan pemborosan makanan, tindakan tersebut juga menimbulkan kerugian finansial bagi operator supermarket.
Kerugian tidak hanya berasal dari nilai persediaan yang harus dibuang, tetapi juga potensi kehilangan penjualan, biaya pemeriksaan keamanan pangan, serta pengeluaran untuk pemulihan sistem pendingin.
Namun, hingga laporan ini diterbitkan, belum terdapat estimasi resmi mengenai total kerugian finansial yang ditimbulkan oleh serangan tersebut.
Sistem Pengendali Refrigerasi Danfoss Diduga Menjadi Target
Investigasi awal mengarah pada perangkat pengendali refrigerasi yang diproduksi oleh Danfoss, perusahaan teknologi asal Denmark yang menyediakan solusi pendinginan, HVAC, dan otomasi industri.
Sistem pengendali Danfoss banyak digunakan untuk mengelola suhu dan operasional perangkat refrigerasi di supermarket, gudang penyimpanan makanan, serta fasilitas komersial lainnya.
Perangkat tersebut memungkinkan operator memantau dan mengatur berbagai parameter dari satu sistem manajemen terpusat.
Fungsinya mencakup pemantauan suhu, pengaturan jadwal operasional, alarm, dan pemeliharaan perangkat.
Dalam serangan di Prancis, sejumlah sistem yang terdampak diketahui menggunakan perangkat lama, termasuk Danfoss AK-SM800 dan AK-SC355.
Danfoss menyampaikan bahwa sebagian besar peralatan terdampak merupakan produk generasi lama yang sudah tidak lagi menerima pembaruan software maupun keamanan.
Perusahaan juga menjelaskan bahwa sebagian perangkat AK-SM800 masih menjalankan firmware yang sudah usang.
Danfoss sebelumnya telah menyarankan pelanggan untuk melakukan migrasi dari perangkat-perangkat tersebut ke sistem yang lebih baru.
Meski demikian, belum diketahui secara pasti bagaimana penyerang memperoleh akses awal terhadap pengendali refrigerasi dalam insiden ini.
Belum ada pula konfirmasi bahwa serangan tersebut memanfaatkan vulnerability tertentu yang sebelumnya telah dipublikasikan.
Dua Celah Keamanan Danfoss Pernah Diungkap pada 2025
Insiden di Prancis kembali menarik perhatian terhadap sejumlah vulnerability yang sebelumnya ditemukan pada platform pengendali refrigerasi Danfoss.
Pada 2025, perusahaan keamanan siber Claroty melalui tim penelitinya, Team82, mengungkap beberapa kelemahan keamanan pada perangkat Danfoss AK-SM 800A.
Dua vulnerability yang menjadi perhatian utama adalah CVE-2025-41450 dan CVE-2025-41451.
CVE-2025-41450 merupakan kelemahan authentication bypass yang dapat memungkinkan penyerang melewati mekanisme autentikasi normal pada antarmuka manajemen perangkat.
Kerentanan tersebut berkaitan dengan mekanisme autentikasi tersembunyi yang disebut code-of-the-day.
Mekanisme ini menggunakan kode yang dapat dihasilkan berdasarkan tanggal perangkat, sehingga berpotensi disalahgunakan oleh penyerang yang memahami cara kerja algoritmanya.
Apabila berhasil dieksploitasi, kelemahan tersebut dapat memberikan akses administratif tanpa harus mengetahui password administrator yang sebenarnya.
Sementara itu, CVE-2025-41451 merupakan vulnerability command injection yang memungkinkan eksekusi perintah pada sistem operasi perangkat setelah penyerang memperoleh akses yang diperlukan.
Dalam kondisi tertentu, kelemahan tersebut dapat dimanfaatkan untuk mencapai remote code execution (RCE).
Kombinasi authentication bypass dan command injection dapat meningkatkan risiko kompromi terhadap perangkat yang antarmuka manajemennya dapat diakses dari jaringan tidak tepercaya.
Claroty juga menemukan vulnerability lain, CVE-2025-41452, yang memungkinkan manipulasi konfigurasi Nginx dan berpotensi menyebabkan denial-of-service pada antarmuka manajemen.
Danfoss telah merilis pembaruan firmware R4.3.1 untuk mengatasi kelemahan-kelemahan tersebut pada perangkat yang didukung.
Namun, keberadaan vulnerability ini tidak membuktikan bahwa salah satunya digunakan dalam serangan terhadap supermarket Prancis.
Hubungan antara temuan keamanan sebelumnya dan insiden terbaru masih memerlukan bukti teknis dari hasil investigasi.
Ribuan Sistem Danfoss Ditemukan Terbuka ke Internet
Selain kerentanan pada firmware, eksposur perangkat pengendali industri ke internet juga menjadi perhatian dalam kasus ini.
Peneliti keamanan Baptiste Robert, CEO Predicta Lab, melakukan pemeriksaan terhadap keberadaan sistem Danfoss yang dapat diakses melalui jaringan publik.
Hasil penelusurannya menemukan sekitar 2.752 sistem Danfoss yang terekspos ke internet, dengan 1.590 perangkat di antaranya berada di Prancis.
Sementara itu, mesin pencari perangkat internet Shodan mencatat lebih dari 4.500 perangkat Danfoss yang dapat dijangkau melalui internet.
Temuan tersebut menunjukkan bahwa masih banyak sistem pengendali refrigerasi yang memiliki antarmuka manajemen dapat diakses dari jaringan publik.
Dalam lingkungan operasional normal, akses jarak jauh sering digunakan untuk memudahkan teknisi melakukan pemantauan, perubahan konfigurasi, dan pemeliharaan perangkat.
Namun, antarmuka manajemen yang terekspos secara langsung dapat meningkatkan risiko keamanan apabila perangkat memiliki vulnerability atau menggunakan konfigurasi autentikasi yang lemah.
Penyerang dapat memanfaatkan layanan pencarian perangkat internet untuk mengidentifikasi sistem yang aktif dan berpotensi memiliki kelemahan keamanan.
Meski demikian, jumlah perangkat yang ditemukan terbuka tidak berarti seluruhnya memiliki vulnerability atau telah berhasil dikompromikan.
Informasi tersebut hanya menunjukkan luasnya permukaan serangan yang berpotensi dihadapi oleh operator sistem refrigerasi.
Kejaksaan Paris Buka Penyelidikan Serangan Siber
Otoritas Prancis telah membuka penyelidikan resmi terkait serangan terhadap sistem pendingin berbagai jaringan supermarket.
Kantor Kejaksaan Paris mengonfirmasi bahwa investigasi dilakukan untuk mengidentifikasi organisasi yang terdampak serta menentukan hubungan antara serangan siber dan kerusakan yang dilaporkan.
Penyelidikan juga mencakup laporan mengenai kerugian akibat makanan yang rusak dan kemungkinan munculnya kebakaran yang berkaitan dengan insiden tersebut.
Namun, belum tersedia rincian teknis yang memastikan penyebab kebakaran atau hubungan langsungnya dengan manipulasi sistem pendingin.
Komisioner Uni Eropa untuk Pertanian dan Pangan, Christophe Hansen, turut mengecam serangan tersebut.
Menurut Hansen, tindakan yang mengganggu infrastruktur penyimpanan makanan memperlihatkan ancaman nyata terhadap keamanan rantai pasokan pangan.
Pemerintah Prancis melalui otoritas keamanan sibernya juga telah mengidentifikasi adanya kelemahan pada software yang digunakan dalam sistem refrigerasi dan melakukan koordinasi dengan vendor terkait.
Koordinasi tersebut turut melibatkan pihak berwenang di negara-negara Eropa lainnya karena terdapat kemungkinan sistem serupa digunakan di luar Prancis.
Langkah ini bertujuan mengidentifikasi organisasi lain yang berpotensi terdampak dan mencegah penyebaran serangan.
Hingga saat ini, belum ada kelompok hacker yang secara resmi diidentifikasi sebagai pelaku.
Motif serangan juga masih belum diketahui, termasuk apakah tindakan tersebut bertujuan melakukan sabotase, pemerasan, atau bentuk gangguan operasional lainnya.
Serangan Menunjukkan Ancaman terhadap Operational Technology
Kasus supermarket di Prancis memperlihatkan bagaimana serangan siber dapat memberikan dampak langsung terhadap lingkungan fisik.
Berbeda dengan serangan terhadap sistem IT konvensional yang sering berfokus pada pencurian data atau gangguan aplikasi, serangan terhadap operational technology dapat memengaruhi proses yang dijalankan oleh perangkat industri.
Dalam kasus ini, pengendali refrigerasi berperan langsung dalam menjaga suhu penyimpanan produk makanan.
Ketika sistem tersebut dimanipulasi, dampaknya dapat berupa perubahan kondisi lingkungan penyimpanan, kerusakan persediaan, dan gangguan terhadap aktivitas bisnis.
Operational technology digunakan secara luas di berbagai sektor, termasuk manufaktur, energi, transportasi, pengolahan air, fasilitas kesehatan, dan distribusi makanan.
Banyak perangkat OT modern kini memiliki konektivitas jaringan untuk mendukung remote monitoring dan pengelolaan terpusat.
Namun, konektivitas tersebut juga meningkatkan risiko apabila keamanan akses tidak diterapkan dengan baik.
Perangkat lama yang tidak lagi menerima security update menjadi perhatian khusus karena kelemahan yang ditemukan setelah masa dukungannya berakhir mungkin tidak dapat diperbaiki melalui patch resmi.
Karena itu, organisasi perlu memastikan perangkat OT tidak terekspos langsung ke internet tanpa perlindungan yang memadai.
Penerapan network segmentation, pembatasan akses administratif, VPN, serta monitoring aktivitas sistem dapat membantu mengurangi risiko kompromi.
Selain itu, perangkat yang telah mencapai akhir masa dukungan perlu diprioritaskan dalam program pembaruan atau penggantian infrastruktur.
Belum Ada Bukti Keterkaitan dengan Insiden Ahold Delhaize
Serangan terhadap sistem pendingin supermarket di Prancis terjadi hampir bersamaan dengan insiden keamanan siber yang memengaruhi Ahold Delhaize, salah satu perusahaan ritel makanan terbesar di dunia.
Pada 12 Oktober 2026, Ahold Delhaize mengumumkan bahwa perusahaan terpaksa menonaktifkan sejumlah sistem IT setelah menemukan masalah keamanan pada jaringannya.
Gangguan tersebut memengaruhi layanan digital beberapa jaringan supermarket di Eropa dan Amerika Serikat.
Namun, hingga saat ini belum terdapat bukti yang menunjukkan bahwa serangan terhadap pengendali refrigerasi di Prancis memiliki hubungan dengan insiden Ahold Delhaize.
Kedua peristiwa tersebut melibatkan lingkungan teknologi yang berbeda dan belum ada informasi resmi mengenai kesamaan pelaku, infrastruktur serangan, maupun metode eksploitasi.
Karena itu, kedua insiden harus diperlakukan sebagai kejadian terpisah hingga investigasi menghasilkan bukti yang menunjukkan adanya keterkaitan.
Keamanan Sistem Pendingin Menjadi Perhatian Industri Ritel
Serangan terhadap ratusan supermarket di Prancis menunjukkan bahwa infrastruktur pendukung operasional ritel dapat menjadi target yang menimbulkan kerugian besar meskipun tidak melibatkan pencurian data pelanggan.
Dengan memanipulasi sistem refrigerasi, penyerang diduga berhasil mengganggu proses penyimpanan makanan dan memaksa operator membuang persediaan yang berpotensi rusak.
Insiden ini juga memperlihatkan pentingnya pengamanan sistem cyber-physical, terutama perangkat yang mengendalikan suhu, listrik, pendinginan, dan fasilitas operasional lainnya.
Bagi perusahaan ritel, keamanan sistem pendingin perlu diperlakukan sebagai bagian dari strategi cybersecurity secara menyeluruh, bukan sekadar tanggung jawab pemeliharaan peralatan teknis.
Penggunaan perangkat lama, antarmuka manajemen yang terbuka ke internet, serta keterlibatan penyedia layanan pihak ketiga dapat memperluas risiko apabila tidak dikelola dengan baik.
Pembaruan firmware, pembatasan akses jarak jauh, pemantauan konfigurasi, dan penggantian perangkat yang tidak lagi didukung menjadi langkah penting dalam mengurangi ancaman tersebut.
Hingga 13 Oktober 2026, otoritas Prancis masih menyelidiki metode serangan, pihak yang bertanggung jawab, serta total kerugian yang ditimbulkan.
Insiden ini menjadi contoh nyata bahwa serangan siber tidak selalu harus mencuri informasi atau mengenkripsi file untuk menyebabkan gangguan besar. Manipulasi terhadap satu komponen operasional yang penting dapat berdampak langsung pada keamanan produk, kelangsungan bisnis, dan rantai pasokan pangan.
Sumber: Agence France-Presse (AFP), BFMTV, Claroty Team82, Danfoss