Serangan Siber pada TFG London Ganggu Sistem IT Ritel Mode Hobbs dan Whistles
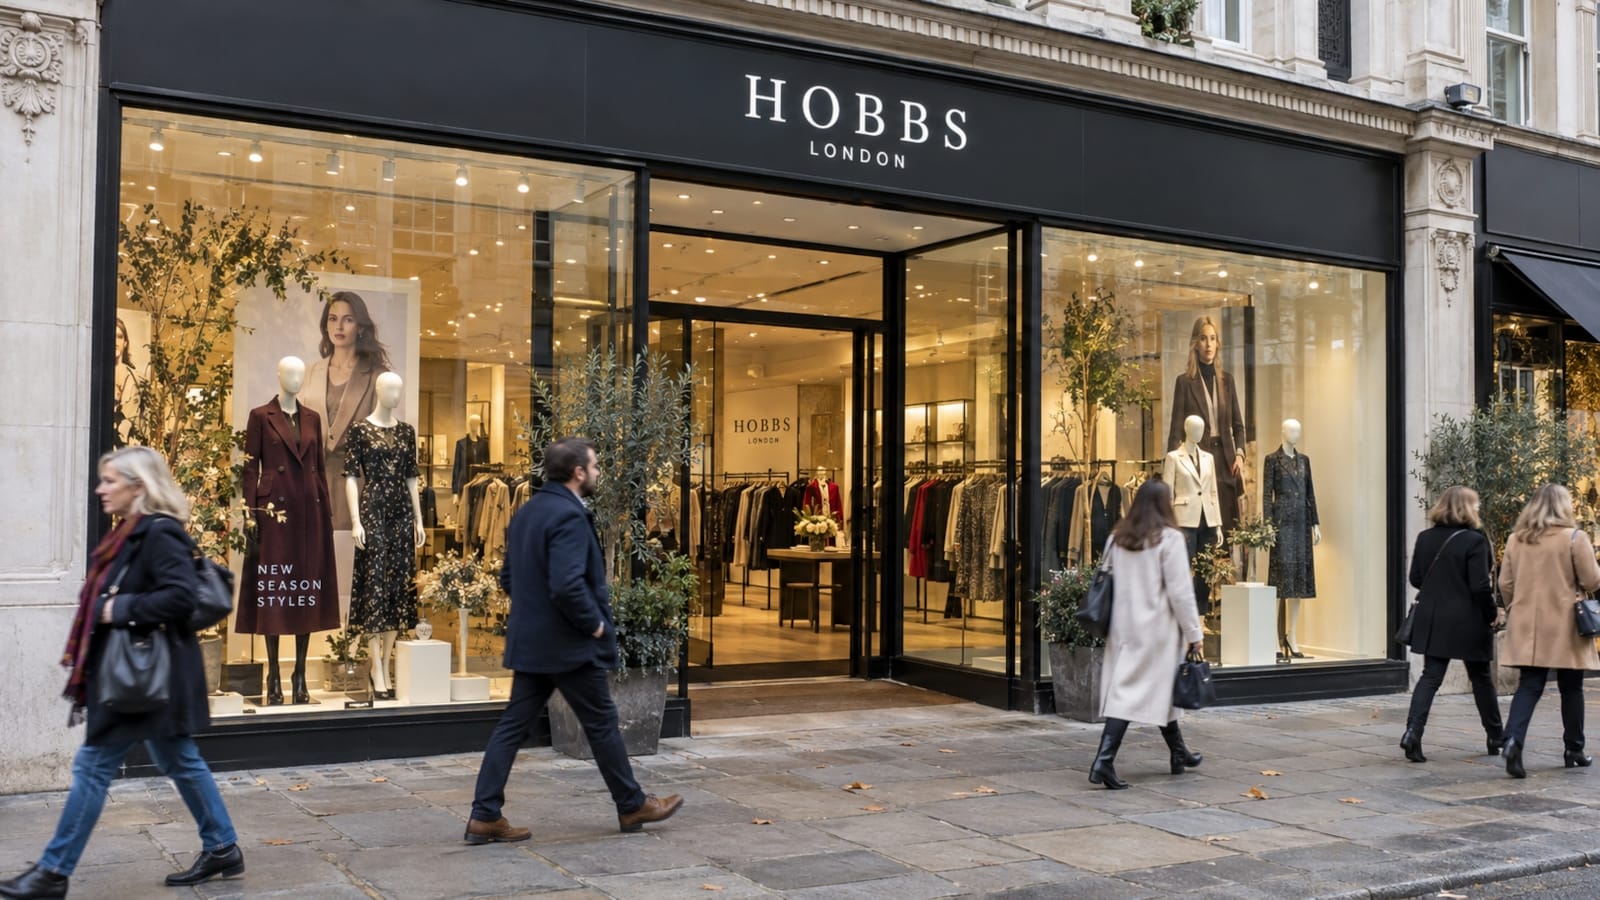
Perusahaan ritel mode TFG London baru saja mendeteksi insiden keamanan siber yang mengganggu operasional sistem IT yang digunakan oleh sejumlah merek mode premium di bawah naungannya, yakni Phase Eight, Hobbs, dan Whistles.
Dalam pengumuman resminya pada hari Selasa, pihak perusahaan mengungkapkan bahwa beberapa sistem IT internal mereka masih belum dapat diakses akibat insiden tersebut. Kendati demikian, seluruh gerai fisik dipastikan tetap buka dan beroperasi melayani pelanggan.
Berdasarkan keterangan pers perusahaan, serangan siber ini tidak berdampak pada merek lain yang berada di dalam grup yang sama, seperti Inside Story dan White Stuff, serta tidak mengganggu operasional bisnis mereka di wilayah Australia maupun Afrika.
Sebagai informasi, TFG London merupakan anak perusahaan yang beroperasi di Inggris dari grup ritel asal Afrika Selatan, The Foschini Group, yang menaungi kelima merek busana dan perlengkapan rumah tangga tersebut. Hingga pertengahan tahun 2026, grup ritel ini tercatat mengoperasikan 649 lokasi gerai secara global dan membukukan penjualan tahunan mencapai £488 juta atau sekitar $646 juta.
Pihak TFG London menjelaskan bahwa mereka pertama kali mendeteksi adanya serangan siber ini pada 11 Oktober 2026. Merespons temuan tersebut, manajemen langsung mengaktifkan protokol incident response serta rencana keberlangsungan bisnis (business continuity plan), sembari menggandeng pakar keamanan siber eksternal guna membantu mengisolasi dan menahan meluasnya ancaman.
Saat ini, tim investigasi TFG London masih menelusuri lebih lanjut apakah terdapat informasi pelanggan yang ikut terdampak atau terekspos dalam insiden tersebut. Perusahaan berkomitmen untuk segera memberikan notifikasi resmi kepada individu maupun organisasi terkait apabila ditemukan bukti adanya kebocoran data. Hingga berita ini diturunkan, belum ada kelompok threat actor atau peretas mana pun yang secara terbuka mengklaim bertanggung jawab atas serangan terhadap TFG London.
Gelombang Serangan Siber yang Menyasar Industri Ritel Mode
Insiden yang menimpa TFG London ini terjadi tidak lama setelah ritel mode asal Inggris lainnya, ASOS, mengalami insiden kebocoran data yang ditandai dengan pengiriman push notification mencurigakan oleh peretas kepada para pengguna aplikasi seluler mereka.
Pihak ASOS kemudian mengonfirmasi bahwa pelaku serangan memanfaatkan teknik social engineering untuk mencuri kredensial login milik salah satu karyawan mereka. Akses ilegal tersebut selanjutnya digunakan untuk membuka data pelanggan secara tidak sah, mencakup nama, rincian kontak, hingga informasi akun pengguna.
Meskipun TFG London sejauh ini belum mengonfirmasi adanya eksposur data pelanggan dari sistem mereka, para pelanggan setia Phase Eight, Hobbs, dan Whistles sangat disarankan untuk tetap waspada terhadap potensi serangan phishing maupun upaya social engineering yang mungkin mengatasnamakan merek-merek tersebut.
Di sisi lain, pada awal pekan ini juga sempat beredar rumor mengenai dugaan serangan siber yang menargetkan perusahaan ritel pakaian multinasional asal Swedia, H&M. Klaim tersebut dilontarkan oleh seorang peretas yang mengaku terafiliasi dengan kelompok ShinyHunters dan mengancam akan membocorkan data yang berhasil dicuri.
Menanggapi tuduhan yang beredar tersebut, juru bicara H&M menyatakan bahwa pihaknya tengah menyelidiki klaim tersebut secara serius, meskipun bukti yang ada saat ini belum menunjukkan adanya indikasi kebocoran sistem. Mereka menegaskan bahwa tim keamanan internal telah mengetahui informasi yang beredar di internet terkait potensi insiden keamanan siber tersebut, namun hingga saat ini belum ditemukan adanya tanda-tanda bahwa lingkungan data H&M telah berhasil dikompromikan.
Sumber: TFG London Press Release