
BragJack Membajak AI Browser Agent melalui Ekstensi Berbahaya
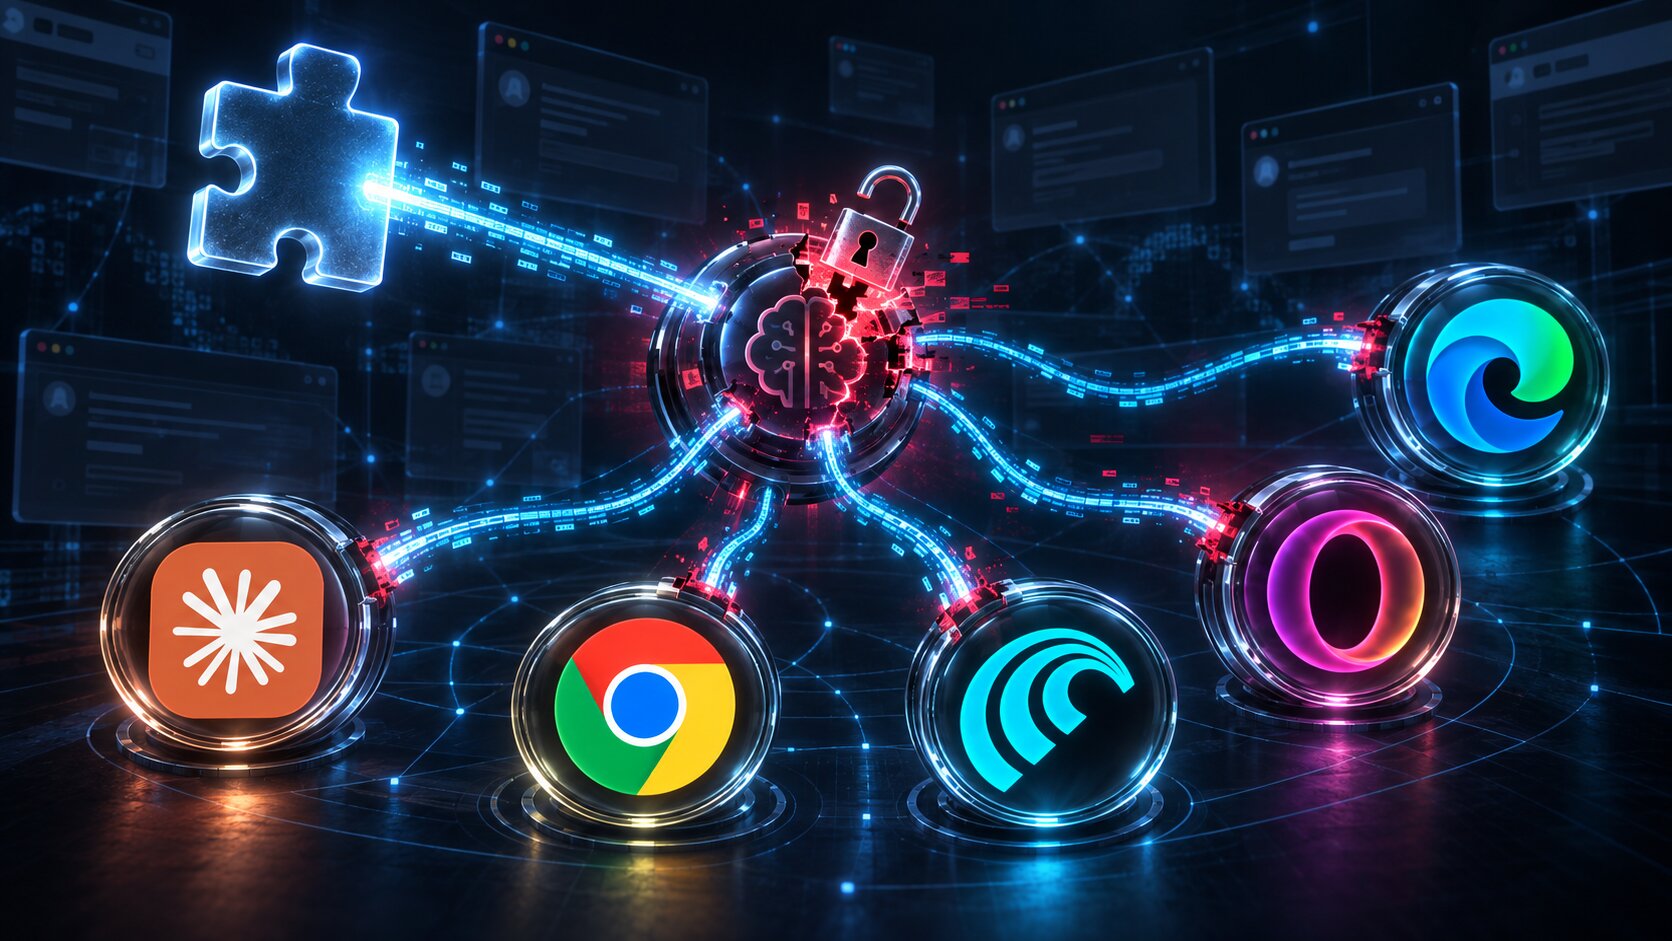
Peneliti keamanan mengungkap teknik serangan baru bernama BragJack yang dapat digunakan untuk mengambil alih AI assistant yang terintegrasi ke dalam browser melalui satu ekstensi browser berbahaya.
Teknik proof-of-concept tersebut didemonstrasikan terhadap lima browser atau AI browser assistant berbasis Chromium, yaitu Google Chrome dengan Gemini Live, Perplexity Comet, Microsoft Edge, Opera Neon, dan Claude in Chrome dari Anthropic.
Penelitian yang dilakukan peneliti keamanan Gal Weizman dari Forever Security tersebut menghasilkan pembayaran bug bounty lebih dari US$20.000 dari lima vendor, dengan nilai bounty antara US$600 hingga US$7.000. Penelitian tersebut juga menghasilkan dua CVE.
Serangan BragJack membutuhkan satu kondisi utama: ekstensi berbahaya harus sudah terpasang di browser korban.
Setelah ekstensi terpasang, serangan dapat dijalankan tanpa interaksi tambahan dari pengguna. Ekstensi tersebut dapat memanipulasi AI browser agent dan memanfaatkan hak akses yang telah diberikan kepada AI untuk membaca informasi sensitif atau melakukan tindakan atas nama pengguna.
Google dan Microsoft telah memperbaiki kerentanan yang dilaporkan kepada mereka.
Memanfaatkan Komponen Browser yang Dipercaya
Serangan BragJack memanfaatkan cara browser modern mengintegrasikan AI assistant dengan komponen browser yang memiliki hak akses tinggi.
Menurut Weizman, sistem tersebut secara sederhana dapat dibagi menjadi dua bagian, yaitu “otak” dan “tubuh”.
Model AI berperan sebagai “otak” yang memproses instruksi dan menentukan tindakan yang harus dilakukan. Sementara itu, komponen browser dengan hak istimewa bertindak sebagai “tubuh” yang menjalankan tindakan tersebut.
Komponen tersebut dapat melakukan berbagai aktivitas seperti:
- Mengakses tab browser
- Membaca konten halaman
- Mengambil screenshot
- Berinteraksi dengan situs web
- Mengakses sumber daya tertentu yang tersedia melalui browser
Masalah muncul ketika ekstensi browser dapat memanipulasi lalu lintas jaringan dan halaman web yang dipercaya oleh komponen dengan hak istimewa tersebut.
BragJack memanfaatkan mekanisme declarativeNetRequest (DNR) pada Chromium. Fitur ini memungkinkan ekstensi mengubah cara browser menangani network request, termasuk memodifikasi response header dan melakukan redirect terhadap resource.
Google Chrome Gemini Live Dapat Diambil Alih
Dalam pengujian terhadap Chrome, Weizman menemukan bahwa ekstensi secara langsung tidak diperbolehkan mengakses komponen istimewa chrome://glic atau menyisipkan script ke situs Gemini milik Google.
Namun, aturan DNR tetap dapat digunakan untuk mencegat request yang dibuat oleh aplikasi web Gemini yang tertanam di browser.
Dengan melemahkan security header tertentu dan mengarahkan ulang resource JavaScript, peneliti berhasil menjalankan kode dalam konteks Gemini.
Kode tersebut kemudian dapat berkomunikasi langsung dengan komponen AI Chrome yang memiliki hak istimewa, tanpa harus mengikuti alur request normal Gemini.
Akses yang diperoleh dalam demonstrasi tersebut dapat digunakan untuk membaca file lokal, mengakses konten web, mengambil screenshot, dan berpotensi mengakses kamera serta mikrofon browser.
Google memberikan penanganan terhadap temuan tersebut melalui CVE-2026-0628 dan memberikan bug bounty sebesar US$7.000.
Perplexity Comet Dapat Dipaksa Menjalankan Instruksi
Serangan terhadap browser agent seperti Perplexity Comet dan Opera Neon memiliki dampak yang lebih luas karena AI agent pada browser tersebut dapat melakukan tindakan langsung di situs web.
Pada Perplexity Comet, Weizman menemukan bahwa ekstensi agent bawaan mempercayai beberapa domain milik Perplexity.
Salah satunya merupakan domain pengujian yang tidak mendapatkan perlindungan setara dengan domain utama perplexity.ai.
Dengan memanfaatkan DNR untuk menghapus redirect menuju domain tersebut, peneliti dapat memuat halaman dan menyisipkan content script yang kemudian berkomunikasi dengan agent bawaan browser.
Akses tersebut memberikan kemampuan untuk memperoleh:
- Riwayat browsing
- Screenshot
- File lokal
- Instruksi kepada AI agent
Dalam demonstrasi, AI agent dapat dipaksa untuk mengunjungi Perplexity, merangkum email korban, kemudian mengirim hasil rangkuman tersebut ke alamat lain.
Hal ini menunjukkan risiko utama dari AI browser agent: ketika agent telah diberikan kemampuan untuk membaca informasi dan melakukan tindakan, kompromi terhadap jalur komunikasi dengan agent dapat memberikan akses yang jauh lebih luas dibandingkan ekstensi browser biasa.
Microsoft Edge Memiliki Race Condition
Microsoft Edge menggunakan pendekatan berbeda untuk membatasi kemampuan AI agent.
Microsoft membagi agent menjadi dua mode, yaitu Think dan Do. Pemisahan tersebut dirancang agar AI tidak dapat secara bebas menerima instruksi sekaligus melakukan tindakan arbitrer.
Namun, Weizman menemukan race condition yang dapat dimanfaatkan untuk sementara menonaktifkan pembatasan tersebut ketika sebuah prompt dipaksakan.
Teknik tersebut memungkinkan kemampuan melakukan tindakan diaktifkan kembali sebelum agent memeriksa status pembatasannya.
Microsoft menetapkan CVE-2026-55945 untuk kerentanan tersebut.
Microsoft kemudian memperbaiki kelemahan yang dilaporkan.
Opera Neon dan Claude in Chrome Juga Terdampak
Teknik serupa juga berhasil didemonstrasikan terhadap Opera Neon dan Claude in Chrome.
Dalam kasus Claude in Chrome, komponennya sendiri merupakan ekstensi browser, bukan browser mandiri.
Penelitian tersebut mengikuti temuan keamanan sebelumnya yang berkaitan dengan Claude for Chrome.
Salah satu kelemahan yang pernah ditemukan adalah bagaimana ekstensi menjalankan workflow AI bawaan melalui synthetic clicks tanpa memastikan bahwa tindakan tersebut benar-benar berasal dari pengguna.
Ada pula kelemahan lain yang membuat Claude for Chrome mempercayai origin claude.ai tanpa memastikan script mana yang sebenarnya menjalankan interaksi tersebut.
Kombinasi kelemahan seperti ini menunjukkan bahwa AI browser agent tidak hanya menghadapi risiko prompt injection tradisional, tetapi juga risiko pada lapisan browser dan ekstensi yang menjadi penghubung antara pengguna, halaman web, dan model AI.
BragJack Menggunakan Teknik “Prompt Forcing”
Weizman menyebut metode yang digunakan untuk mengambil alih AI agent tersebut sebagai Prompt Forcing.
Teknik ini berbeda dari prompt injection konvensional.
Pada prompt injection, penyerang biasanya menyisipkan instruksi berbahaya ke dalam konten yang sedang dibaca oleh AI. Model kemudian dapat mengikuti instruksi tersebut karena menganggapnya sebagai bagian dari konteks yang harus diproses.
Dalam Prompt Forcing, penyerang dapat memberikan keseluruhan prompt sekaligus instruksi lanjutan kepada AI agent.
Agent kemudian menerjemahkan instruksi tersebut menjadi tindakan browser yang sah menggunakan hak akses yang memang telah diberikan kepadanya.
Perbedaan ini penting dari perspektif keamanan endpoint.
Tindakan akhir tidak selalu dilakukan oleh malware tradisional. Sebaliknya, software yang sah justru diperintahkan untuk melakukan tindakan yang diinginkan penyerang.
AI Agent Membuat Dampak Ekstensi Berbahaya Semakin Besar
Secara tradisional, ekstensi browser berbahaya mungkin memiliki kemampuan membaca atau memodifikasi konten situs web.
Namun, ketika browser mulai dilengkapi AI agent dengan hak akses yang jauh lebih luas, ekstensi yang telah dikompromikan dapat menjadi jalur menuju kemampuan tambahan.
Tergantung pada desain browser dan agent, akses tersebut dapat mencakup data browsing, file lokal, screenshot, serta kemampuan melakukan tindakan di berbagai situs atas nama pengguna.
Hal ini membuat keamanan ekstensi menjadi semakin penting karena satu ekstensi yang tampaknya hanya berinteraksi dengan halaman web dapat berfungsi sebagai penghubung menuju komponen AI dengan hak akses lebih tinggi.
Pengguna Disarankan Memperbarui Browser dan Memeriksa Ekstensi
Pengguna disarankan memastikan browser selalu menggunakan versi terbaru untuk mendapatkan perbaikan keamanan dari vendor.
Selain itu, ekstensi yang tidak dikenal atau sudah tidak digunakan sebaiknya dihapus.
Pengguna juga perlu berhati-hati ketika memasang ekstensi yang meminta izin luas seperti kemampuan untuk membaca dan mengubah seluruh data di semua situs web.
Izin tersebut dapat memberikan kemampuan yang sangat besar kepada ekstensi, terutama ketika browser yang digunakan sudah memiliki AI agent dengan akses terhadap berbagai fungsi browser.
BragJack menunjukkan bahwa keamanan AI browser bukan hanya persoalan keamanan model AI. Integrasi antara model, browser, ekstensi, web application, dan komponen dengan hak istimewa juga dapat menjadi bagian penting dari rantai serangan.
Seiring semakin banyak browser yang mengintegrasikan AI agent untuk membaca halaman, mengakses data, dan melakukan tindakan secara otomatis, kompromi terhadap salah satu komponen yang dipercaya dapat memberikan konsekuensi yang jauh lebih besar dibandingkan ekstensi browser tradisional.
Sumber: Forever Security