
Peneliti keamanan Abdelhamid Naceri, yang dikenal sebagai Nightmare Eclipse, memublikasikan celah zero-day SignDrop pada Windows. Kerentanan ini dikategorikan sebagai eskalasi hak akses lokal dan dapat dimanfaatkan untuk memperoleh hak SYSTEM pada perangkat dengan konfigurasi yang terdampak.
SignDrop menyoroti mekanisme perlindungan Common Log File System atau CLFS. Menurut Naceri, logika dalam mitigasi autentikasi yang diperkenalkan Microsoft justru dapat disalahgunakan untuk meningkatkan hak akses.
Mitigasi untuk memeriksa integritas log
Dokumentasi Microsoft menjelaskan bahwa perlindungan CLFS menambahkan kode autentikasi berbasis HMAC pada berkas log. Kode tersebut menggabungkan data berkas dengan kunci kriptografi yang unik untuk sistem, sehingga CLFS dapat memeriksa integritasnya sebelum memproses struktur internal.
Jika pemeriksaan gagal, CLFS menganggap berkas telah dimodifikasi dari luar dan menolak membukanya. Tujuannya adalah mengurangi risiko pemrosesan log yang sudah diubah secara tidak sah, termasuk yang dapat memicu kerentanan pada driver.
Microsoft menyediakan masa adaptasi yang saat ini berlangsung selama 90 hari. Dalam learning mode, log lama yang belum memiliki kode autentikasi dapat diperbarui saat dibuka, dengan syarat pemanggil memiliki akses tulis yang diperlukan. Setelah masa tersebut, driver beralih ke enforcement mode pada start berikutnya.
Logika pembuatan berkas dapat disalahgunakan
Menurut analisis Naceri, masalah muncul pada penanganan berkas autentikasi berekstensi .cnpf. Pemeriksaan akses awal berjalan sesuai konteks pemanggil, tetapi perilakunya dapat disalahgunakan ketika proses berhak tinggi kemudian membuka log yang telah disiapkan.
Peneliti menyatakan proses seperti Windows Defender dapat dilibatkan sehingga pembuatan berkas berlangsung dengan hak SYSTEM. Pada saat yang sama, berkas baru mempertahankan izin akses dari berkas asal. Kombinasi konteks proses dan izin tersebut menjadi dasar klaim eskalasi hak akses SignDrop.
Naceri juga mengklaim teknik ini dapat melewati mekanisme perlindungan diri antivirus atau EDR, karena aktivitas pembuatan berkas terlihat berasal dari proses sah produk keamanan itu sendiri. Klaim lintas produk tersebut berasal dari peneliti dan belum dapat dianggap sebagai hasil pengujian menyeluruh terhadap semua antivirus.
Tidak semua instalasi Windows terdampak
Naceri melaporkan pengujian pada Windows 11 26H2, Windows 11 26H2 Experimental, dan Windows Server 2025 Experimental. Ia memperkirakan sekitar 80 persen instalasi Windows rentan, tetapi angka itu merupakan estimasi peneliti, bukan statistik resmi Microsoft.
Kerentanan bergantung pada kondisi mitigasi CLFS. Peneliti menunjuk nilai Mode pada konfigurasi autentikasi CLFS sebagai salah satu indikator yang perlu diperiksa, dengan nilai 0 atau 1 disebut berkaitan dengan kondisi rentan.
Dokumentasi Microsoft memetakan nilai 0 sebagai enforcement mode dan 1 sebagai learning mode. Nilai 2 berarti mitigasi dinonaktifkan administrator, sedangkan 3 menunjukkan penonaktifan otomatis oleh sistem. Keterangan konfigurasi ini menjelaskan perbedaan antarperangkat, bukan anjuran untuk mematikan perlindungan.
Menunggu perbaikan tanpa melemahkan perlindungan
Saat pengungkapan dipublikasikan pada 12 November, SignDrop dilaporkan belum memiliki patch resmi. Naceri menyatakan menonaktifkan mitigasi bukan solusi yang layak, karena langkah tersebut dapat kembali membuka paparan terhadap kerentanan korupsi memori CLFS.
Microsoft sendiri tidak merekomendasikan penonaktifan mitigasi dalam dokumentasinya. Karena itu, perubahan konfigurasi perlu dibedakan dari perbaikan kerentanan: menghilangkan kondisi tertentu untuk SignDrop tidak otomatis membuat sistem lebih aman secara keseluruhan.
Publikasi proof of concept menunjukkan adanya demonstrasi teknis, tetapi tidak dengan sendirinya membuktikan eksploitasi aktif di lapangan. Administrator perlu mengikuti perkembangan perbaikan dan menilai konfigurasi perangkat, sambil mempertahankan kontrol akses serta perlindungan endpoint yang berlaku.
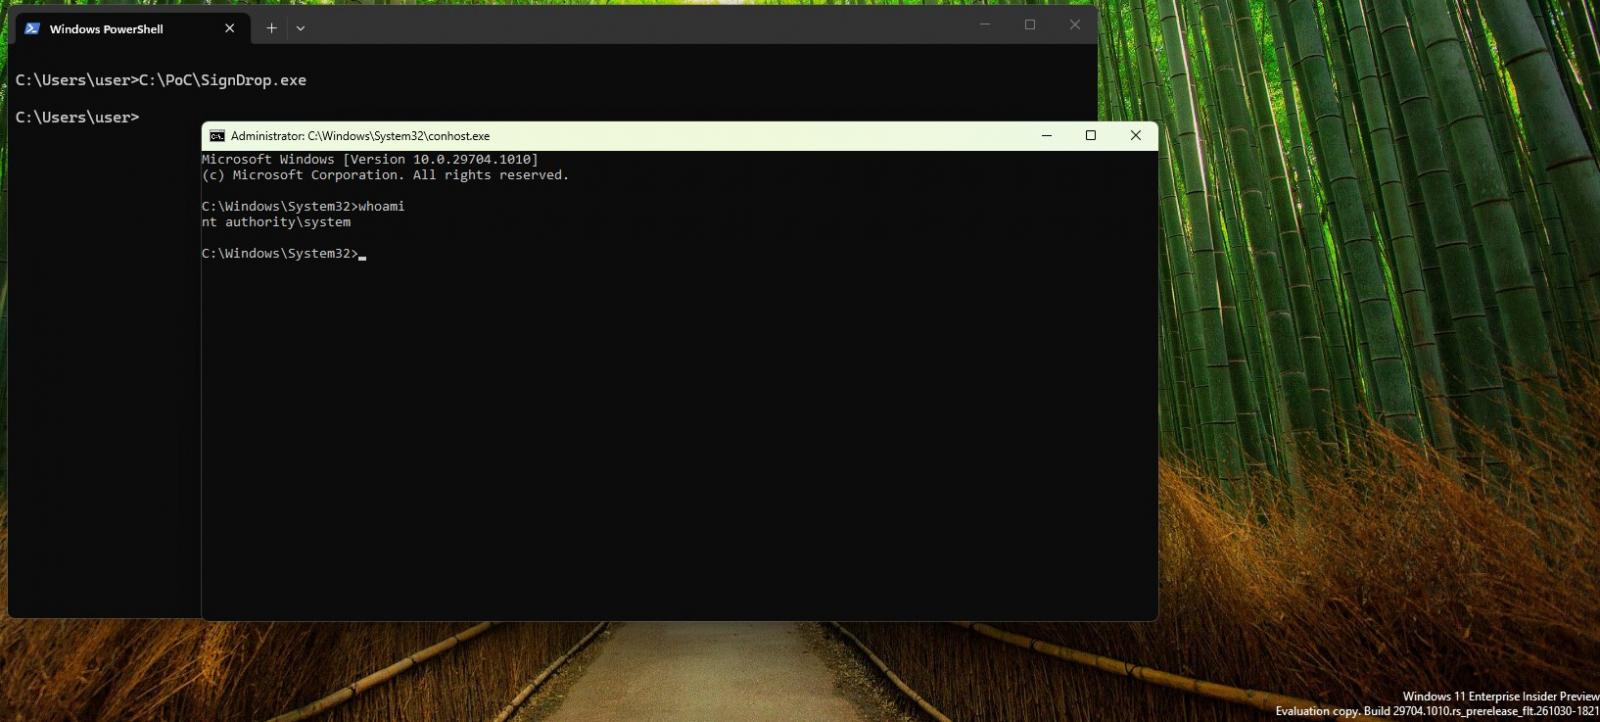
Sumber: Abdelhamid Naceri – SignDrop: Windows Common Log FileSystem Authentication 0day Local Privilege Escalation Vulnerability