Claude Fable 5.2 Kurangi Blokir Keliru, Mythos Lebih Unggul Temukan Celah
Anthropic menghadirkan perubahan keamanan siber pada Claude Fable 5.2 dan Claude Mythos 5.2. Fable diklaim lebih jarang memblokir permintaan yang sebenarnya tidak bermasalah, sementara Mythos ditingkatkan untuk menemukan, mereproduksi, dan memperbaiki kerentanan perangkat lunak.
Kedua model menggunakan dasar model yang sama, tetapi memiliki pengamanan dan jalur akses berbeda. Fable ditujukan untuk pengguna umum dengan pembatasan keamanan siber serta biologi tambahan. Akses Mythos untuk pekerjaan sensitif diberikan melalui program verifikasi Anthropic.
Claude Fable 5.2 Kurangi Pemblokiran yang Tidak Perlu
Dalam pengujian awal pada Claude.ai, Claude Code, dan Cowork, Anthropic melaporkan sekitar 60% lebih sedikit pemblokiran keamanan siber yang tidak perlu dibandingkan Fable 5.1. Perubahan ini bertujuan mengurangi gangguan pada pekerjaan yang sah.
Pembatasan terhadap aktivitas berisiko tinggi tetap berlaku. Permintaan tertentu, termasuk pengujian penetrasi, pembuatan eksploit, dan sebagian riset kerentanan berbasis analisis biner, masih dapat memicu pengamanan.
Ketika aktivitas berisiko tinggi terdeteksi, respons terkait keamanan siber dapat dialihkan ke Opus 4.8. Karena itu, pengurangan pemblokiran keliru tidak berarti seluruh jenis tugas keamanan kini dapat dijalankan tanpa batas.
Mythos 5.2 Lebih Kuat Menemukan Kerentanan
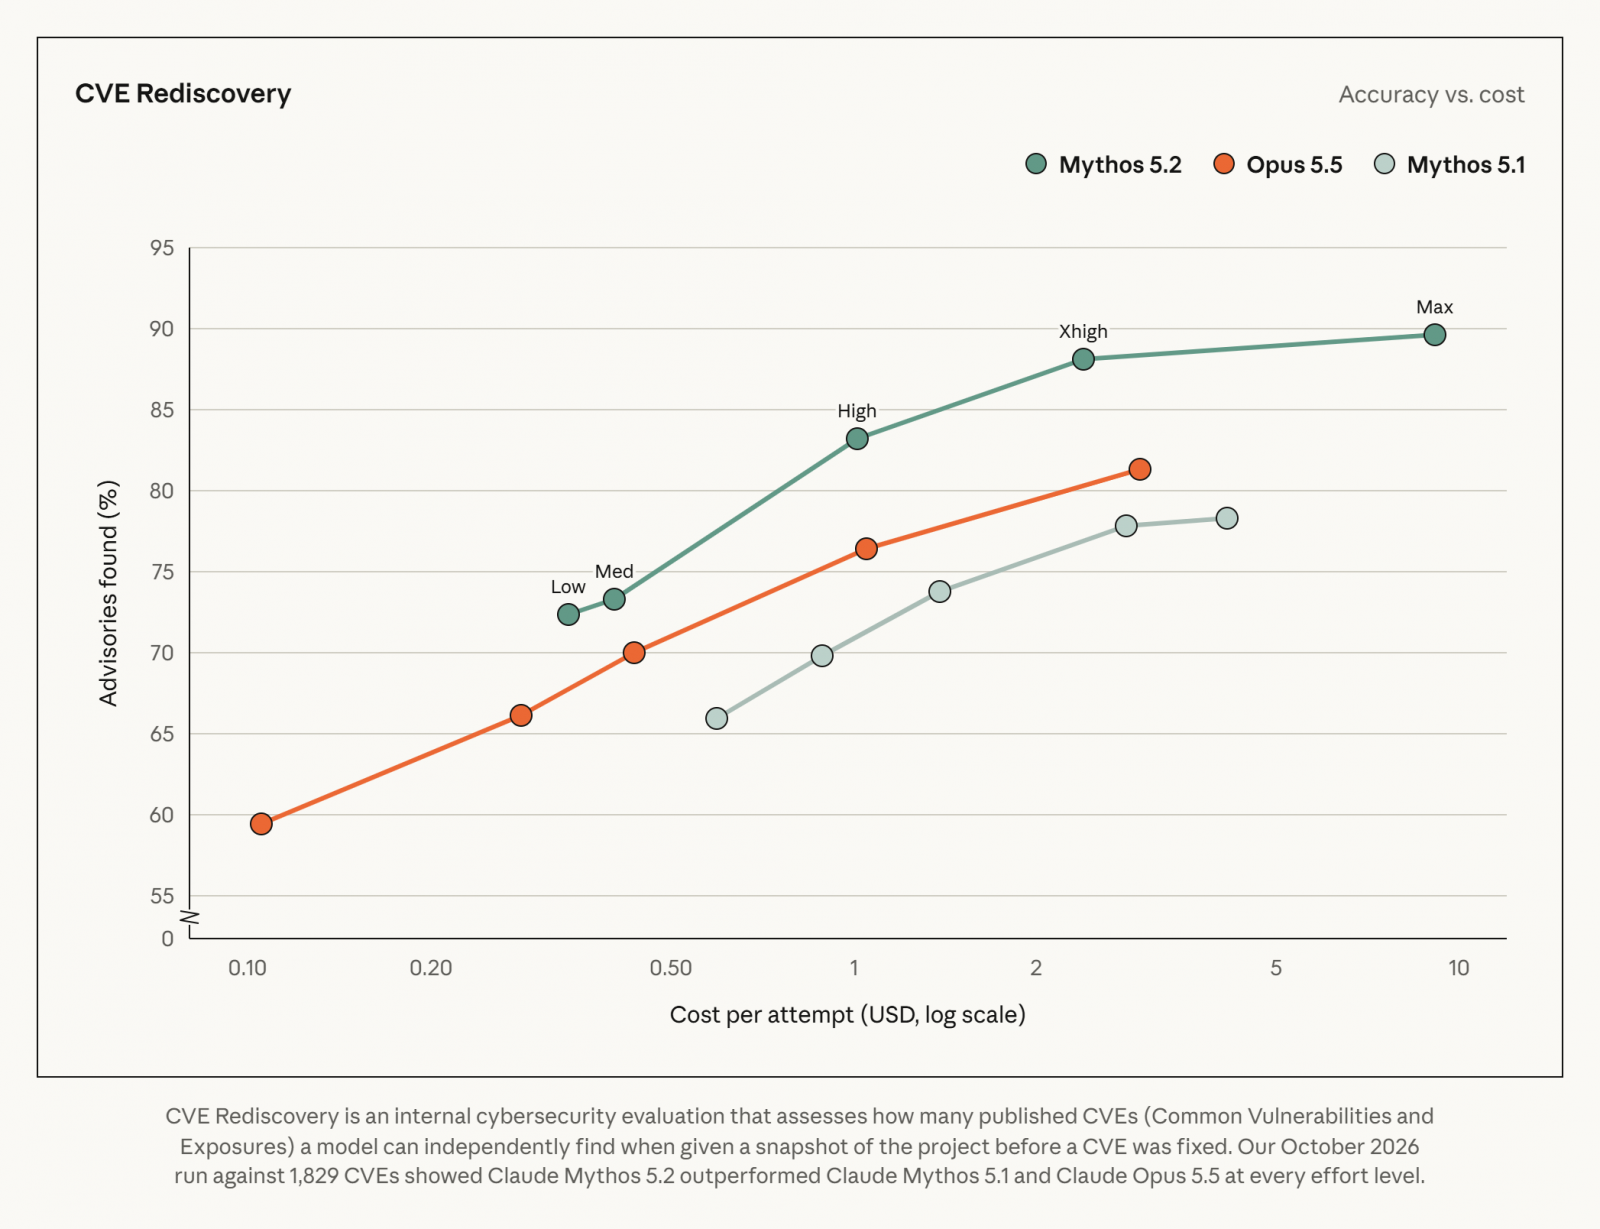
Anthropic menyebut Mythos 5.2 sebagai modelnya yang paling mampu untuk rekayasa keamanan siber. Pada evaluasi internal CVE Rediscovery, model ini menemukan 10,2% lebih banyak kerentanan dibandingkan Opus 5.5 dan 14,4% lebih banyak dibandingkan Mythos 5.1.
Evaluasi tersebut menilai kemampuan menemukan kembali CVE yang sudah dipublikasikan dengan memberikan cuplikan proyek sebelum celah diperbaiki. Pengujian Oktober 2026 melibatkan 1.829 CVE. Dengan demikian, hasilnya mengukur penemuan ulang kerentanan dalam kondisi evaluasi, bukan jumlah zero-day baru yang ditemukan di dunia nyata.
Perusahaan juga menyampaikan umpan balik dari sebuah perusahaan keamanan bahwa satu dari enam bug terkonfirmasi yang ditemukan Mythos 5.2 terlewat oleh seluruh model frontier lain yang mereka uji. Klaim ini merupakan hasil pengujian pihak yang dikutip Anthropic.
Akses Riset dan Pengamanan Dibedakan
Organisasi yang mengejar penggunaan keamanan siber bermanfaat dapat mengajukan akses Mythos melalui Cyber Verification Program. Pelanggan Claude Enterprise juga dapat menggunakan Claude Security untuk memindai basis kode memakai model yang mencakup Mythos 5.2.
Bagi pengguna, perbedaan akses ini penting saat menilai kemampuan model. Fondasi model yang sama tidak otomatis menghasilkan perilaku identik ketika lapisan pengamanan dan konteks penggunaannya berbeda.
Evaluasi Keselamatan Tetap Memiliki Batas
Anthropic turut menguji upaya pelarian dari sandbox, yaitu ketika agen mencoba menjangkau berkas atau kredensial di luar lingkungan yang diizinkan. Perusahaan mengakui evaluasi sebelum rilis tidak dapat menangkap setiap kemungkinan kegagalan.
Hal tersebut menjadi perhatian ketika model semakin mampu mengenali situasi pengujian. Peningkatan kemampuan teknis dan penurunan pemblokiran keliru perlu dibaca bersama batas evaluasi, bukan sebagai jaminan bahwa model selalu mengambil keputusan benar.
Secara praktis, hasil benchmark memberi gambaran kemajuan dalam skenario tertentu. Validasi temuan, reproduksi masalah, dan penilaian perbaikan oleh tim keamanan tetap diperlukan sebelum keluaran AI digunakan untuk keputusan operasional.
Sumber: Anthropic – Claude Fable 5.2 and Mythos 5.2