
Peretas menyalahgunakan GSocket di server Linux untuk mempertahankan akses jarak jauh setelah berhasil membobol sistem. Microsoft memperingatkan bahwa pemasangan patch pada celah awal tidak otomatis mengusir penyerang apabila perangkat lunak dan mekanisme persistensinya masih tertinggal.
Temuan ini melibatkan beberapa pelaku, bukan satu kelompok tertentu. Mereka memanfaatkan kemampuan komunikasi alat sumber terbuka tersebut sebagai jalur kendali yang dapat terus digunakan setelah administrator menutup pintu masuk semula.
Alat sah dengan komunikasi melalui relay
GSocket merupakan proyek yang memiliki kegunaan sah, termasuk membangun komunikasi dan memindahkan berkas antarsistem. Dokumentasi proyek menjelaskan bahwa perangkat ini memungkinkan dua komputer berkomunikasi tanpa harus mengetahui alamat IP atau nama host satu sama lain.
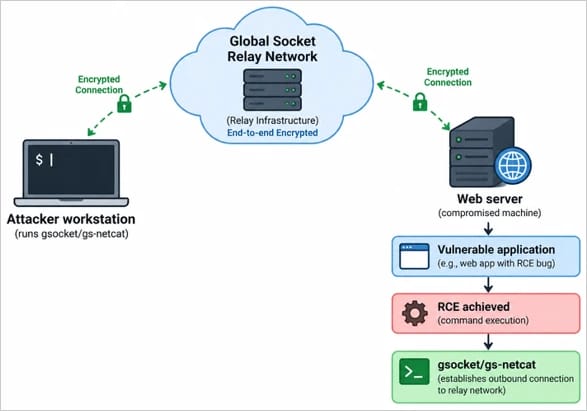
Koneksi dipertemukan melalui Global Socket Relay Network atau GSRN menggunakan rahasia bersama. Desain tersebut membantu perangkat berkomunikasi ketika berada di belakang NAT atau firewall, dengan enkripsi ujung ke ujung untuk melindungi isi lalu lintas.
Dalam penggunaan normal, kemampuan ini memudahkan pekerjaan administrasi dan pertukaran data. Namun, fungsi yang sama juga menarik bagi penyerang yang sudah memperoleh kesempatan menjalankan program di server korban.
Koneksi keluar menyulitkan pemantauan
Penyalahgunaan GSocket tidak mengharuskan server membuka layanan yang menunggu koneksi masuk dari internet. Komunikasi dapat dibangun melalui koneksi keluar menuju jaringan relay, sehingga pemeriksaan port terbuka saja tidak cukup untuk menemukan keberadaannya.
Penggunaan infrastruktur bersama juga mengurangi ketergantungan pada alamat server kendali khusus milik penyerang. Sementara itu, enkripsi membatasi kemampuan pemeriksa jaringan membaca isi komunikasi. Kondisi ini menjadikan pemantauan proses, perilaku sistem, dan tujuan koneksi keluar sama pentingnya dengan pengawasan lalu lintas masuk.
Meski demikian, koneksi tersebut tetap menghasilkan aktivitas jaringan. Kebijakan pembatasan akses keluar dan pemeriksaan program yang membuat koneksi dapat membantu organisasi mengenali penggunaan yang tidak sesuai kebutuhan operasional.
Deteksi meningkat pada lingkungan hosting
Telemetri Microsoft Defender for Endpoint menunjukkan kenaikan deteksi sebesar 356,2 persen antara Maret dan Agustus 2026. Dari insiden yang dapat dikaitkan dengan jenis lingkungan, 87,1 persen berhubungan dengan aplikasi web dan hosting.
Dalam kelompok aplikasi web dan hosting itu, lingkungan PHP atau cPanel menyumbang 63,9 persen, sedangkan Apache mencapai 24,3 persen. Angka tersebut merupakan gambaran pengamatan Microsoft, sehingga tidak dapat dianggap sebagai persentase seluruh server Linux yang telah diretas.
Sektor pendidikan dan penelitian menjadi kelompok terbesar dalam temuan tersebut, diikuti teknologi, telekomunikasi, manufaktur, serta pemerintahan. Jangkauan lintas sektor ini memperlihatkan bahwa pemeriksaan tidak sebaiknya dibatasi pada satu jenis organisasi.
Persistensi perlu dibersihkan setelah patch
Untuk menyamarkan aktivitas, pelaku menggunakan nama proses yang menyerupai thread kernel. Mereka juga memasang mekanisme peluncuran ulang melalui cron, layanan systemd, dan berkas profil shell. Sebagian aktivitas turut mencoba mengeksploitasi Dirty Frag, yang dilacak sebagai CVE-2026-43284, untuk meningkatkan hak akses.
Karena itu, penanganan insiden perlu mencakup penghapusan klien GSocket yang tidak sah, berkas terkait, dan seluruh jalur persistensinya. Administrator juga perlu memastikan koneksi keluar yang mencurigakan benar-benar berhenti setelah pembersihan dilakukan.
Audit tugas terjadwal, layanan, serta konfigurasi akun membantu menemukan komponen yang dapat mengaktifkan kembali akses. Pembaruan aplikasi yang terhubung ke internet dan kernel tetap diperlukan untuk menutup celah eksploitasi, disertai pembatasan koneksi keluar sesuai kebutuhan server.
Intinya, keberadaan patch harus diperiksa bersama kondisi sistem setelah kompromi. Server yang sudah diperbarui masih memerlukan pemeriksaan lanjutan apabila penyerang sebelumnya sempat menanam alat akses jarak jauh.

Sumber: Microsoft – The global socket: how threat actors are weaponizing GSocket for stealthy C2