N-able merilis N-central 2026.4 Hotfix 2 atau HF2 untuk menangani sejumlah celah zero-day yang dipublikasikan pada akhir pekan lalu. Pembaruan ini hadir setelah perusahaan mematikan sementara lingkungan hosted N-central sebagai langkah pencegahan.
N-central digunakan departemen TI dan managed service provider untuk memantau serta mengelola jaringan pelanggan melalui konsol terpusat. Gangguan dan kerentanan pada platform pengelolaan ini menjadi perhatian karena aksesnya berkaitan dengan banyak perangkat dalam lingkungan pelanggan.
HF2 menangani celah yang paling kritis
Pengungkapan oleh peneliti Sean Bales pada 8 November mencakup berbagai kelemahan, dari bypass autentikasi hingga eksekusi kode jarak jauh. Kode proof-of-concept juga dipublikasikan melalui proyek Able2Shell, sehingga administrator menghadapi risiko sebelum seluruh penanganan selesai.
Hotfix baru membawa nomor build 2026.4.1.26. Daftar perbaikannya mencakup CVE-2026-125883 untuk XXE, CVE-2026-125878 untuk injeksi OGNL, serta CVE-2026-125879 untuk eskalasi hak akses lokal melalui konfigurasi syslog-ng.
Perbaikan lain meliputi stored XSS pada metadata patch, SSRF terkait validasi skema impor layanan, eksekusi kode melalui path traversal unggahan repositori, dan eskalasi hak akses melalui kanal IPC yang tidak aman. Identifikasinya masing-masing adalah CVE-2026-125880, CVE-2026-125881, CVE-2026-125882, serta CVE-2026-91000.
Server hosted sudah diperbarui, on-premises perlu bertindak
Pada pembaruan status 11 November, N-able menyatakan seluruh server hosted N-central atau NCOD di semua wilayah telah berhasil di-upgrade. Perusahaan tetap meminta pelanggan instalasi on-premises memasang versi baru sesegera mungkin dan mengikuti petunjuk sebelum memulihkan akses normal.
Pemberitahuan insiden terbaru juga menyebut aktivitas pemindaian yang berkaitan dengan kode eksploit publik sudah teramati. N-able merekomendasikan server tetap offline sampai upgrade berhasil dilakukan. Hotfix lanjutan akan diterbitkan untuk memberikan pembaruan keamanan tambahan.
Karena itu, HF2 tidak sebaiknya dibaca sebagai pernyataan bahwa seluruh persoalan dari pengungkapan tersebut sudah selesai. Pengguna masih perlu mengikuti pembaruan respons vendor, termasuk instruksi pemulihan dan rilis berikutnya.
Agent dan Probe harus diperbarui pelanggan
Catatan rilis menegaskan bahwa pelanggan hosted maupun on-premises wajib memperbarui Agent dan Probe sendiri. N-able menyarankan urutan Agent terlebih dahulu, kemudian Probe, agar komunikasi keduanya tetap terjaga.
Perubahan metode komunikasi membuat kesesuaian versi penting. Probe yang sudah diperbarui tidak dapat berkomunikasi dengan Agent atau Patch Management Engine yang belum kompatibel. Fitur seperti offline patch cache dapat tidak tersedia sampai komponen yang dibutuhkan selesai diperbarui.
Fungsi remote control bawaan N-central juga dinonaktifkan sementara dan akan dikembalikan melalui perbaikan berikutnya. Produk Take Control tetap berfungsi menurut catatan rilis. Perbedaan ini perlu diperhatikan saat tim dukungan merencanakan operasional setelah upgrade.
Paparan internet turun, pemindaian tetap menjadi perhatian
Perusahaan intelijen ancaman Defused melaporkan percobaan terhadap jalur yang terkait permukaan serangan zero-day. Laporan itu perlu dibedakan dari konfirmasi kompromi: pengamatan probing belum membuktikan setiap server yang dituju berhasil diretas.
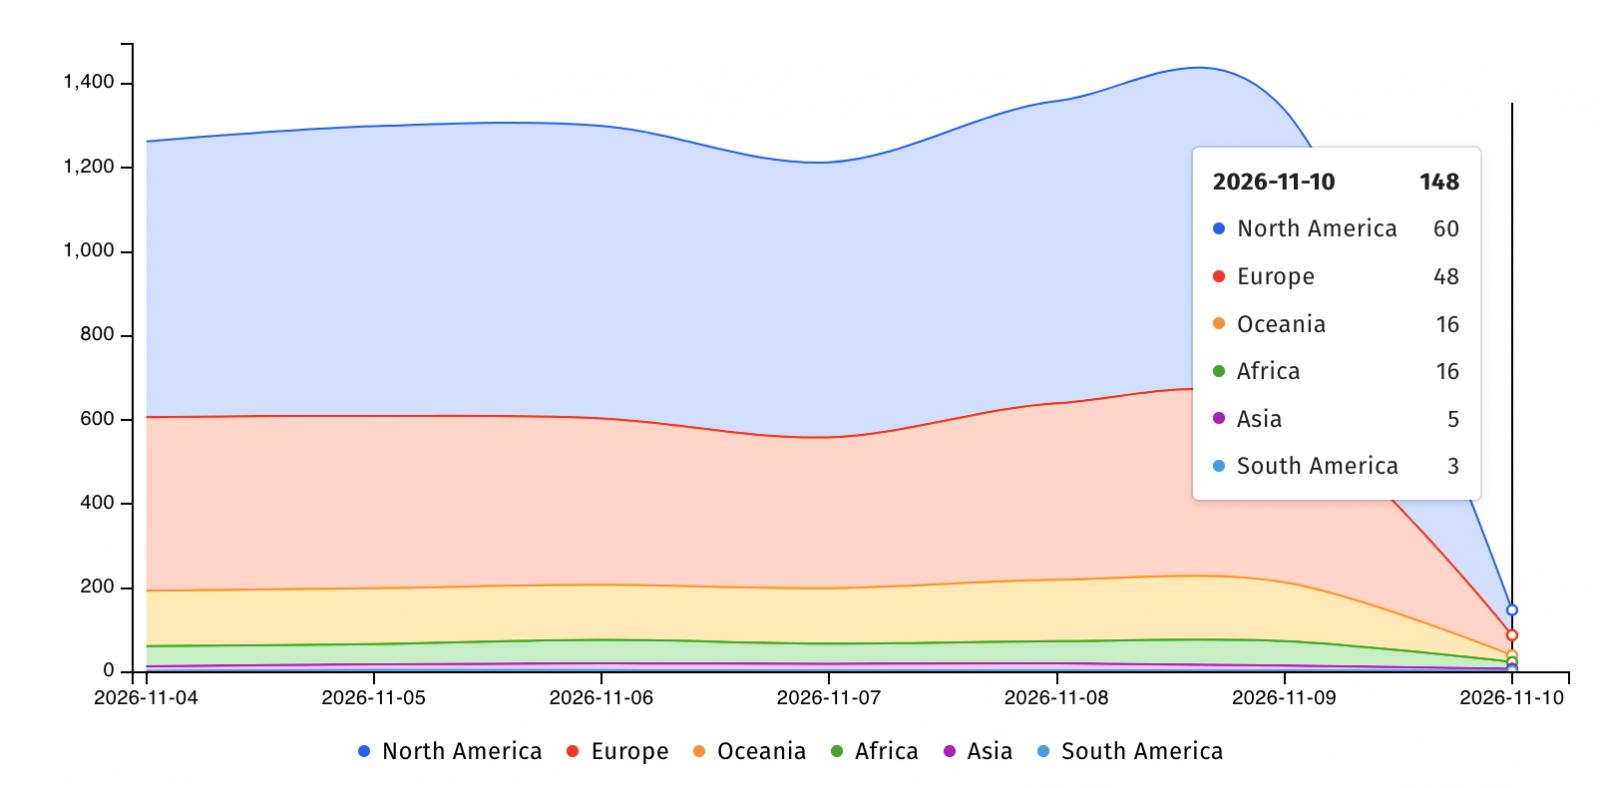
Data Shadowserver yang dikutip pada 11 November menunjukkan jumlah server N-central yang terlihat di internet turun menjadi sekitar 148, dari 1.338 pada Senin sebelumnya. Angka tersebut menggambarkan paparan saat pengamatan, bukan jumlah korban.
Sumber: N-able – N-central 2026.4 HF2 Release Notes