Kampanye malware aktif menyalahgunakan lingkungan ScreenConnect milik managed service provider atau MSP untuk memasang perangkat lunak akses jarak jauh ilegal pada perangkat pelanggan. Huntress awalnya mengidentifikasi enam MSP yang disusupi, dengan dampak meluas ke puluhan organisasi.
Dalam laporan lanjutannya, Huntress mencatat sedikitnya 288 endpoint di 48 organisasi terdampak. ConnectWise, perusahaan induk ScreenConnect, bekerja sama dalam penyelidikan dan menonaktifkan lima ekstensi pihak ketiga sebagai tindakan pencegahan.
Run Command dipakai memasang akses jarak jauh tambahan
ScreenConnect digunakan tim TI untuk mendukung dan mengelola perangkat dari jarak jauh. Dalam kampanye ini, pelaku memanfaatkan fungsi Run Command pada panel yang telah diakses tanpa izin untuk memasang klien ScreenConnect lain yang berada di bawah kendali penyerang.
Klien tambahan tersebut memberikan jalur akses di luar lingkungan MSP yang sah. Artinya, pemulihan akses ke panel utama saja belum tentu mengakhiri kendali yang sudah dibangun pada endpoint pelanggan.
Huntress juga menemukan toolkit khusus bernama SCKit yang mempertahankan akses dan dirancang untuk mengambil alih sesi teknisi. Laporan awal menyebut kemungkinan kredensial dicuri atau sesi operator dibajak, tetapi jalur masuk terus diperiksa seiring munculnya temuan baru.
Ekstensi RMM+ menjadi fokus penelitian
Analisis terbaru Huntress menyoroti kelemahan autentikasi RMM+ versi 1.0.31 dan 1.0.32. Jika administrator belum mengatur access key ekstensi, nilai kosong dapat diterima. Huntress menyebut perintah yang diperiksa berkaitan dengan RMM+ tanpa aktivitas login yang bersesuaian.
Temuan itu perlu dibedakan dari kerentanan pada inti ScreenConnect. Dalam pembaruan 12 November pukul 02.45 UTC, ConnectWise menyatakan belum menemukan bukti kompromi infrastrukturnya atau celah dalam ScreenConnect sendiri. Vendor masih memvalidasi dugaan penyalahgunaan ekstensi dan cakupan serangan.
Lima ekstensi yang dinonaktifkan adalah Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link, dan RMM+ Password Link. Sekitar 400 lingkungan mitra diketahui memasang setidaknya salah satu ekstensi tersebut. Jumlah ini menunjukkan keberadaan ekstensi, bukan jumlah kompromi yang terkonfirmasi.
Teknisi diminta menghindari koneksi interaktif
Huntress menemukan kemampuan dalam kode SCKit yang dirancang menyebar dari endpoint terinfeksi ke workstation teknisi, lalu ke perangkat lain yang dapat dijangkau teknisi tersebut. Namun, laporan terbarunya menegaskan perpindahan itu belum diamati berhasil; percobaan pengambilalihan konsol gagal pada seluruh log host yang telah diperiksa.
Meski demikian, Huntress dan ConnectWise tetap meminta teknisi menghindari sesi ScreenConnect interaktif ke perangkat yang diduga terinfeksi. Investigasi disarankan menggunakan perangkat keamanan terpisah. Workstation teknisi yang sudah terhubung ke perangkat mencurigakan juga perlu diperiksa.
Menonaktifkan ekstensi belum membersihkan endpoint
ConnectWise telah menonaktifkan ekstensi pada lingkungan yang dapat ditanganinya. Pelanggan on-premises harus melakukannya sendiri dan tidak mengaktifkan atau memasang ulang ekstensi sampai ada arahan lanjutan.
Vendor menekankan bahwa penonaktifan ekstensi dan reset kredensial tidak otomatis menghapus perangkat lunak ilegal, persistensi, atau akses penyerang. Tim keamanan perlu mempertahankan bukti, meninjau log autentikasi serta aktivitas administratif, dan memeriksa riwayat Run Command maupun Toolbox.
Penanganan akses sebaiknya dilakukan dari perangkat tepercaya, termasuk pencabutan sesi aktif, penggantian kredensial relevan, dan penegakan autentikasi multifaktor. Perangkat yang dicurigai perlu diisolasi serta divalidasi pemulihannya sebelum dikembalikan ke jaringan.
Jejak lama belum membuktikan kampanye yang sama
Laporan sebelumnya juga mengaitkan salah satu identitas klien ilegal dengan skrip berbahaya bertema Social Security Administration yang muncul pada Juli 2026. Hubungan aktivitas lama itu dengan kampanye saat ini belum jelas.
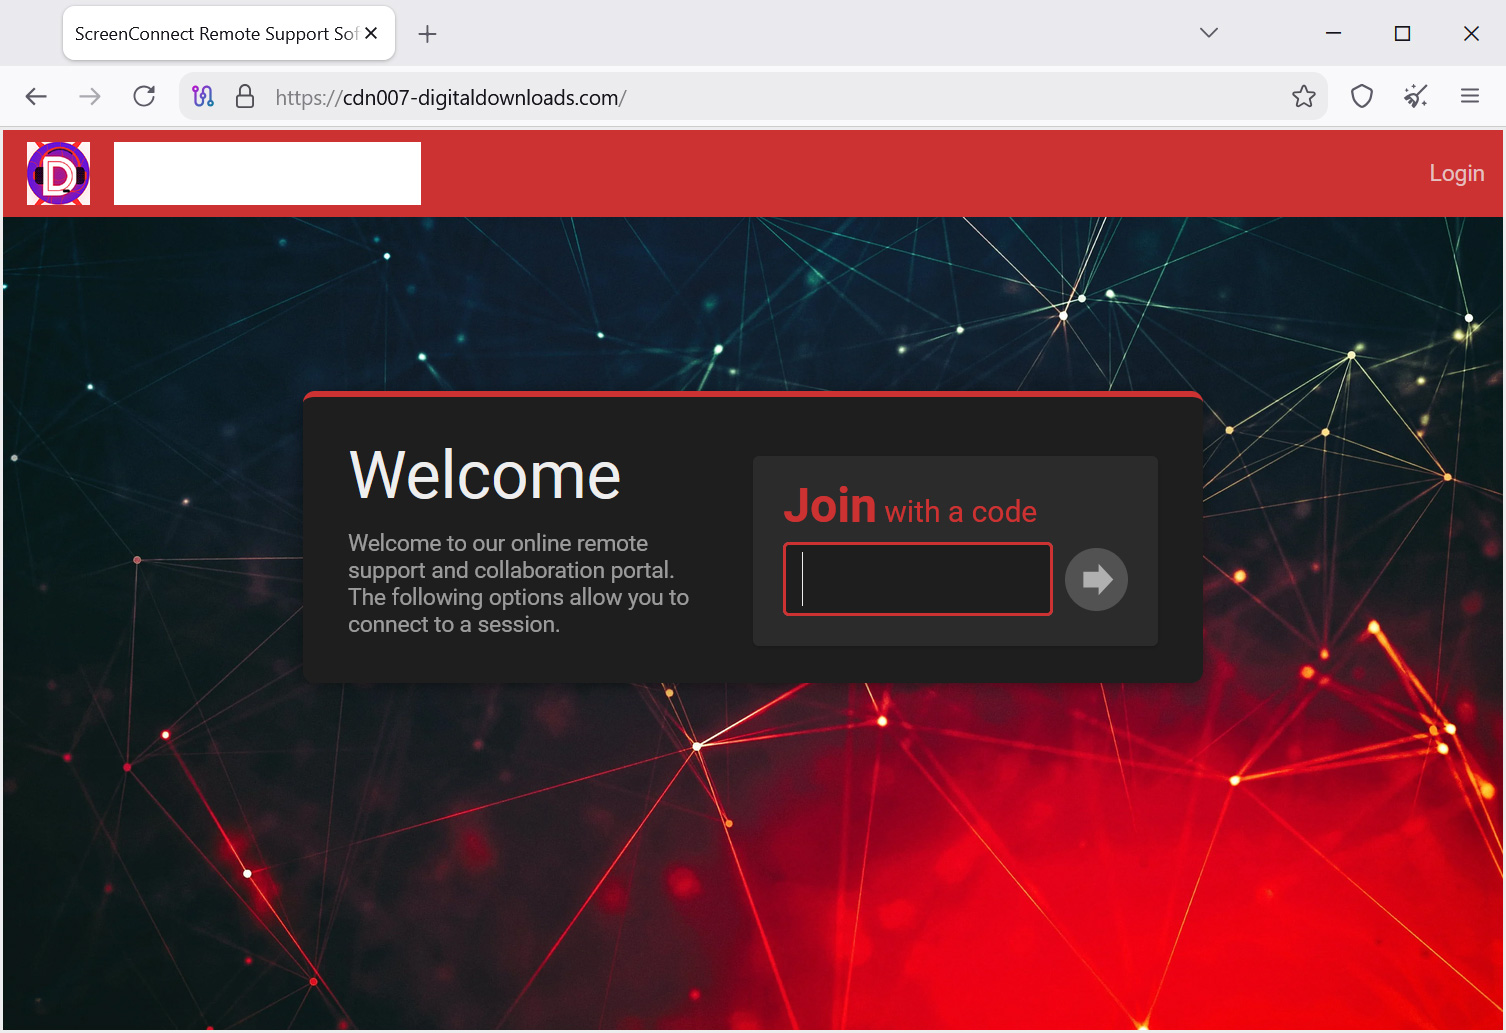
Karena investigasi masih berkembang, MSP perlu mengacu pada pembaruan resmi dan memeriksa aktivitas aktual di lingkungannya. Keberadaan ekstensi atau kecocokan nama berkas saja tidak cukup untuk menyimpulkan perangkat telah diretas.
Sumber: ConnectWise – ScreenConnect security advisory: Precautionary extension disabling and partner guidance