Google memperingatkan bahwa serangan AI otomatis semakin dekat dengan kemampuan menjalankan seluruh rangkaian peretasan tanpa banyak campur tangan manusia. Google Threat Intelligence Group (GTIG) menemukan penggunaan agen AI oleh pelaku kejahatan bermotif finansial maupun kelompok yang didukung negara untuk mempercepat operasi mereka.
Dalam laporan 16 November 2026, Google menilai perubahan tersebut sudah terlihat pada serangan nyata. Pelaku mulai menghubungkan berbagai agen untuk menangani pekerjaan berbeda, dari mencari kelemahan hingga menjalankan eksploitasi. Namun, tingkat kemandirian setiap operasi masih bervariasi.
Serangan AI otomatis diperkirakan makin mandiri
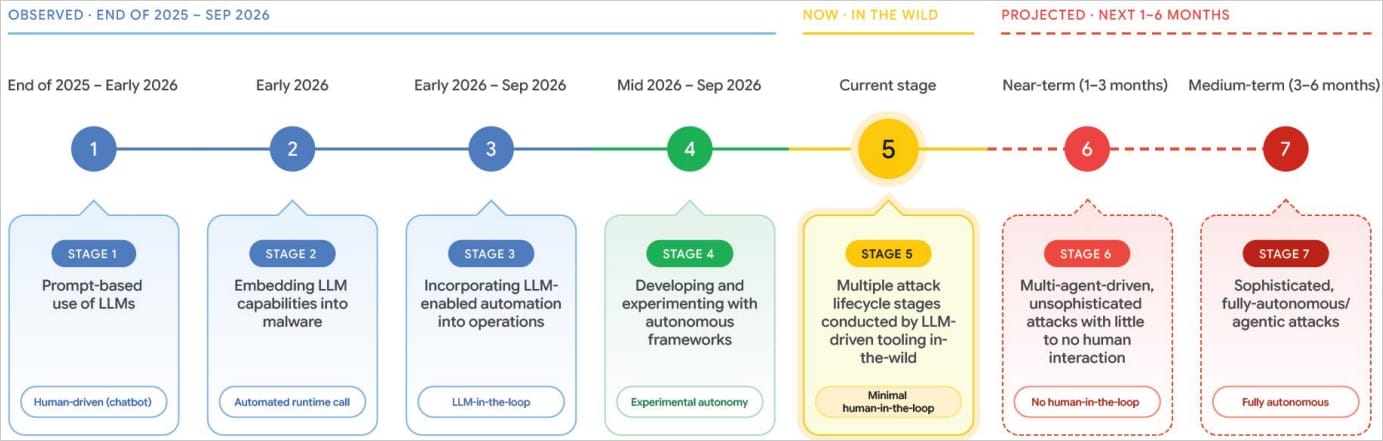
Google memperkirakan serangan dasar dengan sedikit atau tanpa intervensi manusia dapat muncul dalam tiga bulan berikutnya. Operasi yang lebih rumit dan sepenuhnya otonom diproyeksikan menyusul dalam enam bulan. Rentang ini merupakan penilaian perkembangan ancaman, bukan tenggat yang memastikan semua kemampuan tersebut akan terwujud.
Framework yang muncul dalam pengamatan mencakup ARTEX, CAIRN, CyberStrikeAI, dan HexStrikeAI. Pada salah satu kasus, CAIRN digunakan untuk menyerang organisasi dirgantara Amerika Serikat dan diduga terkait Korea Utara. Perangkat tersebut memanfaatkan modifikasi Claude Code untuk mendukung aktivitas penyerang.
Agen mempercepat eksploitasi setelah pembaruan
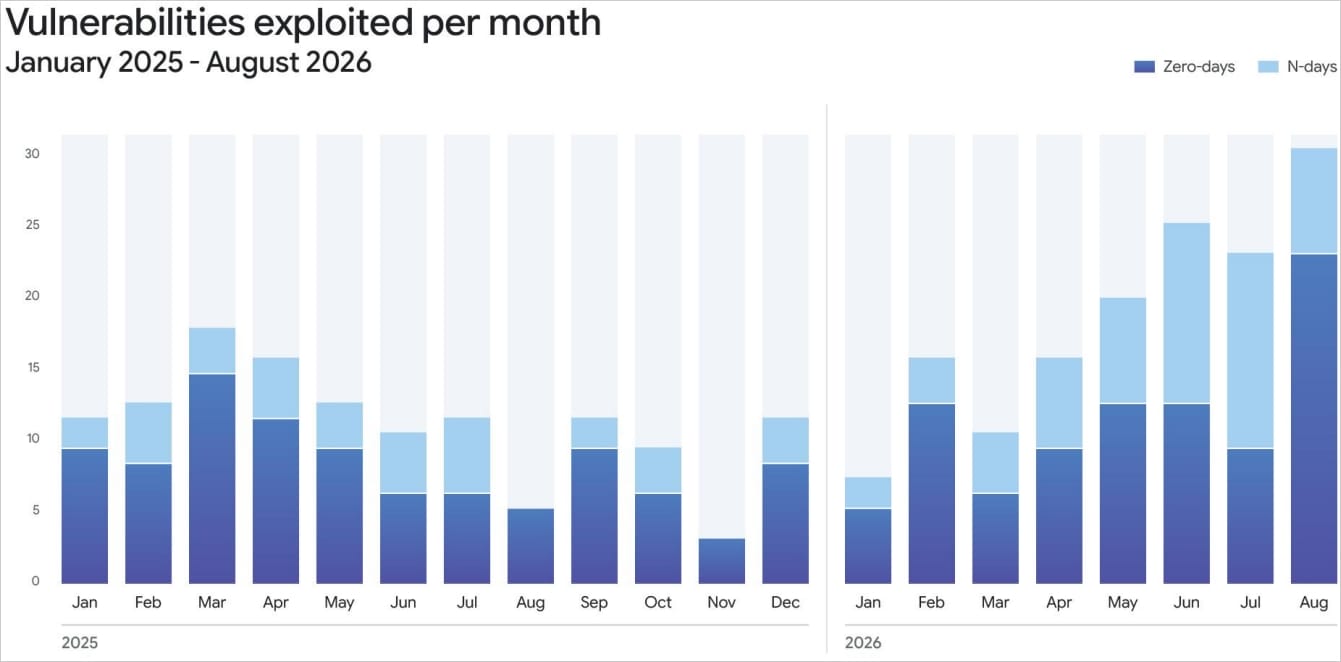
GTIG juga mengidentifikasi exploit_agent dalam aktivitas yang menyasar sektor media, hiburan, dan pendidikan di Prancis. Sistem ini membandingkan kode sebelum dan sesudah pembaruan, mengidentifikasi kerentanan yang diperbaiki, kemudian menyiapkan serta menjalankan eksploitasi secara otomatis.
Pada server penyiapan serangan yang terbuka, peneliti menemukan data curian, hasil pengintaian, web shell, dan skrip brute force. Temuan ini memperlihatkan penggunaan AI dalam rangkaian kompromi yang sudah berlangsung, bukan sebatas eksperimen pembuatan kode.
Analisis pembaruan semacam itu dapat mempersempit waktu antara tersedianya perbaikan dan eksploitasi terhadap sistem yang belum diperbarui. Bagi pengelola infrastruktur, keberadaan patch perlu segera diterjemahkan menjadi tindakan pada aset yang terdampak.
Modifikasi alat AI dan eksploitasi palsu
Dalam aktivitas lain, kelompok UNC6836 yang diduga sebagai Midnight Neptune menargetkan perusahaan kripto di Amerika Utara dan Eropa. Pelaku memodifikasi konfigurasi Claude Code untuk membantu menyebarkan backdoor SOMBERMEME. Penyalahgunaan akses model melalui LLMjacking juga menambah risiko biaya bagi organisasi.
Di sisi lain, banyaknya kode eksploitasi buatan AI tidak selalu berarti peningkatan kemampuan. Pada PHP2Shell, ratusan contoh proof of concept yang diklaim berfungsi justru menimbulkan kebisingan dan menyulitkan tim keamanan memilah informasi yang berguna.
Kecepatan meningkat, jejak serangan masih terlihat
Google menekankan bahwa kredensial yang telah dikompromikan dan sistem tanpa pembaruan tetap menjadi pintu masuk penting. AI memperbesar kecepatan dan skala penyalahgunaan kelemahan tersebut.
Framework yang diamati juga masih menghasilkan lalu lintas tinggi serta meninggalkan jejak kode, sehingga aktivitasnya dapat dideteksi. Tantangan bagi organisasi ialah menyesuaikan kecepatan respons tanpa menganggap setiap klaim eksploitasi otomatis sebagai ancaman yang sudah terbukti.
Sumber: Google Threat Intelligence Group – GTIG AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold