Microsoft Peringatkan Windows Update Akan Berhenti Berfungsi pada PC yang Tidak Diperbarui Mulai 2027
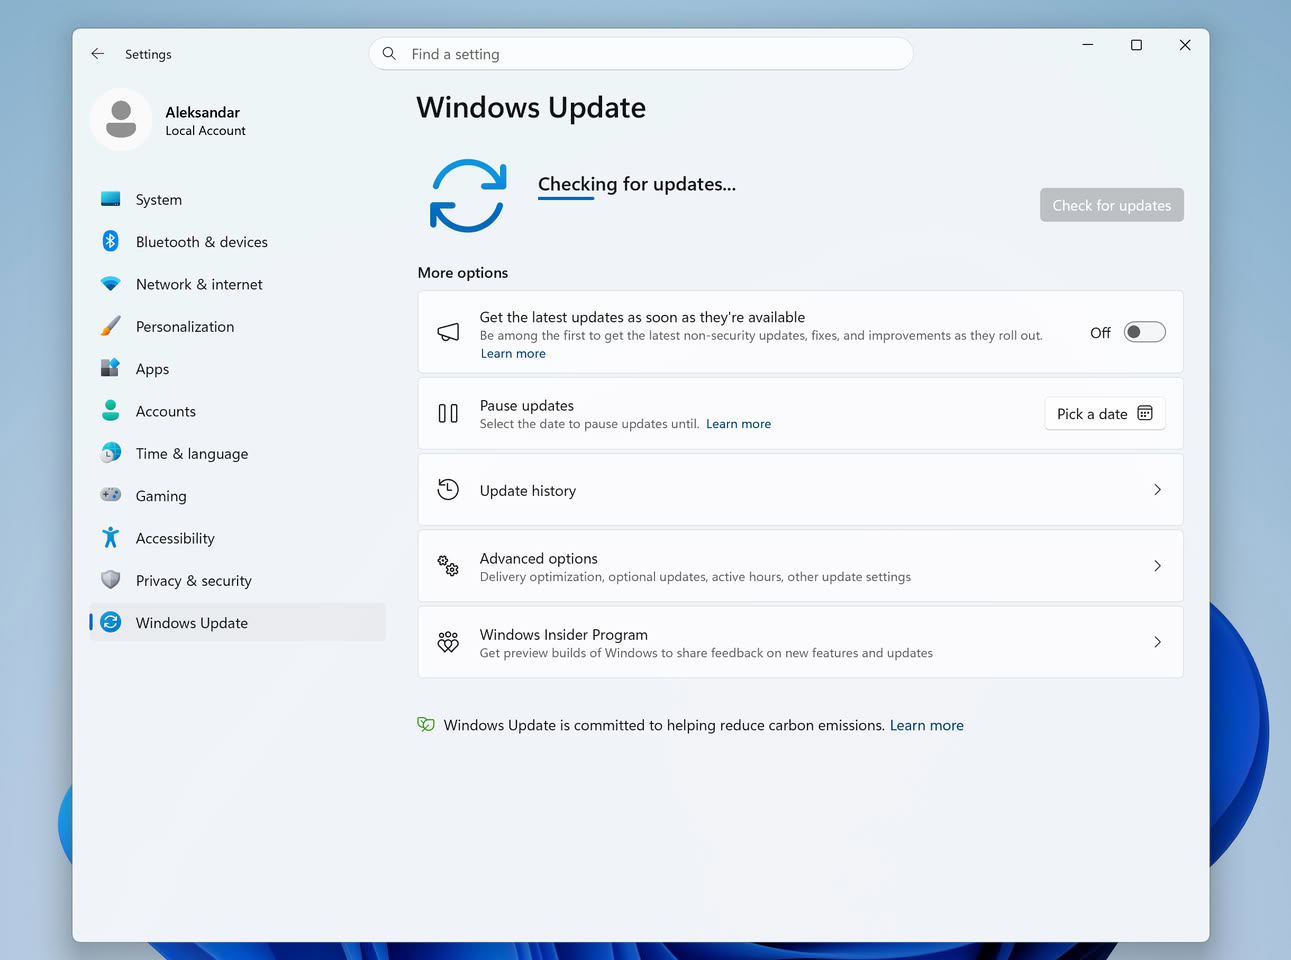
Microsoft mengeluarkan peringatan kepada pengguna Windows dan administrator IT mengenai perubahan sertifikat keamanan yang dapat menyebabkan Windows Update berhenti berfungsi pada perangkat yang belum mendapatkan pembaruan tertentu mulai Mei dan Juni 2027.
Perubahan tersebut berkaitan dengan proses Windows Update certificate rotation, yakni penggantian sertifikat digital yang digunakan komputer Windows untuk memverifikasi keaslian layanan pembaruan Microsoft.
Dalam pengumuman yang diterbitkan pada 8 Oktober 2026, Microsoft menjelaskan bahwa sejumlah sertifikat lama akan kedaluwarsa pada 17 Mei dan 19 Juni 2027. Perangkat yang tidak memperoleh sertifikat pengganti sebelum tanggal tersebut berisiko kehilangan kemampuan menerima pembaruan melalui Windows Update.
Sebagian besar pengguna Windows 11 yang rutin memasang security update tidak perlu melakukan tindakan tambahan karena sertifikat pengganti telah didistribusikan melalui pembaruan bulanan.
Namun, perangkat yang menjalankan Windows versi lama, terutama sistem yang sudah tidak mendapatkan dukungan resmi, memerlukan perhatian khusus.
Microsoft menyarankan pengguna segera memastikan versi sistem operasi dan status pembaruan perangkat sebelum batas waktu sertifikat berakhir.
Mengapa Sertifikat Windows Update Harus Diganti?
Windows Update menggunakan sertifikat digital sebagai bagian dari mekanisme keamanan yang membantu perangkat memastikan bahwa komunikasi berlangsung dengan layanan pembaruan Microsoft yang sah.
Sertifikat tersebut mendukung pembentukan hubungan kepercayaan antara sistem operasi dan infrastruktur distribusi update.
Seperti sertifikat digital lainnya, sertifikat yang digunakan Windows Update memiliki masa berlaku tertentu.
Ketika sertifikat mendekati tanggal kedaluwarsa, Microsoft harus menggantinya agar mekanisme verifikasi tetap dapat digunakan.
Proses ini dikenal sebagai certificate rotation dan merupakan praktik keamanan standar untuk menjaga keandalan layanan digital.
Microsoft mengonfirmasi dua tanggal kedaluwarsa yang perlu diperhatikan, yaitu 17 Mei 2027 dan 19 Juni 2027.
Setelah tanggal tersebut, perangkat yang masih bergantung pada sertifikat lama dan tidak memiliki sertifikat pengganti dapat mengalami kegagalan ketika mencoba mengakses layanan Windows Update.
Akibatnya, sistem tidak dapat mengunduh dan memasang pembaruan melalui mekanisme yang terdampak.
Microsoft menegaskan bahwa pergantian sertifikat merupakan bagian dari pemeliharaan keamanan rutin, bukan indikasi bahwa Windows Update sedang mengalami serangan siber.
Windows 11 25H2 dan 26H2 Tidak Memerlukan Tindakan Tambahan
Pengguna yang menjalankan Windows 11 versi 25H2 atau lebih baru tidak perlu melakukan langkah khusus untuk menghadapi certificate rotation pada 2027.
Menurut Microsoft, versi tersebut telah memiliki sertifikat yang diperlukan untuk mendukung layanan Windows Update setelah sertifikat lama kedaluwarsa.
Ketentuan ini juga mencakup Windows 11 versi 26H2 yang mulai didistribusikan pada September 2026.
Namun, pengguna tetap disarankan mengaktifkan dan memasang pembaruan Windows secara berkala.
Meskipun tidak memerlukan tindakan khusus terkait sertifikat, Windows tetap membutuhkan security update untuk mengatasi berbagai kerentanan yang ditemukan dari waktu ke waktu.
Selain itu, status dukungan sistem operasi tetap ditentukan oleh kebijakan lifecycle Microsoft.
Artinya, keberadaan sertifikat Windows Update baru tidak secara otomatis memperpanjang masa dukungan sebuah versi Windows.
Windows 11 24H2 Wajib Memasang Update September 2025
Perangkat yang menjalankan Windows 11 versi 24H2 memiliki persyaratan berbeda.
Microsoft menyatakan bahwa sistem tersebut perlu memasang security update September 2025 atau versi yang lebih baru sebelum 19 Juni 2027.
Pembaruan tersebut mencakup perubahan yang diperlukan agar perangkat tetap dapat menggunakan layanan Windows Update setelah proses pergantian sertifikat.
Persyaratan serupa juga berlaku bagi Windows Server 2025.
Dengan demikian, organisasi yang masih menggunakan Windows 11 24H2 atau Windows Server 2025 perlu memastikan pembaruan yang diperlukan telah terpasang.
Namun, terdapat hal lain yang perlu diperhatikan pengguna Windows 11 24H2.
Edisi Home dan Pro dijadwalkan mencapai akhir masa dukungan pada 13 Oktober 2026.
Sementara itu, edisi Enterprise dan Education memiliki masa dukungan lebih panjang.
Karena itu, pengguna Windows 11 24H2 Home atau Pro tetap perlu melakukan upgrade ke versi yang didukung untuk mempertahankan akses terhadap security update reguler.
Pembaruan sertifikat tidak menggantikan kebutuhan upgrade tersebut.
Persyaratan Windows Update Berdasarkan Versi Sistem Operasi
Microsoft menyediakan panduan mengenai pembaruan minimum yang harus dipasang sebelum sertifikat lama kedaluwarsa.
| Sistem operasi | Pembaruan minimum yang diperlukan | Batas waktu |
|---|---|---|
| Windows 11 25H2 dan versi lebih baru | Tidak memerlukan tindakan khusus | — |
| Windows 11 24H2 | Security update September 2025 atau lebih baru | 19 Juni 2027 |
| Windows Server 2025 | Security update September 2025 atau lebih baru | 19 Juni 2027 |
| Windows 11 versi lain yang masih didukung | Security update Juli 2026 atau lebih baru | 19 Juni 2027 |
| Windows 10 yang masih didukung | Security update Juli 2026 atau lebih baru | 19 Juni 2027 |
| Windows Server 2022 | Security update Juli 2026 atau lebih baru | 19 Juni 2027 |
| Windows 10 Enterprise 2019 LTSC | Security update Juli 2026 atau lebih baru | 17 Mei 2027 |
| Windows Server 2019 | Security update Juli 2026 atau lebih baru | 17 Mei 2027 |
| Windows Server 2016 | Security update Juli 2026 atau lebih baru | 17 Mei 2027 |
| Windows versi lain yang tidak didukung | Upgrade ke sistem operasi yang masih didukung | Sebelum sertifikat terkait kedaluwarsa |
Persyaratan tersebut menunjukkan bahwa batas waktu certificate rotation tidak sama untuk seluruh keluarga Windows.
Administrator IT perlu mengidentifikasi edisi dan versi sistem operasi sebelum menentukan pembaruan minimum yang harus diterapkan.
Windows 10 Tanpa Extended Security Updates Berisiko Terdampak
Salah satu kelompok pengguna yang perlu memberikan perhatian khusus adalah pemilik komputer Windows 10 yang belum mengikuti program Extended Security Updates (ESU).
Microsoft secara resmi mengakhiri dukungan reguler Windows 10 pada 14 Oktober 2025.
Setelah tanggal tersebut, perangkat Windows 10 yang tidak memenuhi syarat program dukungan tambahan tidak lagi menerima security update reguler.
Microsoft menyediakan ESU sebagai mekanisme perpanjangan pembaruan keamanan bagi perangkat yang memenuhi persyaratan.
Program ini memungkinkan pengguna tetap mendapatkan sejumlah pembaruan keamanan setelah masa dukungan standar berakhir.
Menurut laporan terbaru, cakupan ESU untuk Windows 10 telah diperpanjang hingga 12 Oktober 2027.
Perangkat Windows 10 yang mengikuti program tersebut dan menerima pembaruan yang diperlukan berpeluang memperoleh sertifikat pengganti sebelum batas waktu Juni 2027.
Namun, pengguna tetap perlu memastikan bahwa perangkat telah terdaftar dalam program yang berlaku dan berhasil menerima security update yang disyaratkan.
Memiliki Windows 10 yang masih berjalan normal tidak berarti komputer otomatis mendapatkan perlindungan keamanan terbaru.
Demikian pula, kemampuan membuka aplikasi atau mengakses internet bukan indikator bahwa sistem masih berada dalam masa dukungan Microsoft.
Windows 10 Tanpa Update Juli 2026 Perlu Diperiksa
Bagi pengguna Windows 10 yang tidak pernah mendaftar ESU setelah dukungan reguler berakhir, kemungkinan besar perangkat tidak menerima pembaruan keamanan Juli 2026.
Padahal, pembaruan tersebut menjadi salah satu persyaratan agar sertifikat Windows Update yang baru tersedia.
Kondisi tersebut dapat menimbulkan masalah ketika sertifikat lama kedaluwarsa pada Juni 2027.
Perangkat mungkin masih dapat dinyalakan dan digunakan untuk berbagai aktivitas, tetapi tidak lagi memiliki akses terhadap layanan Windows Update yang menggunakan sertifikat terdampak.
Namun, dampak ini tidak berarti seluruh komputer Windows 10 akan langsung berhenti berfungsi pada Juni 2027.
Windows Update yang tidak dapat digunakan juga tidak otomatis menghapus file atau aplikasi yang tersimpan pada perangkat.
Risiko utamanya adalah terganggunya kemampuan menerima pembaruan keamanan melalui mekanisme tersebut.
Bagi pengguna yang masih menggunakan Windows 10 sebagai komputer utama, Microsoft merekomendasikan upgrade ke versi Windows yang masih didukung.
Jika upgrade belum memungkinkan, pengguna perlu memeriksa kelayakan program ESU dan memastikan pembaruan yang dibutuhkan tersedia.
Windows Server 2016 dan 2019 Memiliki Tenggat Lebih Awal
Untuk pengguna Windows Server, Microsoft menetapkan batas waktu khusus bagi sejumlah versi lama.
Windows Server 2016 dan Windows Server 2019 harus memperoleh security update Juli 2026 atau yang lebih baru sebelum 17 Mei 2027.
Ketentuan yang sama berlaku bagi Windows 10 Enterprise 2019 LTSC.
Batas waktu tersebut sekitar satu bulan lebih awal dibandingkan kelompok sistem operasi yang memiliki tenggat 19 Juni 2027.
Perubahan ini menjadi penting bagi lingkungan enterprise karena server sering menjalankan layanan yang membutuhkan ketersediaan tinggi.
Contohnya meliputi Active Directory, file sharing, aplikasi bisnis, database pendukung, dan berbagai layanan internal lainnya.
Apabila Windows Update berhenti berfungsi, administrator dapat menghadapi kesulitan dalam memperoleh pembaruan melalui jalur layanan yang terdampak.
Karena itu, pemeriksaan status patch sebaiknya dilakukan sebelum mendekati tanggal kedaluwarsa sertifikat.
Administrator juga perlu memastikan bahwa jadwal maintenance telah disiapkan apabila pembaruan membutuhkan restart.
Pengguna WSUS Tidak Terdampak Langsung oleh Perubahan Ini
Microsoft memberikan pengecualian terhadap perangkat yang memperoleh pembaruan melalui Windows Server Update Services (WSUS).
WSUS merupakan layanan yang memungkinkan administrator mengunduh pembaruan Microsoft dan mendistribusikannya secara terpusat kepada komputer dalam jaringan organisasi.
Dengan WSUS, administrator dapat menentukan update yang disetujui serta mengatur penerapannya pada berbagai perangkat.
Microsoft menjelaskan bahwa perubahan sertifikat Windows Update yang diumumkan tidak berlaku terhadap perangkat yang menggunakan jalur distribusi WSUS sebagaimana dijelaskan dalam panduannya.
Namun, pengecualian tersebut tidak berarti sistem operasi yang sudah tidak didukung akan terus menerima patch keamanan.
WSUS tetap bergantung pada ketersediaan pembaruan resmi untuk versi Windows yang dikelola.
Administrator juga perlu menjaga keamanan infrastruktur WSUS agar proses distribusi pembaruan berjalan dengan baik.
Cara Memeriksa Versi Windows pada Komputer
Pengguna dapat memeriksa versi Windows melalui fitur bawaan sistem operasi.
Langkah termudah adalah menekan tombol Windows + R, kemudian memasukkan perintah berikut:
winverSetelah perintah dijalankan, Windows akan menampilkan informasi mengenai versi dan OS build yang sedang digunakan.
Informasi tersebut dapat dicocokkan dengan daftar persyaratan Microsoft.
Selain itu, pengguna dapat memeriksa riwayat pembaruan melalui menu Windows Update.
Pada Windows 11, pemeriksaan dapat dilakukan dengan membuka Settings, memilih Windows Update, kemudian membuka Update history.
Pengguna perlu memastikan perangkat telah menerima security update sesuai versi Windows masing-masing.
Bagi sebagian besar perangkat Windows 10 yang masih didukung, pembaruan Juli 2026 atau yang lebih baru menjadi persyaratan penting.
Namun, pemeriksaan riwayat update tidak selalu cukup apabila perangkat menjalankan edisi Windows yang telah mencapai akhir dukungan.
Dalam kondisi tersebut, status lifecycle sistem operasi juga harus diperiksa.
Cara Memeriksa Pembaruan Windows Menggunakan PowerShell
Administrator yang mengelola banyak perangkat dapat menggunakan PowerShell untuk memperoleh informasi sistem operasi.
Sebagai contoh, perintah berikut dapat digunakan untuk memeriksa versi Windows:
Get-ComputerInfo | Select-Object WindowsProductName, WindowsVersion, OsBuildNumberUntuk melihat sebagian pembaruan yang tercatat pada sistem, administrator dapat menggunakan:
Get-HotFix | Sort-Object InstalledOn -DescendingPerintah tersebut dapat membantu mengidentifikasi pembaruan yang terdaftar dalam sistem.
Namun, Get-HotFix tidak selalu menampilkan seluruh jenis pembaruan Windows, termasuk beberapa komponen yang didistribusikan melalui mekanisme berbeda.
Karena itu, hasil pemeriksaan perlu dikombinasikan dengan Update history atau sistem endpoint management yang digunakan organisasi.
Untuk lingkungan enterprise, platform pengelolaan endpoint dapat membantu melakukan inventarisasi sistem operasi, build Windows, dan status patch secara terpusat.
Pendekatan tersebut lebih praktis dibandingkan memeriksa setiap komputer secara manual.
Certificate Rotation Windows Update Berbeda dari Secure Boot
Selain Windows Update, Microsoft juga melakukan pembaruan sertifikat terkait Secure Boot.
Namun, kedua proses tersebut memiliki tujuan berbeda.
Secure Boot merupakan mekanisme keamanan berbasis UEFI yang membantu memastikan hanya komponen boot yang dipercaya yang dapat dijalankan ketika komputer dinyalakan.
Sertifikat Secure Boot digunakan dalam proses verifikasi komponen tertentu selama tahap booting.
Sementara itu, sertifikat Windows Update yang dijadwalkan kedaluwarsa pada 2027 berkaitan dengan kepercayaan terhadap layanan pembaruan Microsoft.
Dengan demikian, pembaruan sertifikat Windows Update tidak boleh disamakan dengan penggantian sertifikat Secure Boot.
Microsoft sebelumnya telah memulai pembaruan sertifikat Secure Boot untuk menghadapi kedaluwarsa sejumlah komponen pada 2026.
Kedua proses tersebut sama-sama merupakan bagian dari pemeliharaan keamanan, tetapi memiliki cakupan dan mekanisme yang berbeda.
Administrator perlu mengikuti panduan masing-masing agar tidak menganggap satu pembaruan otomatis menyelesaikan seluruh kebutuhan sertifikat pada perangkat.
Apa yang Terjadi Jika Windows Update Tidak Bisa Digunakan?
Ketika sebuah perangkat kehilangan akses ke Windows Update akibat sertifikat yang kedaluwarsa, sistem operasi tidak otomatis berhenti bekerja.
Komputer masih dapat menjalankan berbagai aplikasi dan mengakses file lokal sesuai kondisi sistem.
Namun, kemampuan mengunduh serta memasang pembaruan melalui layanan Windows Update yang terdampak dapat terganggu.
Kondisi tersebut menjadi perhatian keamanan karena patch memiliki peran penting dalam memperbaiki kerentanan sistem operasi.
Kerentanan yang tidak mendapatkan perbaikan dapat meningkatkan risiko eksploitasi oleh attacker.
Dalam sejumlah kasus, kelemahan keamanan dapat digunakan untuk menjalankan kode berbahaya, meningkatkan hak akses, atau memperoleh akses tidak sah terhadap data.
Perangkat yang tidak diperbarui juga dapat menjadi titik masuk serangan menuju jaringan internal organisasi.
Namun, tingkat risiko setiap perangkat tetap bergantung pada konfigurasi keamanan, konektivitas, dan jenis layanan yang digunakan.
Karena itu, Microsoft menyarankan pengguna tidak menunda pemeriksaan status pembaruan hingga sertifikat benar-benar kedaluwarsa.
Administrator IT Disarankan Melakukan Inventarisasi Perangkat
Dalam pengumumannya, Microsoft meminta organisasi mulai mengidentifikasi perangkat yang menggunakan Windows versi lama.
Inventarisasi tersebut perlu mencakup komputer desktop, laptop, serta server yang masih beroperasi dalam lingkungan perusahaan.
Administrator sebaiknya memeriksa versi Windows, status dukungan, pembaruan keamanan terakhir, dan metode distribusi update.
Perangkat yang sudah memiliki sertifikat pengganti dapat tetap menggunakan mekanisme pembaruan sesuai masa dukungannya.
Sementara itu, perangkat yang belum menerima security update yang diwajibkan perlu mendapatkan pembaruan sebelum tenggat.
Untuk sistem operasi yang sudah tidak didukung, Microsoft merekomendasikan migrasi menuju versi Windows atau Windows Server yang masih mendapatkan dukungan resmi.
Dalam lingkungan bisnis, migrasi sebaiknya direncanakan dengan mempertimbangkan kompatibilitas aplikasi dan kebutuhan operasional.
Langkah tersebut dapat membantu organisasi menghindari gangguan layanan akibat perubahan mendadak pada sistem operasi.
Microsoft Berikan Waktu hingga Mei dan Juni 2027
Microsoft telah menyediakan waktu beberapa bulan bagi pelanggan untuk menyiapkan perangkat sebelum proses certificate rotation selesai.
Sebagian besar pengguna Windows 11 yang terus memasang pembaruan tidak akan merasakan perubahan besar.
Namun, perangkat Windows versi lama dan sistem yang jarang diperbarui perlu diperiksa agar tidak kehilangan akses ke layanan Windows Update.
Dua tanggal utama yang harus diperhatikan adalah 17 Mei 2027 dan 19 Juni 2027.
Bagi pengguna Windows 10, program Extended Security Updates juga menjadi salah satu faktor penting dalam menentukan apakah perangkat masih dapat menerima pembaruan yang diperlukan.
Sementara itu, organisasi yang mengelola Windows Server perlu memastikan versi sistem operasi dan pembaruan minimum telah sesuai dengan panduan Microsoft.
Perubahan sertifikat ini menunjukkan bahwa pengelolaan keamanan komputer tidak hanya mencakup perbaikan kerentanan software, tetapi juga pemeliharaan infrastruktur kepercayaan digital.
Dengan memasang update secara rutin serta menggunakan versi Windows yang masih didukung, pengguna dapat mempertahankan akses terhadap pembaruan keamanan setelah sertifikat lama kedaluwarsa pada 2027.
Sumber: Microsoft Windows IT Pro Blog