Microsoft Uji Remote Lock untuk Perangkat Windows 11 yang Hilang
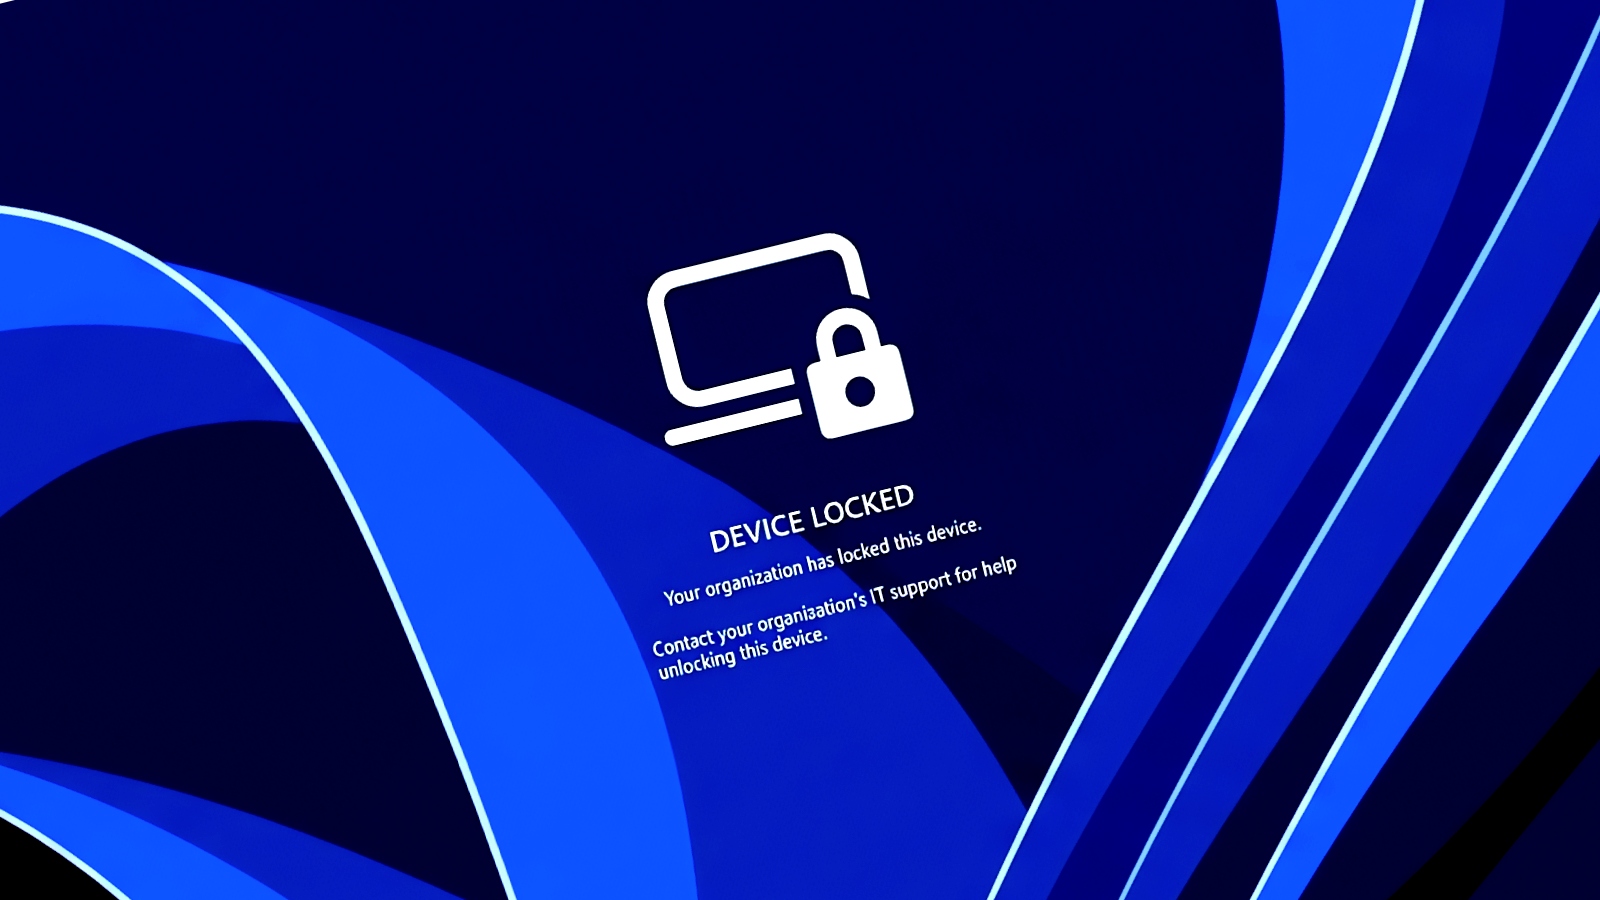
Microsoft mulai menguji Remote Lock Windows 11, fitur yang memungkinkan administrator TI mengunci perangkat kantor yang hilang, dicuri, atau diduga telah disusupi. Penguncian dilakukan melalui Microsoft Intune dan mempertahankan data pengguna di perangkat, sehingga tim TI bisa membuka kembali akses saat perangkat ditemukan.
Fitur ini tersedia dalam Windows 11 Insider Preview yang diumumkan pada 16 November 2026. Microsoft menyertakannya pada kanal Beta melalui Build 26320.10003 dan kanal Experimental melalui Build 26340.10013.
Remote Lock Windows 11 menutup semua sesi aktif
Saat kebijakan diterapkan, Windows mengeluarkan pengguna dari seluruh sesi aktif, menyembunyikan opsi masuk, dan menampilkan layar Device Locked. Organisasi dapat menambahkan alasan penguncian dan kontak help desk agar orang yang memegang perangkat tahu ke mana harus meminta bantuan.
PIN, kata sandi, akun administrator lokal, dan opsi masuk melalui web tidak dapat membuka perangkat yang sudah terkunci. Administrator harus mengirim perintah pembukaan melalui Intune. Akun pengguna tetap aktif dan dapat dipakai untuk masuk ke perangkat lain.
Perintah diterapkan saat perangkat terhubung ke Intune
Dalam versi pratinjau, administrator mengatur Remote Lock lewat profil konfigurasi khusus di Intune. Perangkat harus menjalankan Windows Enterprise, Education, atau Pro serta terdaftar melalui Microsoft Entra, skema hybrid join, atau pengelolaan perangkat seluler (MDM).
Tim TI dapat menyiapkan grup perangkat untuk kebijakan penguncian dan grup lain untuk pembukaan. Ketika perangkat dilaporkan hilang, admin memasukkannya ke grup penguncian. Perintah mulai berlaku saat perangkat berikutnya melakukan check-in ke Intune. Setelah aktif, kunci tetap bertahan ketika perangkat offline atau dimulai ulang.
Data dan BitLocker tetap dipertahankan
Perangkat yang terkunci tetap terdaftar dalam pengelolaan organisasi. Data pengguna tetap berada di penyimpanan dan BitLocker tetap aktif jika sebelumnya sudah diaktifkan. Jika organisasi perlu menghapus data atau mengisolasi perangkat dari jaringan, admin dapat menggunakan kontrol terpisah yang tersedia untuk tujuan tersebut.
Microsoft juga menekankan pentingnya BitLocker untuk membantu melindungi data jika penyimpanan dilepas. Remote Lock membatasi proses masuk ke Windows, sementara opsi pemulihan dan boot eksternal berada di luar cakupannya.
Microsoft juga menguji pengelolaan passkey FIDO2
Pembaruan kanal Experimental turut membawa pengelolaan kunci keamanan FIDO2 yang lebih rinci. Pengguna dapat melihat dan menghapus passkey satu per satu tanpa mereset seluruh kunci. Administrator juga dapat menetapkan panjang minimum PIN dan mewajibkan verifikasi pengguna.
Sumber: Microsoft – Remote lock (Preview)