
Iklan Bertarget Sebarkan Spyware Candiru Melalui Serangan Zero-Click
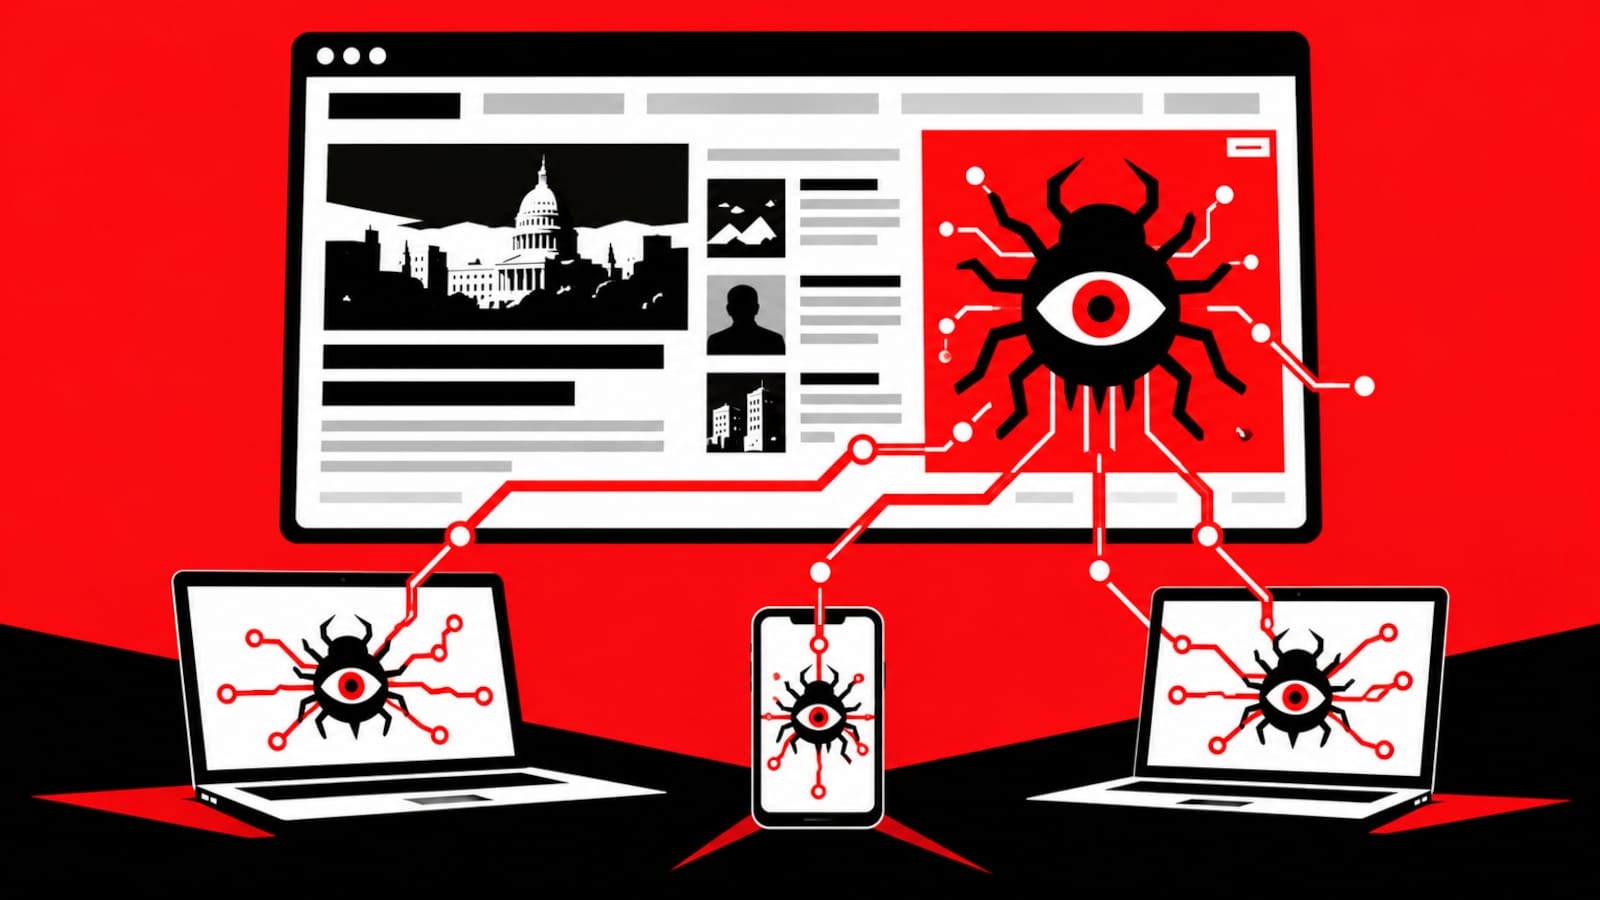
Perangkat lunak pengintai (spyware) Candiru dilaporkan berhasil disusupkan ke sejumlah perangkat di jaringan media Al Jazeera Media Network melalui iklan daring bertarget (targeted online advertisements). Serangan ini dieksekusi menggunakan metode tanpa klik (zero-click attack), yang hanya membutuhkan proses pemuatan (rendering) iklan berbahaya tersebut pada layar perangkat korban untuk menginfeksi sistem.
Para peneliti keamanan dari Citizen Lab yang menginvestigasi insiden ini menjuluki teknik serangan tersebut sebagai AdFection. Mereka mencatat bahwa laporan ini merupakan konfirmasi teknis publik pertama yang membuktikan adanya penyebaran mercenary spyware (spyware komersial bayaran) melalui ekosistem periklanan bertarget.
Metode serupa sebenarnya sempat didokumentasikan pada akhir tahun 2025 lalu oleh Amnesty International, yang melibatkan penyalahgunaan iklan untuk menginfeksi target dengan spyware Predator tanpa memerlukan interaksi klik apa pun dari korban. Mekanisme infeksi yang dinamai Aladdin tersebut terungkap berkat bocornya kumpulan dokumen pemasaran internal dari perusahaan pengawasan Intellexa, yang kemudian divalidasi oleh para peneliti melalui investigasi forensik.
Berbeda dengan Aladdin yang terungkap lewat bocoran dokumen, operasi AdFection tertangkap basah sedang berlangsung di dunia nyata dan terhubung langsung dengan perusahaan asal Israel bernama Discover-Tech. Citizen Lab mendeskripsikan entitas ini sebagai jembatan penghubung antara perusahaan mercenary spyware dengan ekosistem periklanan digital global.
Mekanisme Infeksi Spyware Candiru Tanpa Klik via Platform Controlium
Berdasarkan temuan Citizen Lab, Discover-Tech mengizinkan para pelanggannya menggunakan platform bernama Controlium untuk menargetkan perangkat spesifik dengan kode berbahaya, ataupun melakukan pemrofilan (profiling), deanonimisasi, dan fingerprinting terhadap perangkat pengguna. Discover-Tech terindikasi bekerja sama dengan berbagai vendor spyware bayaran, kelompok peretas, serta penyedia layanan periklanan guna mengintegrasikan industri pengawasan langsung ke dalam jaringan iklan daring.
Dalam praktiknya, perusahaan tersebut membeli slot penayangan iklan melalui jaringan dan bursa iklan arus utama (mainstream ad networks and exchanges), lalu menyisipkan kode JavaScript ke dalam iklan yang secara otomatis menghubungi “NOAS server” (atau disebut juga getAd server) milik mereka saat iklan dimuat di perangkat.
Dengan memeriksa berbagai parameter perangkat—seperti alamat IP dan pengenal iklan (ad identifiers)—server NOAS akan menentukan apakah perangkat tersebut merupakan target yang valid untuk menerima kiriman kode JavaScript lanjutan. Target yang terpilih akan langsung dikirimi kode berbahaya tambahan, sementara perangkat pengguna biasa lainnya yang kebetulan memuat iklan tersebut tidak akan menerima muatan apa pun. Mekanisme penyaringan selektif ini membuat operasi serangan tetap tersembunyi dan sangat sulit dideteksi.
Pihak Al Jazeera sendiri menyerahkan bukti aktivitas serangan yang menargetkan sedikitnya 45 perangkat di lingkungan mereka antara tahun 2024 hingga 2025 kepada Citizen Lab. Catatan log jaringan yang diperiksa oleh para peneliti memperlihatkan urutan koneksi yang sangat jelas: dimulai dari infrastruktur Discover-Tech, beralih menuju server validasi Candiru, dan berakhir pada server Command and Control (C2) milik spyware tersebut.
Selain bukti jaringan, peneliti juga berhasil memulihkan sebuah berkas DLL dari sistem Windows yang terkompromi dan mengatribusikannya dengan tingkat keyakinan tinggi kepada Candiru, mengingat adanya tumpang tindih infrastruktur dan kemiripan kode dengan sampel yang pernah ditangkap sebelumnya.
Sebagai informasi, Candiru merupakan vendor spyware asal Israel yang menjual perangkat pengawasan—secara resmi diklaim hanya untuk kalangan pemerintah. Perusahaan ini juga mengembangkan malware khusus Windows bernama DevilsTongue, yang sanggup mencuri berkas, kredensial, hingga pesan pribadi. Berdasarkan laporan terdahulu, tools buatan Candiru kerap disebarkan melalui eksploitasi celah zero-day pada Windows dan peramban Chrome untuk memata-matai jurnalis, aktivis, politisi, serta target profil tinggi lainnya.
Skala Operasi Masif dan Tindakan Pemblokiran Industri Periklanan
Meskipun Al Jazeera merupakan salah satu target yang telah terkonfirmasi secara teknis, Citizen Lab melaporkan bahwa operasi periklanan Discover-Tech secara keseluruhan memiliki skala yang sangat masif. Antara bulan Maret hingga Juni 2026 saja, operasi tersebut tercatat telah mengajukan 3,77 miliar penawaran (bids) dan memenangkan 442 juta lelang iklan (auctions).
Iklan-iklan yang dinilai membawa tag skrip milik penyerang tercatat sempat muncul di lebih dari 75.373 aplikasi Android dan iOS serta 120.768 situs web. Kendati angka penayangan ini tidak merepresentasikan jumlah perangkat yang terinfeksi secara penuh, Citizen Lab memperkirakan bahwa ratusan ribu hingga jutaan pengguna internet telah diarahkan ke domain-domain pemrofilan tersebut melalui iklan yang didistribusikan oleh Discover-Tech.
Menindaklanjuti laporan investigasi dari Citizen Lab, sejumlah perusahaan dan asosiasi periklanan digital raksasa seperti Google, IAB Europe, Beeswax, Eskimi, dan Vungle langsung mengambil tindakan tegas dengan menutup akun-akun pelanggar serta memblokir seluruh akses menuju domain yang terafiliasi dengan operasi tersebut.
Sumber: Citizen Lab