
Peneliti Doctor Web menemukan kampanye malware di GitHub yang menyasar profesional keamanan siber lewat repositori yang menyamar sebagai alat pemindaian jaringan, pengujian keamanan, dan analisis log. Saat penelitian dilakukan, lebih dari 2.000 komputer Windows telah terinfeksi. Proyek-proyek itu menyebarkan backdoor AsyncRAT, malware pencuri data, dan clipper yang mengganti alamat dompet kripto di clipboard.
Repositori palsu menyamar sebagai alat bantu Fscan
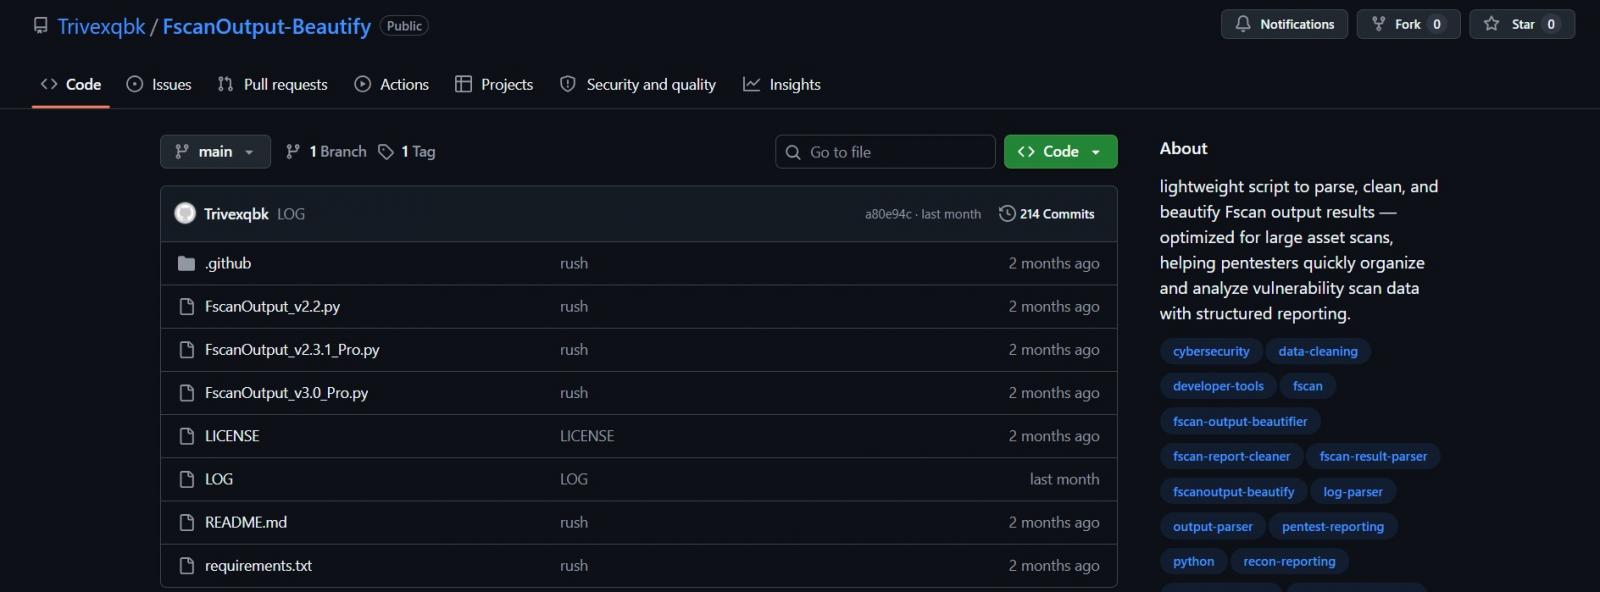
Kampanye ini bermula sekitar dua tahun sebelum laporan Doctor Web terbit. Awalnya, pelaku membidik pengguna dompet kripto lewat proyek yang mengaku sebagai gim blockchain, bot, atau alat curang untuk gim. Belakangan, pelaku beralih menyasar praktisi keamanan. Salah satu repositori palsu menawarkan skrip untuk membaca, membersihkan, dan merapikan keluaran Fscan, alat pemindai jaringan.
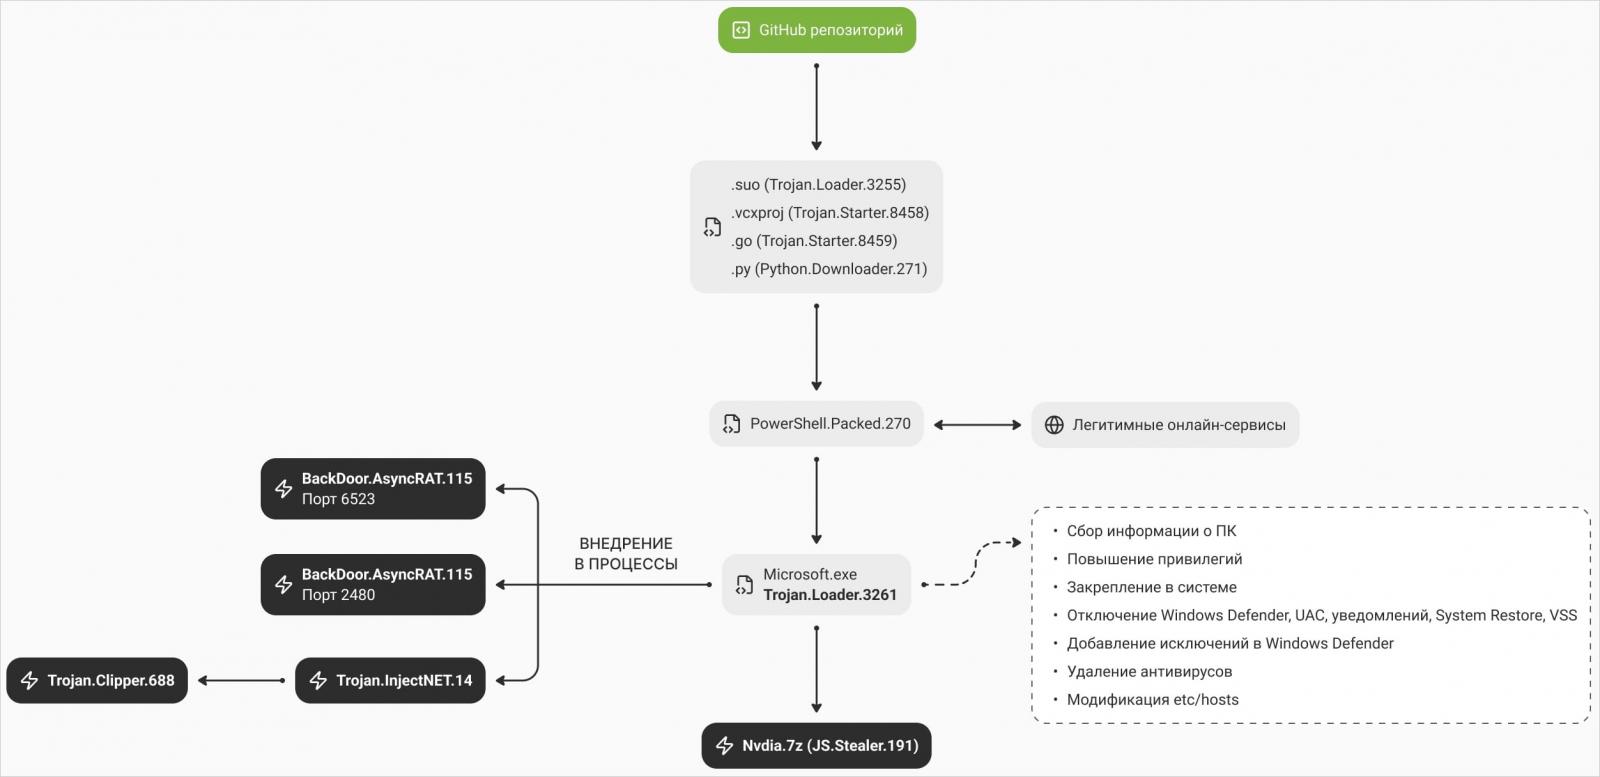
Peneliti menemukan kode berbahaya di berkas proyek Visual Studio, skrip Python, dan kode sumber Go. Pada beberapa skrip, pelaku menyisipkan rentetan spasi agar kode berbahaya sulit terlihat saat berkas dibuka. Di sejumlah proyek Visual Studio, kode dapat berjalan pada tahap pre-build, sebelum kompilasi selesai.
Loader menyamarkan proses dan mengganggu perlindungan Windows
Rangkaian infeksi menggunakan PowerShell untuk mengambil data terenkripsi yang berisi tautan unduhan. Arsip yang diunduh memuat Microsoft.exe, sebuah loader modular berbasis Electron. Loader berupaya bertahan setelah komputer dimulai ulang, meningkatkan hak akses, dan menyuntikkan malware tahap berikutnya ke proses Windows yang sah.
Pada mode utama, loader menyamarkan proses induknya seolah-olah berasal dari explorer.exe dan menonaktifkan Smart App Control. Loader juga berupaya menghapus intersepsi yang dipasang perangkat keamanan pada ntdll.dll, memakai panggilan sistem langsung, serta mengganggu pencatatan peristiwa Windows (ETW) dan pemindaian skrip (AMSI). Jika cara itu gagal, loader beralih ke mode cadangan yang menambahkan pengecualian Microsoft Defender dan mencoba menyuntikkan muatan melalui RegAsm.exe.
Malware mencuri data dan mengganggu pemulihan
AsyncRAT memberi pelaku akses jarak jauh, sementara clipper mengganti alamat dompet kripto yang disalin korban. Malware pencuri data mengumpulkan informasi browser, konfigurasi VPN dan klien FTP, data akun gim, serta token Discord. Data yang terkumpul dikirim melalui bot Telegram.
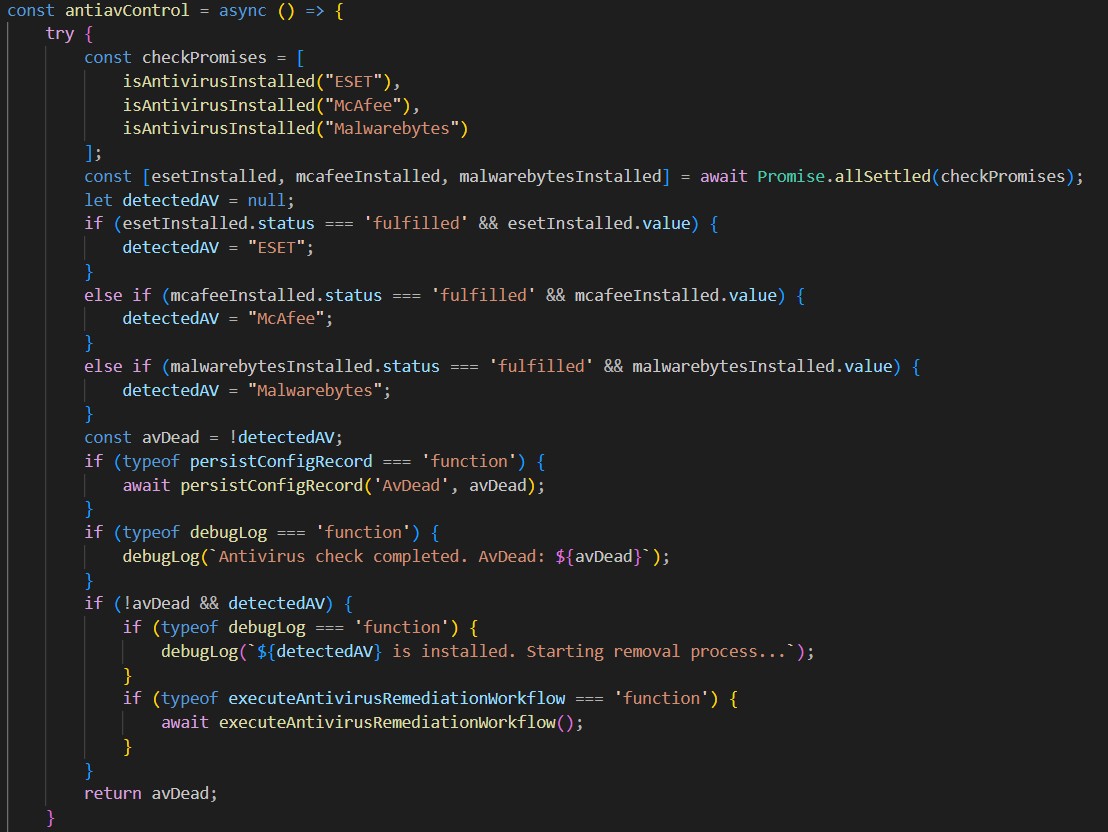
Doctor Web juga mendapati upaya menghapus antivirus ESET, McAfee, dan Malwarebytes, menghambat koneksi ke server pembaruan, serta mengganggu fitur pemulihan dan pencadangan Windows. Peneliti menemukan komponen yang tampaknya masih dikembangkan untuk menjaga loader tetap berjalan dan mengunduhnya kembali jika berkasnya terhapus. Laporan Doctor Web turut memuat indikator kompromi yang dapat diperiksa tim keamanan.
Sumber: Doctor Web – Insolence beyond belief. Threat actors target information security developers on GitHub